Como criar um firewall humano: treine funcionários em segurança

Table of Contents
Como criar um firewall humano: treine funcionários em cibersegurança
Na era digital atual, a cibersegurança é uma preocupação fundamental para organizações de todos os portes. Com ataques cibernéticos cada vez mais frequentes e sofisticados, as empresas precisam construir uma defesa sólida contra possíveis ameaças. Treinar funcionários para se tornarem um firewall humano é um dos componentes principais de uma estratégia robusta de cibersegurança. Ao fornecer conhecimentos e habilidades para identificar e responder a ameaças cibernéticas, as organizações reduzem de forma significativa o risco de violações de segurança. Este artigo explica a importância do treinamento em cibersegurança, apresenta ideias para elaborar um programa eficaz, discute estratégias para engajar os funcionários, aborda os desafios de implementação e destaca formas de medir o impacto do treinamento.
principais pontos
- O treinamento em cibersegurança é essencial para proteger as organizações contra ataques cibernéticos na era digital atual.
- Um programa eficaz inclui a identificação das necessidades de treinamento, a criação de materiais envolventes, a realização de simulações de ataques cibernéticos e a medição da eficácia do treinamento.
- Para engajar os funcionários, aumente a conscientização, promova uma cultura de responsabilidade, incentive a participação, ofereça suporte contínuo e estimule as denúncias.
- Os desafios incluem resistência a mudanças, falta de conscientização, restrições de tempo e recursos, adaptação do treinamento a funções diferentes e acompanhamento da evolução das ameaças e tecnologias.
- Meça o impacto do treinamento avaliando conhecimentos adquiridos, acompanhando mudanças comportamentais, analisando dados de incidentes, calculando o ROI e comparando o desempenho.
Entenda a importância do treinamento em cibersegurança
A ameaça crescente dos ataques cibernéticos
Os ataques cibernéticos se tornaram uma ameaça cada vez mais comum e sofisticada hoje . Organizações de diversos setores enfrentam ataques constantes, desde phishing e malware até ransomware e violações de dados. Esses ataques podem ter consequências graves, como prejuízos financeiros, danos à reputação e responsabilidades legais.
Para ilustrar a gravidade da situação, veja estas estatísticas:
| Tipo de ataque | Frequência |
|---|---|
| Phishing | 1,5 milhão de tentativas por mês |
| Malware | 350.000 novas variantes por dia |
| Ransomware | US$ 20 bilhões em danos em 2020 |
Esses números mostram a escala e o impacto dos ataques cibernéticos e reforçam a necessidade urgente de priorizar o treinamento em cibersegurança dos funcionários. Ao dar a eles conhecimentos e habilidades para identificar e responder a possíveis ameaças, as organizações reduzem bastante o risco de ataques bem-sucedidos.
- Os ataques cibernéticos são uma ameaça comum e sofisticada hoje .
- Organizações enfrentam ataques constantes, incluindo phishing, malware, ransomware e violações de dados.
- As consequências podem ser graves, incluindo prejuízos financeiros, danos à reputação e responsabilidades legais.
- Ocorrem 1,5 milhão de tentativas de phishing por mês, o que mostra a escala do problema.
- O malware continua evoluindo, com 350.000 novas variantes detectadas diariamente.
- O ransomware causou US$ 20 bilhões em danos somente em 2020.
- Priorize o treinamento dos funcionários para reduzir o risco de ataques cibernéticos bem-sucedidos.
O papel dos funcionários na cibersegurança
Os funcionários têm um papel fundamental na proteção dos ativos digitais de uma organização. Eles são a primeira linha de defesa contra ameaças cibernéticas, e suas ações diárias podem ter um impacto significativo na postura geral de segurança. É importante que entendam os riscos e as vulnerabilidades do ambiente digital e conheçam as práticas e os protocolos recomendados para reduzi-los. Seguindo as políticas e os procedimentos de segurança, os funcionários ajudam a evitar violações e a proteger informações confidenciais.
Elabore um programa eficaz de treinamento em cibersegurança
Identifique as necessidades e os objetivos do treinamento
Para elaborar um programa eficaz de treinamento em cibersegurança, primeiro identifique as necessidades e os objetivos específicos. Isso envolve avaliar os conhecimentos e as habilidades atuais dos funcionários e compreender os riscos e os desafios de cibersegurança específicos da organização. Uma avaliação e análise completas da infraestrutura e das práticas de cibersegurança existentes ajudam a identificar lacunas e pontos que precisam de melhorias.
Depois de identificar as necessidades, estabeleça objetivos claros para o programa. Eles devem estar alinhados às metas gerais de cibersegurança da organização e abordar os pontos de melhoria identificados. Os objetivos devem ser específicos, mensuráveis, alcançáveis, relevantes e com prazo definido (SMART). Assim, o programa permanece focado e produz resultados concretos.
O processo de identificação das necessidades e dos objetivos inclui:
- Avaliar os conhecimentos e as habilidades atuais dos funcionários
- Analisar a infraestrutura e as práticas de cibersegurança existentes
- Identificar lacunas e pontos que precisam de melhorias
- Estabelecer objetivos claros e específicos alinhados às metas gerais de cibersegurança
Dica: Reavalie as necessidades e os objetivos de treinamento regularmente para acompanhar a evolução do cenário de cibersegurança e abordar novas ameaças.
Crie materiais de treinamento envolventes e interativos
Criar materiais de treinamento envolventes e interativos é fundamental para um treinamento eficaz em cibersegurança. Recursos visuais, como infográficos e vídeos, ajudam os funcionários a entender conceitos complexos e a reter informações. Exemplos reais e estudos de caso também os ajudam a relacionar o conteúdo ao trabalho diário e a perceber a importância da cibersegurança.
Para aumentar ainda mais o engajamento, inclua componentes interativos, como questionários e cenários. Eles permitem que os funcionários participem ativamente da aprendizagem e apliquem os conhecimentos em situações práticas. Elementos de gamificação, como classificações e recompensas, também podem gerar competição e motivação.
Para que os materiais sejam eficazes, considere as preferências de aprendizagem dos funcionários. Algumas pessoas preferem aprender de forma visual, outras de forma auditiva ou cinestésica. Ofereça formatos variados, como materiais escritos, vídeos e exercícios práticos, para atender a diferentes estilos de aprendizagem.
Além do conteúdo, o método de apresentação do treinamento também é fundamental. Plataformas on-line e sistemas de gestão de aprendizagem oferecem acesso conveniente aos materiais. Também forneça atualizações regulares e reciclagens para manter o conteúdo atual e relevante em um campo de cibersegurança que muda rapidamente.
Implemente cenários de ataques cibernéticos simulados
Cenários simulados de ataques cibernéticos são um componente fundamental de um programa eficaz de treinamento em cibersegurança. Ao expor os funcionários a ameaças realistas em um ambiente controlado, as organizações avaliam a preparação deles e identificam pontos de melhoria. Esses cenários simulam diferentes tipos de ataques, como e-mails de phishing, infecções por malware e técnicas de engenharia social, para testar a capacidade dos funcionários de detectar e responder a essas ameaças.
A implementação envolve várias etapas principais:
- Planejamento e preparação: Antes das simulações, defina os objetivos, o escopo e os resultados desejados. Identifique as técnicas de ataque a simular e determine o nível de dificuldade.
- Desenvolvimento do cenário: Crie cenários realistas que imitem ataques cibernéticos do mundo real. Eles podem incluir e-mails de phishing, sites maliciosos ou malware simulado.
- Execução e avaliação: Exponha os funcionários aos ataques simulados, monitore as respostas e avalie os resultados. Isso mostra se eles conseguem reconhecer e responder às ameaças com eficácia.
- Debriefing e aprendizagem: Após as simulações, dê feedback e orientação aos funcionários. Discuta os resultados, destaque pontos de melhoria e ofereça recursos adicionais de treinamento.
As simulações ajudam as organizações a identificar vulnerabilidades e aumentam a conscientização dos funcionários sobre os riscos potenciais. Ao vivenciar esses ataques, os funcionários conhecem as táticas usadas por cibercriminosos e desenvolvem habilidades para proteger a si mesmos e à organização.
Dica: Atualize regularmente os cenários simulados para refletir as ameaças e as técnicas de ataque mais recentes.
Meça a eficácia do treinamento
Medir a eficácia do treinamento em cibersegurança é fundamental para avaliar seu impacto e tomar decisões informadas sobre melhorias. Ao avaliar diferentes aspectos do programa, as organizações determinam sua eficácia e identificam pontos a aprimorar. As principais métricas incluem:
- Aquisição de conhecimentos e habilidades: Avalie o que os funcionários aprenderam e quais habilidades desenvolveram para identificar e responder a ameaças cibernéticas.
- Mudanças comportamentais e conformidade: Acompanhe mudanças no comportamento, como a adesão às políticas e aos procedimentos de segurança e a aplicação de boas práticas.
- Análise de dados de incidentes e violações: Analise esses dados para verificar se os incidentes e as violações diminuíram após o treinamento.
- Retorno sobre o investimento (ROI): Compare os custos do programa aos benefícios obtidos para medir seu impacto financeiro.
- Comparação de desempenho: Compare o desempenho de funcionários que receberam treinamento com o dos que não receberam, ou com referências do setor.
Para medir o impacto com eficácia, defina objetivos claros, estabeleça métricas relevantes e aplique métodos de avaliação adequados. Faça avaliações regulares para acompanhar o progresso e identificar pontos de melhoria. O monitoramento contínuo ajuda a garantir que os funcionários estejam preparados para se defender de ameaças cibernéticas.
Melhoria e adaptação contínuas
A melhoria e a adaptação contínuas são essenciais no treinamento em cibersegurança. Como as ameaças mais recentes e as técnicas de ataque evoluem , mantenha-se atualizado e ajuste os programas de treinamento. Estas são algumas estratégias de melhoria e adaptação contínuas:
Envolva os funcionários no treinamento em cibersegurança
Desenvolva conscientização e uma mentalidade de segurança
Criar conscientização e uma mentalidade de segurança entre os funcionários é essencial para construir um firewall humano forte contra ameaças cibernéticas. Ao incutir um senso de responsabilidade e vigilância, as organizações ajudam suas equipes a contribuir ativamente para proteger informações confidenciais e evitar violações de segurança.
Promova uma cultura de responsabilidade
Promover uma cultura de responsabilidade é fundamental para fortalecer a postura de cibersegurança de uma organização. Ao incutir nos funcionários um senso de responsabilidade e prestação de contas, as organizações criam um esforço coletivo para manter as salvaguardas de segurança e proteger informações confidenciais. Estas estratégias ajudam a alcançar esse objetivo:
Incentive a participação dos funcionários
Incentivar a participação dos funcionários é essencial para o sucesso de um programa de treinamento em cibersegurança. Ao criar uma cultura de engajamento e motivação, as organizações constroem um firewall humano resiliente que contribui ativamente para proteger dados e sistemas confidenciais.
Ofereça suporte e recursos contínuos
Como profissional de cibersegurança, ofereça suporte e recursos contínuos aos funcionários para manter os conhecimentos e as habilidades deles atualizados. Esse apoio os ajuda a permanecer atentos e proativos ao identificar e reduzir possíveis ameaças cibernéticas. Use estas estratégias:
- Atualizações regulares de treinamento: Realize sessões periódicas para informar os funcionários sobre as ameaças, as tendências e as práticas recomendadas de cibersegurança mais recentes. Isso ajuda todos a se manterem informados e a adaptar suas práticas de segurança.
- Acesso a uma base de conhecimento: Crie uma base de conhecimento centralizada ou uma biblioteca de recursos com informações, diretrizes e materiais relevantes de cibersegurança. Os funcionários poderão encontrar respostas e acompanhar novas ameaças.
- Campanhas de conscientização sobre cibersegurança: Lance campanhas para reforçar a importância da cibersegurança e promover uma cultura de segurança na organização. Use cartazes, lembretes por e-mail e atividades interativas para envolver os funcionários.
Dica: Incentive os funcionários a compartilhar experiências e aprendizados sobre cibersegurança para criar um ambiente de aprendizagem colaborativa.
- Comunicação regular: Mantenha canais abertos com os funcionários sobre atualizações de cibersegurança, mudanças de políticas e procedimentos para denunciar incidentes. Assim, eles ficam cientes das mudanças e podem denunciar rapidamente atividades suspeitas ou incidentes.
- Central de atendimento de TI prestativa: Ofereça uma central de atendimento de TI ou uma equipe dedicada para ajudar com dúvidas relacionadas à cibersegurança, solução de problemas e resposta a incidentes. Os funcionários terão um recurso confiável quando encontrarem problemas de segurança.
- Recompensas e reconhecimento: Reconheça e recompense os funcionários que participam ativamente do treinamento e demonstram boas práticas de segurança. Incentivos, certificados ou reconhecimento público ajudam a motivar a equipe a priorizar a cibersegurança.
- Melhoria contínua: Avalie regularmente a eficácia do programa e peça feedback aos funcionários. Use essas opiniões para fazer melhorias e adaptar o treinamento às novas ameaças e às necessidades em evolução.
Com essas estratégias, as organizações oferecem aos funcionários o suporte e os recursos necessários para contribuir com eficácia para os esforços de cibersegurança.
Incentive as denúncias e a resposta a incidentes
Incentivar os funcionários a denunciar incidentes de segurança e a responder com eficácia é essencial para manter uma postura sólida de cibersegurança. Uma cultura de transparência e responsabilidade ajuda os funcionários a proteger informações confidenciais e reduzir possíveis ameaças.
Para incentivar denúncias e respostas a incidentes, as organizações podem:
- Fornecer diretrizes e procedimentos claros para denunciar incidentes, garantindo que os funcionários saibam o que fazer diante de uma possível ameaça.
- Oferecer canais de denúncia anônima para reduzir o receio de retaliação ou julgamento e permitir que os funcionários relatem incidentes sem medo de consequências negativas.
- Reconhecer e recompensar quem denuncia incidentes de forma proativa e responde com eficácia, reforçando o valor dessas contribuições para a segurança da organização.
- Comunicar regularmente o impacto das denúncias e das respostas a incidentes na postura geral de cibersegurança, destacando os resultados positivos e o valor da participação dos funcionários.
Essas estratégias criam um ambiente em que os funcionários se sentem capazes de denunciar incidentes prontamente e tomar medidas adequadas para reduzir os riscos. Essa abordagem proativa melhora a capacidade da organização de detectar e responder a incidentes de segurança, limitando o possível impacto das ameaças cibernéticas.
Supere os desafios do treinamento em cibersegurança
Resistência a mudanças e falta de conscientização
Resistência a mudanças e falta de conscientização são desafios comuns ao implementar programas de treinamento em cibersegurança. Os funcionários podem resistir por medo do desconhecido ou por acreditar que a cibersegurança é responsabilidade exclusiva do departamento de TI. Além disso, muitos não compreendem totalmente as possíveis consequências de uma violação de segurança nem o papel que desempenham para evitá-la.
Para enfrentar esses desafios, as organizações podem:
- Educação e comunicação: Forneça informações claras e concisas sobre a importância da cibersegurança e os riscos potenciais. A comunicação e as atualizações regulares aumentam a conscientização e mantêm o tema em evidência.
- Engajamento e participação: Envolver os funcionários no projeto e no desenvolvimento do programa aumenta o apoio e a motivação para participar. Atividades interativas e práticas também tornam o treinamento mais eficaz e interessante.
- Apoio da liderança: O apoio da liderança é essencial para superar a resistência. Quando os líderes promovem e participam ativamente do treinamento, mostram aos funcionários a importância do programa.
- Incentivos e recompensas: Ofereça incentivos e recompensas para quem concluir módulos ou demonstrar boas práticas de cibersegurança. Isso ajuda a motivar a participação ativa.
- Reforço contínuo: O treinamento em cibersegurança não deve ocorrer uma única vez. Ele precisa ser um processo contínuo, com reciclagens e atualizações regulares sobre novas ameaças e boas práticas.
Ao enfrentar a resistência a mudanças e a falta de conscientização, as organizações constroem um firewall humano forte e ajudam os funcionários a se tornarem a primeira linha de defesa contra ameaças cibernéticas.
Enfrente as limitações de tempo e recursos
No ritmo acelerado da cibersegurança, tempo e recursos muitas vezes são limitados. Ainda assim, priorize o treinamento para proteger a organização. A alocação eficiente de tempo e recursos ajuda a enfrentar essas restrições e maximizar o impacto do treinamento. Considere estas estratégias:
Adapte o treinamento a funções e níveis diferentes
Adaptar o treinamento de cibersegurança às funções e aos níveis de uma organização é fundamental para sua eficácia. Cada função pode ter responsabilidades e níveis de acesso diferentes, que exigem conhecimentos e habilidades próprios para reduzir ameaças cibernéticas. Personalizar o conteúdo e os métodos de apresentação conforme essas diferenças ajuda os funcionários a entender a relevância da cibersegurança em seu trabalho específico.
Para adaptar o treinamento a funções e níveis diferentes, considere estas abordagens:
- Treinamento por função: Identifique os conhecimentos e as habilidades de cibersegurança necessários em cada função e desenvolva materiais que atendam a essas necessidades. Inclua ameaças relevantes, práticas recomendadas para o tratamento seguro de dados e procedimentos de resposta a incidentes.
- Treinamento por nível: Reconheça que funcionários em níveis diferentes podem ter graus variados de conscientização e experiência em cibersegurança. Ofereça treinamento adequado ao conhecimento e à experiência de cada pessoa, ampliando o que ela já sabe.
- Cenários específicos do trabalho: Inclua cenários e exemplos ligados ao trabalho para tornar o treinamento mais relevante e aplicável às tarefas diárias. Isso mostra como as práticas de cibersegurança afetam o trabalho e quais são as consequências de ignorar os protocolos.
- Aprendizagem contínua: Ameaças cibernéticas e tecnologias mudam constantemente. Ofereça treinamento e recursos contínuos, incluindo cursos de reciclagem, acesso a artigos relevantes e participação em conferências e webinars do setor.
Adaptar o treinamento às funções e aos níveis ajuda os funcionários a adquirir os conhecimentos e as habilidades necessários para proteger a organização. Quando o treinamento corresponde às tarefas específicas, eles entendem melhor a importância da cibersegurança e seu papel na manutenção de um ambiente seguro.
Lide com a rotatividade e a integração de funcionários
A rotatividade e a integração de funcionários criam desafios específicos para o treinamento em cibersegurança. Quando novos funcionários entram na organização, forneça o treinamento necessário para que entendam seu papel na manutenção da segurança. Considere estes pontos:
- Desenvolva um programa de integração abrangente que inclua treinamento em cibersegurança como componente central. Aborde conceitos básicos, como gerenciamento de senhas, proteção de dados e identificação de tentativas de phishing.
- Designe um mentor ou colega de cibersegurança para cada novo funcionário. Essa pessoa oferece orientação e suporte, responde a dúvidas e ajuda a equipe nova a entender as políticas e os procedimentos de segurança.
- Realize sessões periódicas de reciclagem em cibersegurança para todos, inclusive funcionários que entraram recentemente. Assim, todos acompanham as ameaças, as boas práticas e as políticas organizacionais mais recentes.
- Implemente um processo de transferência de conhecimento para funcionários que estão saindo. Registre e compartilhe com a equipe o conhecimento e a experiência deles em cibersegurança. Isso reduz o impacto da rotatividade na postura de segurança da organização.
- Avalie e melhore continuamente o programa de integração e treinamento com base no feedback dos novos funcionários e da equipe de cibersegurança. Esse feedback ajuda a identificar melhorias e manter o programa eficaz e relevante.
- Crie uma cultura de conscientização e responsabilidade em cibersegurança na organização. Incentive todos, novos e atuais, a contribuir para uma postura sólida de segurança. Comunicação regular, campanhas de conscientização e reconhecimento de boas práticas ajudam nesse esforço.
Dica: Inclua o treinamento em cibersegurança no processo de integração para que novos funcionários tenham os conhecimentos e as habilidades necessários para proteger a organização contra ameaças cibernéticas.
Acompanhe a evolução das ameaças e das tecnologias
Como profissional de cibersegurança, mantenha-se atualizado sobre a rápida mudança das ameaças e tecnologias. Os avanços tecnológicos e a crescente sofisticação dos ataques exigem vigilância constante e medidas proativas. Estas estratégias ajudam as organizações a acompanhar essas mudanças:
- Aprendizagem e treinamento contínuos: Invista regularmente em programas e oficinas de treinamento para fornecer os conhecimentos e as habilidades mais recentes aos funcionários. Acompanhe ameaças emergentes, novos vetores de ataque e tecnologias em evolução.
- Participe de comunidades do setor: Frequente conferências, fóruns e comunidades on-line de cibersegurança para se conectar com colegas, compartilhar ideias e aprender com especialistas. Esses espaços permitem discutir tendências, boas práticas e soluções inovadoras.
- Compartilhe informações sobre ameaças: Colabore com outras organizações, grupos do setor e agências governamentais. Ao compartilhar informações sobre novas ameaças e técnicas de ataque, as organizações fortalecem suas defesas em conjunto.
- Adote uma abordagem baseada em riscos: Priorize os esforços de cibersegurança conforme avaliações de risco e informações sobre ameaças. Identifique ativos críticos, avalie vulnerabilidades potenciais e implemente controles adequados para reduzir os riscos.
Dica: Revise e atualize regularmente as políticas e os procedimentos de cibersegurança para alinhá-los aos padrões e às boas práticas mais recentes do setor.
- Invista em tecnologias avançadas: Use tecnologias avançadas de cibersegurança, como inteligência artificial (IA), aprendizado de máquina (ML) e análise comportamental, para detectar e responder a novas ameaças em tempo real.
- Acompanhe mudanças regulatórias: Mantenha-se informado sobre mudanças regulatórias e requisitos de conformidade relacionados à cibersegurança. Entenda os efeitos de novas leis, como as de proteção de dados e privacidade, e alinhe as práticas da organização a esses requisitos.
- Realize exercícios de red team e testes de invasão: Faça exercícios de red team e testes de invasão regularmente para encontrar vulnerabilidades nos sistemas e processos da organização. Essa abordagem proativa identifica pontos fracos antes que invasores possam explorá-los.
Com essas estratégias, as organizações melhoram sua postura de cibersegurança e reduzem os riscos de ameaças e tecnologias em evolução.
Meça o impacto do treinamento em cibersegurança
Avalie a aquisição de conhecimentos e habilidades
Avaliar os conhecimentos e as habilidades adquiridos pelos funcionários no treinamento em cibersegurança é fundamental para medir a eficácia do programa. Ao avaliar o nível de compreensão e proficiência, as organizações identificam pontos de melhoria e adaptam futuras iniciativas de treinamento.
Para avaliar conhecimentos e habilidades, as organizações podem usar vários métodos:
- Avaliações escritas: Verifique a compreensão dos conceitos, das boas práticas e dos protocolos de cibersegurança com questões de múltipla escolha, respostas curtas ou exercícios baseados em cenários.
- Exercícios práticos: Permita que os funcionários apliquem seus conhecimentos em cenários simulados de cibersegurança. Os exercícios podem incluir identificação e resposta a ameaças, análise de e-mails suspeitos ou detecção de vulnerabilidades em um sistema.
- Ataques simulados: Teste a capacidade de reconhecer e responder a ameaças do mundo real. Simule tentativas de phishing, infecções por malware ou táticas de engenharia social para avaliar a conscientização e a capacidade de resposta.
- Observação e feedback: Observe o comportamento dos funcionários e peça feedback a supervisores e colegas. Isso oferece informações úteis sobre como aplicam conhecimentos e habilidades de cibersegurança nas tarefas diárias.
- Métricas de desempenho: Acompanhe métricas como o número de incidentes denunciados, o sucesso em simulações de phishing ou a conclusão de módulos de conscientização sobre segurança.
As organizações devem avaliar e atualizar regularmente os métodos de avaliação para acompanhar as ameaças e as tecnologias de cibersegurança em evolução. Ao medir continuamente os conhecimentos e as habilidades adquiridos, podem garantir que os funcionários tenham os recursos necessários para se defender de ataques cibernéticos.
Acompanhe mudanças comportamentais e conformidade
Acompanhar mudanças comportamentais e conformidade é uma parte importante da medição da eficácia do treinamento em cibersegurança. Ao observar o comportamento dos funcionários e verificar se seguem os protocolos de segurança, as organizações avaliam o impacto dos programas e identificam pontos de melhoria.
Há vários métodos e ferramentas para esse acompanhamento. Uma abordagem eficaz consiste em realizar avaliações regulares para verificar os conhecimentos e a compreensão das boas práticas de cibersegurança. Elas podem incluir questionários, simulações e exercícios práticos que testam a capacidade de identificar e responder a possíveis ameaças.
Outra abordagem é monitorar o cumprimento das políticas e dos procedimentos de segurança. Use relatórios de incidentes, registros de acesso e auditorias de sistemas. A análise desses dados permite identificar padrões de descumprimento ou pontos que precisam de treinamento adicional.
As organizações também podem usar tecnologia para acompanhar mudanças comportamentais e conformidade. Plataformas de treinamento de conscientização sobre segurança fornecem feedback e análises em tempo real sobre o engajamento e o progresso dos funcionários. Elas podem acompanhar taxas de conclusão, pontuações em questionários e participação em cenários simulados de ataques cibernéticos.
Ao acompanhar as mudanças comportamentais e a conformidade, as organizações obtêm informações valiosas sobre a eficácia de seus programas de treinamento. Esses dados ajudam a tomar decisões informadas sobre conteúdo, métodos de apresentação e suporte contínuo. Também permitem demonstrar o retorno sobre o investimento (ROI) das iniciativas e verificar se os funcionários têm conhecimentos e habilidades para se proteger de ameaças cibernéticas.
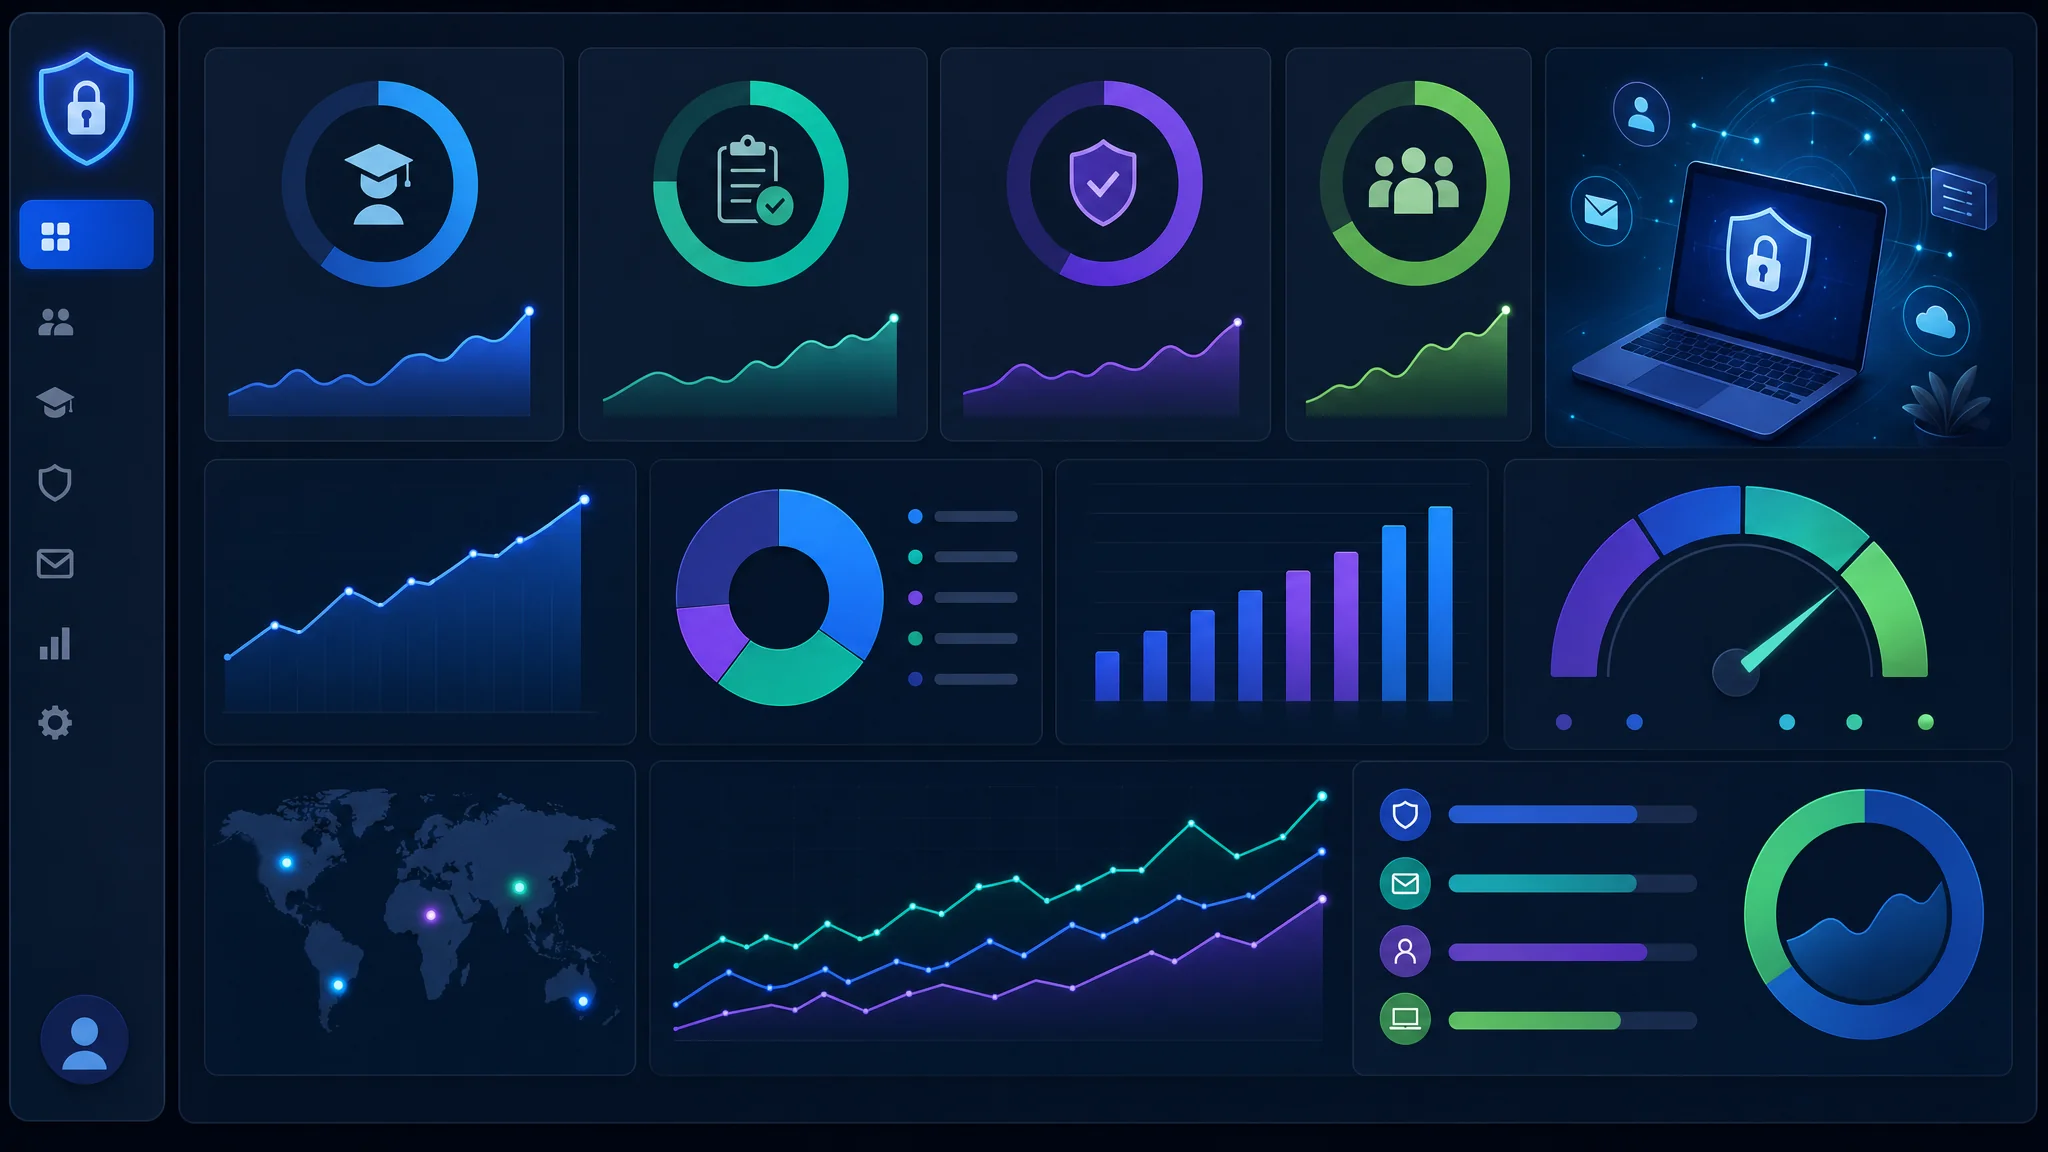
Analise dados de incidentes e violações
Analisar dados de incidentes e violações é uma etapa fundamental para avaliar a eficácia dos programas de treinamento em cibersegurança. Esse exame revela os tipos de incidentes e violações ocorridos, as vulnerabilidades exploradas e o impacto nos negócios. A análise identifica pontos de melhoria e orienta futuras iniciativas de treinamento.
Para apresentar as informações com clareza e objetividade, as organizações podem usar técnicas de visualização de dados. Representações como gráficos, diagramas e mapas de calor ajudam a identificar padrões, tendências e valores atípicos. Assim, profissionais de cibersegurança tomam decisões informadas e priorizam áreas que precisam de correção.
Além da visualização de dados, considere implementar métricas de resposta a incidentes para medir a eficácia do treinamento. Elas podem incluir o tempo médio para detectar e responder a incidentes, o número de incidentes mitigados com sucesso e a porcentagem causada por erro humano. Ao acompanhar essas métricas ao longo do tempo, as organizações avaliam o impacto do treinamento na capacidade de resposta.
Para aprofundar a análise, as organizações podem usar algoritmos de aprendizado de máquina. Eles identificam padrões e anomalias em grandes conjuntos de dados, ajudando a detectar e responder a possíveis ameaças com mais eficácia. O aprendizado de máquina também automatiza parte da análise e economiza tempo e recursos.
Em resumo, analisar dados de incidentes e violações é essencial para avaliar a eficácia dos programas de treinamento em cibersegurança. Com técnicas de visualização de dados, métricas de resposta a incidentes e algoritmos de aprendizado de máquina, as organizações obtêm informações úteis e fortalecem sua postura geral de cibersegurança.
Calcule o retorno sobre o investimento (ROI)
Calcular o retorno sobre o investimento (ROI) do treinamento em cibersegurança é fundamental para avaliar a eficácia dos programas. O ROI quantifica os benefícios do investimento em treinamento, ajuda a justificar a alocação de recursos e orienta decisões informadas. As organizações podem avaliar o impacto do treinamento em vários aspectos, como reduzir o número de incidentes de segurança, minimizar as perdas financeiras associadas a violações e fortalecer a postura geral de segurança.
Para calcular o ROI do treinamento em cibersegurança, considere estas abordagens:
Compare referências e desempenho
Comparar referências e desempenho é uma etapa fundamental para avaliar a eficácia dos programas de treinamento em cibersegurança . Ao medir e analisar os resultados, as organizações identificam pontos de melhoria e tomam decisões informadas sobre futuras iniciativas. O processo avalia métricas e indicadores variados para medir o impacto do treinamento nos conhecimentos, nas habilidades e no comportamento dos funcionários. Também permite comparar o desempenho com padrões do setor e boas práticas, fornecendo informações úteis sobre a postura de cibersegurança da organização.
Meça o impacto do treinamento em ciber segurança
Conclusão
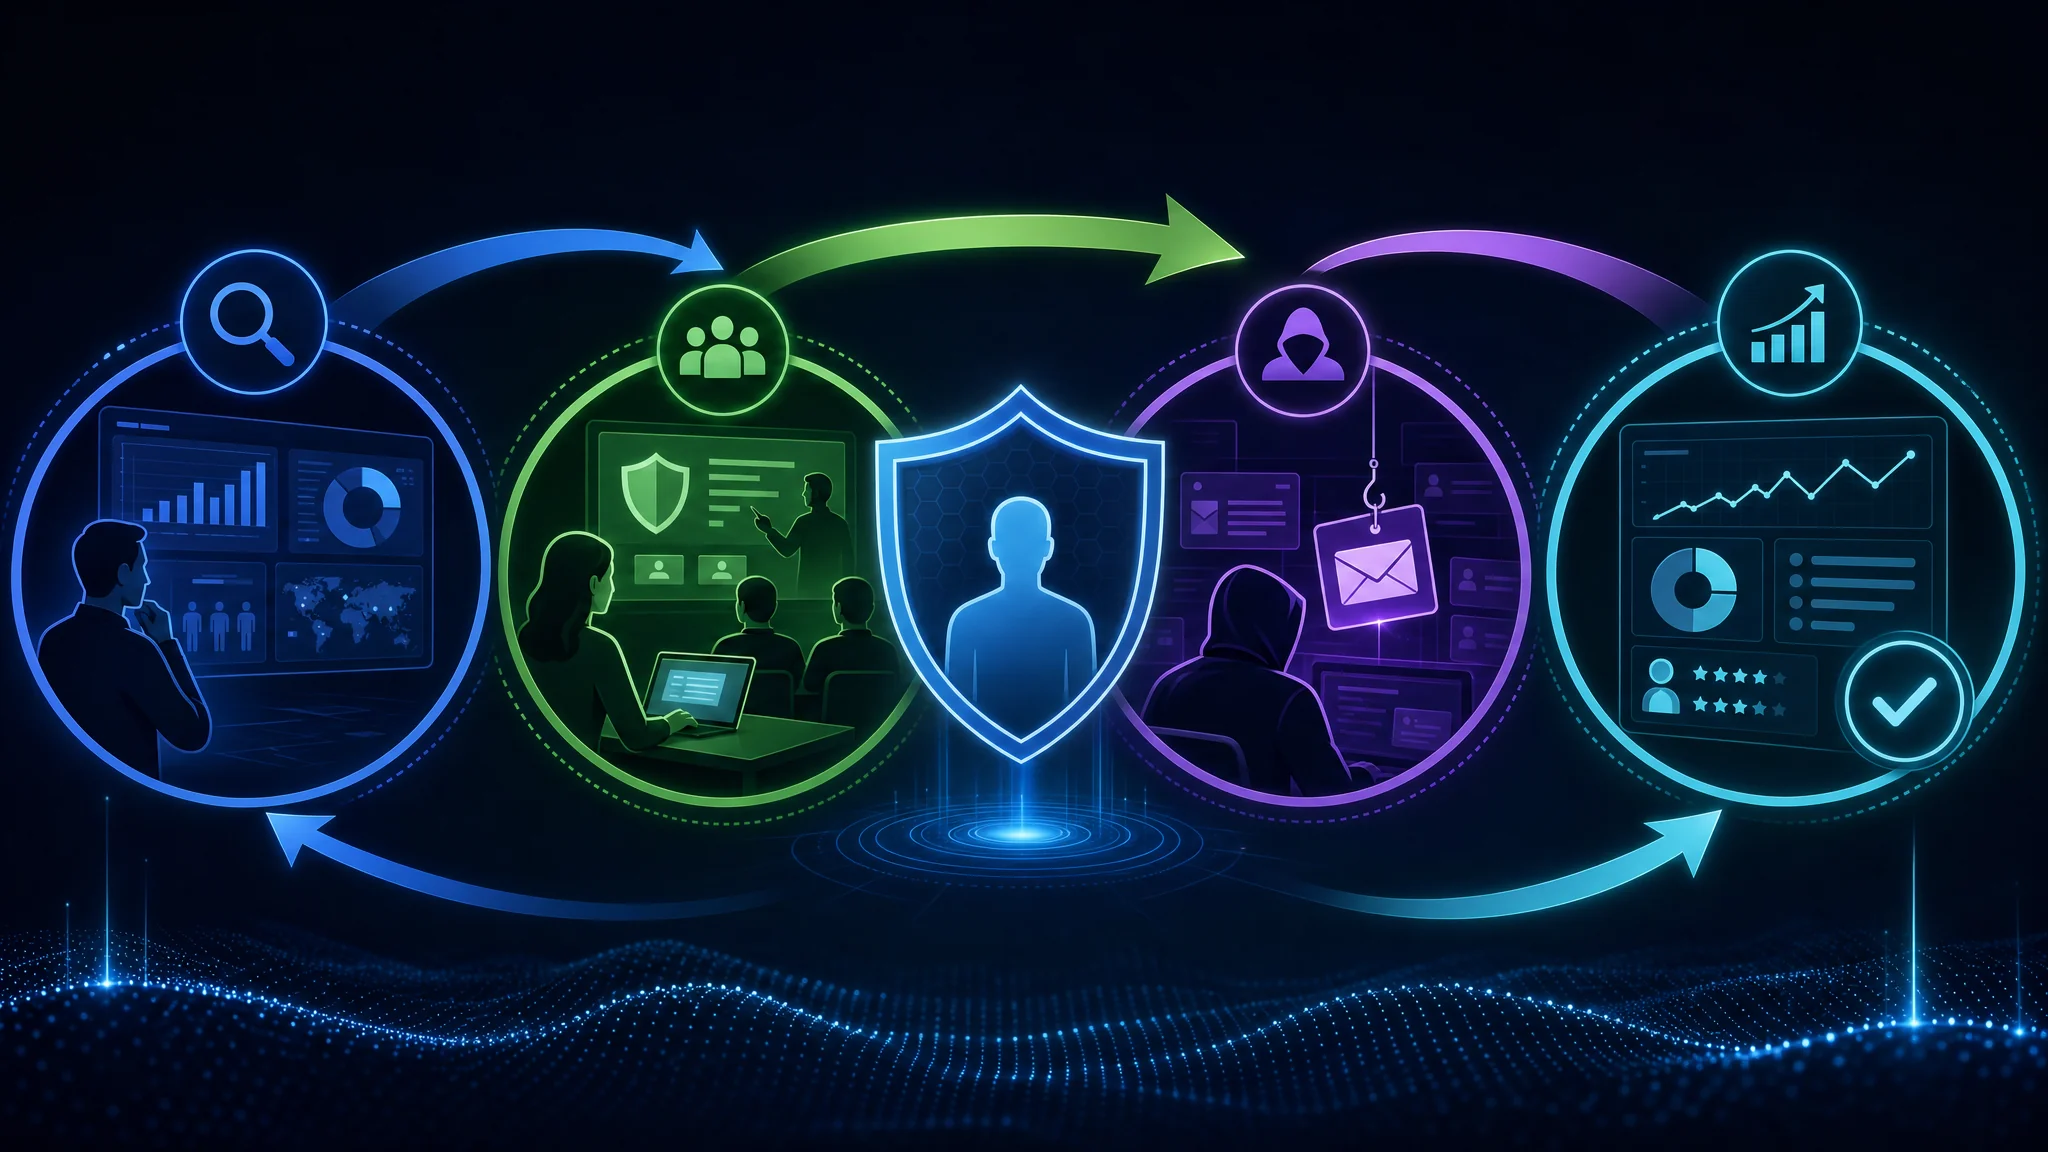
Em resumo, o treinamento em cibersegurança dos funcionários é de extrema importância. A crescente ameaça de ataques cibernéticos mostra a necessidade de investir em programas que forneçam os conhecimentos e as habilidades necessários para proteger informações confidenciais. Os funcionários têm um papel crucial porque muitas vezes são a primeira linha de defesa contra ameaças potenciais. Uma violação de segurança pode provocar prejuízos financeiros, danos à reputação e consequências legais.
Para elaborar um programa eficaz, identifique as necessidades e os objetivos específicos da organização, crie materiais envolventes e interativos, implemente cenários simulados de ataques cibernéticos e avalie continuamente a eficácia do treinamento. Para engajar os funcionários, desenvolva conscientização e uma mentalidade de segurança, promova uma cultura de responsabilidade, incentive a participação, ofereça suporte e recursos contínuos e estimule denúncias e respostas a incidentes.
As organizações também enfrentam desafios ao implementar o treinamento. A resistência a mudanças e a falta de conscientização podem comprometer o sucesso do programa. É essencial lidar com limitações de tempo e recursos para garantir que os funcionários tenham condições de participar. Adapte o treinamento a funções e níveis diferentes para atender às necessidades específicas. A rotatividade e a integração de funcionários também exigem atenção: novos funcionários precisam de treinamento, e os atuais precisam acompanhar a evolução das ameaças e tecnologias.
Medir o impacto do treinamento é essencial para avaliar a eficácia do programa. Faça isso avaliando conhecimentos e habilidades, acompanhando mudanças comportamentais e conformidade, analisando dados de incidentes e violações, calculando o retorno sobre o investimento (ROI) e comparando o desempenho com referências. Essa avaliação permite identificar pontos de melhoria e fazer ajustes para fortalecer a postura de cibersegurança.
Criar um firewall humano com treinamento em cibersegurança é uma etapa essencial para proteger organizações contra ameaças cibernéticas. Ao investir em programas abrangentes e envolver os funcionários, as organizações constroem uma cultura de segurança e resiliência. Como as ameaças mudam rapidamente, melhoria e adaptação contínuas são fundamentais para antecipar riscos. Priorize o treinamento em cibersegurança para reduzir o risco de violações e proteger ativos valiosos.
Perguntas frequentes
Qual é a importância do treinamento em cibersegurança?
O treinamento em cibersegurança ajuda os funcionários a entender as ameaças e os riscos associados a ataques cibernéticos. Também fornece conhecimentos e habilidades para proteger a si mesmos e à organização contra possíveis violações.
Como os funcionários podem contribuir para a cibersegurança?
Os funcionários contribuem seguindo boas práticas, como usar senhas fortes, ter cautela com e-mails de phishing e denunciar atividades suspeitas. Essas ações ajudam a evitar violações de segurança e a proteger informações confidenciais.
Quais são as consequências de uma violação de segurança?
Uma violação pode causar prejuízos financeiros, danos à reputação da organização, responsabilidades legais e perda da confiança dos clientes. Também pode levar ao roubo de dados, ao acesso não autorizado a sistemas e à interrupção das operações comerciais.
Como tornar os materiais de treinamento envolventes e interativos?
Inclua elementos multimídia, como vídeos e questionários interativos. Técnicas de gamificação, como recompensas e desafios, também motivam os funcionários e aprimoram a experiência de aprendizagem.
Por que é importante medir a eficácia do treinamento?
Medir a eficácia permite avaliar o impacto dos programas de cibersegurança e identificar pontos de melhoria. Também ajuda a verificar se os funcionários adquiriram os conhecimentos e as habilidades necessários para reduzir os riscos cibernéticos.
Como adaptar o treinamento a funções e níveis diferentes?
Personalize o conteúdo para atender às responsabilidades de cada função e às habilidades necessárias. Desenvolva programas adequados a diferentes níveis de proficiência, desde a conscientização básica até o desenvolvimento de habilidades técnicas avançadas.
Related Posts