

Guia de carreira em cibersegurança 2026

Table of Contents
Guia de carreira em cibersegurança 2026: seu roteiro completo para o sucesso
Em 2026, a cibersegurança é uma das carreiras mais importantes e lucrativas da tecnologia. Os ataques cibernéticos aumentam 38% ano após ano, e os gastos mundiais com cibersegurança chegam a US$ 215 bilhões por ano. Organizações de todos os setores precisam urgentemente de profissionais qualificados de cibersegurança. A lacuna de competências continua crescendo, com 3,5 milhões de vagas de cibersegurança não preenchidas no mundo, o que cria oportunidades excepcionais para quem entra na área.
Este guia abrangente ajuda você a iniciar e avançar na carreira de cibersegurança em 2026. Ele inclui:
- Tendências atuais do mercado de trabalho e dados salariais
- Competências técnicas e comportamentais essenciais
- Recomendações detalhadas de certificação e uma comparação abrangente de certificações
- Caminhos profissionais do nível inicial ao executivo
- Etapas práticas para conseguir sua primeira função de segurança
Entenda o cenário de cibersegurança em 2026
A escassez crítica: por que este é um bom momento para começar
A lacuna de profissionais de cibersegurança atingiu um nível crítico em 2026:
Estatísticas mundiais de emprego em cibersegurança em 2026:
- Vagas não preenchidas: 3,5 milhões no mundo, ante 3,4 milhões em 2025
- Escassez nos EUA: 750.000 funções de cibersegurança abertas
- Tempo médio para preencher uma vaga: 6 a 9 meses para funções de segurança de nível intermediário
- Crescimento da demanda: aumento anual de 32% nas vagas de cibersegurança
- Prêmio salarial: profissionais de segurança ganham de 15% a 25% mais que funções equivalentes de TI
Por que existe escassez:
- Transformação digital rápida: a adoção da nuvem e o trabalho remoto ampliaram a superfície de ataque
- Ataques mais sofisticados: ameaças com IA exigem competências especializadas de defesa
- Pressão regulatória: GDPR, CCPA e novas regras exigem investimento em segurança
- Lacuna de competências: profissionais tradicionais de TI não têm conhecimento especializado em segurança
- Treinamento insuficiente: universidades formam cerca de 60.000 graduados em cibersegurança por ano, ante 750.000 vagas nos EUA
Cenário de ameaças cibernéticas em 2026
Entender do que você se defende ajuda a contextualizar sua carreira:
Principais ameaças cibernéticas em 2026:
| Tipo de ameaça | Frequência | Custo médio por incidente | Alvos principais |
|---|---|---|---|
| Ransomware | 493 milhões de ataques/ano | $4.5M | Saúde, finanças, manufatura |
| Phishing com IA | 3,4 bilhões de e-mails/ano | $1.2M | Todos os setores |
| Ataques à cadeia de suprimentos | 38.000 incidentes | $8.7M | Tecnologia, defesa |
| Configuração incorreta da nuvem | 2,1 milhões de violações | $640K | Startups, pequenas e médias empresas |
| Botnets de IoT | 127 milhões de dispositivos comprometidos | $2.3M | Cidades inteligentes, indústria |
| Engenharia social com deepfake | 180.000 incidentes | $3.1M | Finanças, executivos como alvo |
Ameaças emergentes que moldam carreiras em 2026:
- Ameaças da computação quântica: sistemas criptográficos vulneráveis a ataques quânticos aumentam a demanda por especialistas em criptografia pós-quântica
- Ataques adversariais à IA: envenenamento de modelos de aprendizado de máquina e entradas adversariais criam uma nova especialização em segurança de IA
- Segurança de redes 5G/6G: a expansão de IoT e computação de borda amplia muito a superfície de ataque
- Cibersegurança por satélite: Starlink e outros serviços de internet via satélite apresentam novos desafios de segurança
Setores com maior demanda em 2026
| Setor | Vagas abertas | Salário médio | Crescimento |
|---|---|---|---|
| Serviços financeiros | 285.000 | $127,000 | +38% |
| Saúde | 210.000 | $105,000 | +42% |
| Governo/defesa | 195.000 | $118,000 | +28% |
| Tecnologia/SaaS | 380.000 | $142,000 | +45% |
| Energia/serviços públicos | 87.000 | $112,000 | +31% |
| Manufatura/ICS | 142.000 | $98,000 | +35% |
| Telecomunicações | 93.000 | $108,000 | +29% |
Competências essenciais para profissionais de cibersegurança em 2026
O sucesso em cibersegurança exige uma combinação de experiência técnica, pensamento analítico e visão de negócios. O mercado de 2026 favorece profissionais em formato T: conhecimento profundo em uma área e conhecimento amplo em diferentes domínios de segurança.
Competências técnicas fundamentais
Todo profissional de cibersegurança precisa destas competências técnicas básicas:
1. Redes e infraestrutura
Por que importa: 78% dos ataques exploram vulnerabilidades de rede.
Conhecimento essencial:
- Protocolos de rede: TCP/IP, DNS, DHCP, HTTP/HTTPS, TLS 1.3
- Arquitetura de rede: VLANs, sub-redes, roteamento (BGP, OSPF), switching
- Segurança sem fio: WPA3, 802.1X, segurança WiFi 6E/WiFi 7
- Segmentação de rede: microssegmentação, acesso de rede de confiança zero (ZTNA)
- Rede definida por software (SDN): segurança da virtualização de funções de rede
Atualizações de 2026:
- Segurança de network slicing 5G/6G: entenda os limites de segurança em redes virtualizadas
- Segurança IPv6: com o esgotamento do IPv4, o IPv6 traz novos vetores de ataque
- Arquitetura SASE: Secure Access Service Edge combina redes e segurança
Ferramentas para aprender:
- Wireshark: análise de pacotes, essencial em todas as funções
- Nmap: descoberta de redes e auditoria de segurança
- tcpdump: analisador de pacotes CLI
- Netcat: utilitário para ler e gravar conexões de rede
2. Sistemas operacionais e administração de sistemas
Por que importa: 85% das empresas usam ambientes com sistemas operacionais mistos.
Conhecimento essencial:
- Administração Linux: domínio da linha de comando de Ubuntu, RHEL e Debian
- Windows Server: Active Directory, Group Policy, PowerShell
- Sistemas operacionais de nuvem: entenda camadas de SO em ambientes conteinerizados e virtualizados
- Segurança macOS: a adoção crescente nas empresas exige conhecimento de segurança para Mac
- SO móvel: arquiteturas de segurança de iOS e Android
Áreas de foco em 2026:
- Segurança de contêineres: configurações seguras de Docker, Kubernetes e containerd
- Infraestrutura imutável: implicações de segurança da infraestrutura como código
- Segurança serverless: considerações de segurança para Lambda e Azure Functions
Competências principais:
- PowerShell: automação e tarefas de segurança no Windows
- Bash/Shell scripting: automação Linux
- Python: administração de sistemas e automação de segurança
- Gerenciamento de configuração: automação de hardening com Ansible e Puppet
3. Programação e scripting (essenciais em 2026)
Por que importa: 92% das vagas de cibersegurança agora exigem competências de programação.
Linguagens prioritárias para cibersegurança em 2026:
| Linguagem | Uso principal | Nível de demanda | Aumento médio de salário |
|---|---|---|---|
| Python | Automação de segurança, desenvolvimento de ferramentas | Muito alto | +$18,000 |
| Go (Golang) | Ferramentas de segurança em nuvem, malware | Alto | +$22,000 |
| Rust | Ferramentas de segurança com memória segura | Crescente | +$25,000 |
| JavaScript/TypeScript | Segurança de aplicações web, análise de XSS | Alto | +$12,000 |
| PowerShell | Automação de segurança Windows | Alto | +$8,000 |
| Bash | Scripting de segurança Linux | Médio | +$6,000 |
| C/C++ | Análise de malware, desenvolvimento de exploits | Médio | +$15,000 |
Python para cibersegurança (linguagem mais importante):
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
Por que programação importa em 2026:
- Automação: tarefas de segurança manuais não escalam
- Personalização de ferramentas: adapte ferramentas de segurança de código aberto ao seu ambiente
- Inteligência de ameaças: analise feeds de segurança por meio de programas
- Segurança de IA/ML: implemente e proteja modelos de aprendizado de máquina
4. Segurança em nuvem (área de crescimento essencial)
Por que importa: 94% das empresas usam várias nuvens e 67% das cargas de trabalho já estão na nuvem.
Plataformas de nuvem essenciais:
- AWS: participação de 32% no mercado. Aprenda IAM, VPC, Security Groups e GuardDuty
- Azure: participação de 23%. Aprenda Entra ID, NSGs e Defender for Cloud
- GCP: participação de 11%. Aprenda Cloud IAM, VPC Service Controls e Security Command Center
Matriz de competências de segurança em nuvem (2026):
| Área de competência | AWS | Azure | GCP | Prioridade |
|---|---|---|---|---|
| Gerenciamento de identidade e acesso | IAM, STS | Entra ID, RBAC | Cloud IAM | Crítica |
| Segurança de rede | VPC, Security Groups | NSGs, Firewall | VPC, Firewall Rules | Crítica |
| Proteção de dados | KMS, criptografia S3 | Key Vault, criptografia Storage | Cloud KMS | Alta |
| Detecção de ameaças | GuardDuty, SecurityHub | Defender, Sentinel | Security Command Center | Alta |
| Conformidade | Config, Audit | Policy, Compliance Mgr | Asset Inventory | Média |
| Segurança de contêineres | ECS/EKS | AKS, Container Instances | GKE, Cloud Run | Alta |
Certificações de nuvem aumentam o salário em $15.000–25.000. Veja o guia abrangente de certificações para saber mais.
5. Ferramentas e tecnologias de segurança
Categorias obrigatórias de ferramentas:
Gerenciamento de vulnerabilidades:
- Nessus/Tenable: scanner de vulnerabilidades padrão do setor
- Qualys: gerenciamento de vulnerabilidades em nuvem
- OpenVAS: alternativa de código aberto
SIEM/Gerenciamento de logs:
- Splunk: líder de mercado em análise de logs e SIEM
- Elastic Stack (ELK): gerenciamento de logs de código aberto
- Azure Sentinel: SIEM nativo da nuvem
- Chronicle: SIEM em nuvem do Google
Detecção e resposta de endpoint (EDR):
- CrowdStrike Falcon: plataforma EDR líder
- Microsoft Defender: segurança integrada do Windows
- SentinelOne: proteção de endpoint com IA
- Carbon Black: segurança de endpoint da VMware
Segurança de rede:
- Palo Alto Networks: firewalls de próxima geração
- Fortinet FortiGate: plataforma de segurança integrada
- Cisco Secure: Firepower, ISE, Umbrella
- pfSense/OPNsense: firewalls de código aberto
Segurança de aplicações web:
- Burp Suite: scanner de vulnerabilidades web, essencial
- OWASP ZAP: scanner de aplicações web de código aberto
- Nmap/Nikto: varredura de servidores web
Plataformas de inteligência de ameaças:
- MISP: plataforma de inteligência de ameaças de código aberto
- ThreatConnect: inteligência comercial de ameaças
- Recorded Future: inteligência de ameaças com IA
Competências analíticas e de resolução de problemas
Competências técnicas sozinhas não bastam. O pensamento crítico diferencia profissionais de segurança bons dos excelentes.
Capacidades analíticas essenciais:
- Modelagem de ameaças: identifique vetores de ataque potenciais antes que sejam explorados
- Avaliação de riscos: quantifique riscos de segurança em termos de negócio
- Análise de incidentes: encontre rapidamente a causa raiz durante incidentes de segurança
- Reconhecimento de padrões: identifique anomalias em grandes conjuntos de dados
- Engenharia reversa: entenda o comportamento de malware e exploits
Desenvolvimento de competências analíticas:
- Pratique desafios CTF: competições Capture The Flag no HackTheBox e TryHackMe
- Analise violações reais: estude relatórios de incidentes publicados
- Exercícios de red team/blue team: participe de ataques e defesas simulados
- Caça a ameaças: procure ameaças proativamente no seu ambiente
Comunicação e visão de negócios (o diferencial)
Por que importa: 73% dos CISOs citam habilidades de comunicação como critério principal para contratar profissionais seniores.
Competências comportamentais essenciais em 2026:
1. Visão de negócios:
- Entenda como a segurança viabiliza objetivos de negócio, não apenas como evita problemas
- Fale em termos financeiros: ROI, quantificação de riscos e análise de custo-benefício
- Alinhe iniciativas de segurança à estratégia do negócio
2. Comunicação com executivos:
- Traduza riscos técnicos em impactos de negócio
- Apresente métricas de segurança importantes para executivos
- Influencie decisões de investimento em segurança
3. Colaboração entre funções:
- Trabalhe com equipes de desenvolvimento (DevSecOps)
- Faça parceria com equipes jurídicas e de conformidade
- Coordene requisitos de segurança com unidades de negócio
4. Gerenciamento de fornecedores:
- Avalie produtos e serviços de segurança
- Negocie contratos de segurança
- Gerencie relações com fornecedores de segurança
Desenvolvimento de competências de comunicação:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
Competências emergentes para 2026 e além
Especializações emergentes com alta demanda:
1. Segurança de IA/ML: salário médio de $165K
- Aprendizado de máquina adversarial
- Detecção de envenenamento de modelos
- Red teaming de IA
- Segurança de LLM (ChatGPT, Cl aude etc.)
2. Criptografia pós-quântica: salário médio de $148K
- Algoritmos pós-quânticos
- Agilidade criptográfica
- Distribuição de chaves quânticas
3. DevSecOps: salário médio de $135K
- Automação de segurança em pipelines CI/CD
- Segurança de infraestrutura como código
- Segurança de contêineres e Kubernetes
4. Arquitetura de confiança zero: salário médio de $142K
- Segurança centrada em identidade
- Microssegmentação
- Verificação contínua
5. Segurança nativa da nuvem: salário médio de $138K
- Segurança serverless
- Segurança de API
- Segurança de service mesh
Roteiro de certificações de cibersegurança 2026
Certificações validam suas competências e aumentam bastante o salário e as perspectivas de emprego. Para comparar as principais certificações, consulte o guia detalhado de certificações 2026 .
Certificações de nível inicial (0–2 anos de experiência)
CompTIA Security+: o ponto de entrada padrão
- Custo: $404
- Impacto salarial: +$8.000–12.000 em relação a quem não tem certificação
- Taxa de aprovação: cerca de 60%
- Tempo de estudo: 60–90 horas
- Por que obter: exigida em muitas funções governamentais e do DoD (DoD 8140), valida conhecimentos básicos
- Atualização 2026: a versão 2026 da Security+ acrescentou um módulo de segurança de IA
Google Cybersecurity Certificate: alternativa econômica
- Custo: $39 por mês, cerca de $117 por três meses
- Impacto salarial: +$5.000–8.000
- Por que obter: laboratórios práticos e cupom de 30% para o exame Security+
- Plataforma: Coursera
AWS Certified Security Specialty: entrada em segurança de nuvem
- Custo: $300
- Impacto salarial: +$15.000–20.000
- Taxa de aprovação: cerca de 65%
- Tempo de estudo: 80–100 horas
- Por que obter: segurança de nuvem é a área de maior demanda; AWS tem 32% do mercado
Certificações de nível intermediário (2–5 anos de experiência)
Certified Information Systems Security Professional (CISSP): padrão-ouro
- Custo: $749 mais $135 por ano de manutenção
- Experiência exigida: 5 anos, ou 4 com bacharelado
- Impacto salarial: +$25.000–35.000
- Presença no mercado: aparece em 52% das vagas de cibersegurança
- Por que obter: certificação de segurança mais reconhecida no mundo, voltada à gestão
HackTheBox CPTS: melhor certificação prática de pentest
- Custo: $499
- Exame: 10 dias de prática
- Impacto salarial: +$18.000–25.000
- Por que obter: mais abrangente que OSCP e com melhor custo-benefício
- Reconhecimento crescente: gestores técnicos de contratação preferem cada vez mais a CPTS à OSCP
Azure Security Engineer Associate: segurança de nuvem
- Custo: $165
- Renovação: anual
- Impacto salarial: +$18.000–22.000
- Por que obter: Azure tem 23% do mercado de nuvem e as ferramentas de segurança da Microsoft são dominantes
Certificações avançadas e especializadas (5+ anos)
Offensive Security Certified Professional (OSCP): padrão de pentest
- Custo: $1.699–2.699
- Exame: 24 horas mais 24 horas para o relatório
- Impacto salarial: +$20.000–30.000
- Reconhecimento de RH: mencionada em 26% das vagas de pentest
- Consideração: mais cara e com conteúdo mais antigo que alternativas como CPTS
GIAC Security Expert (GSE): certificação de elite
- Custo: mais de $10.000, exige vários cursos SANS e exame de $13.000
- Exame: 2 horas de múltipla escolha e 2 dias de laboratório prático
- Titulares no mundo: menos de 300 pessoas
- Impacto salarial: +$40.000–60.000
- Por que obter: credencial máxima, mas somente se a empresa pagar
Certified Cloud Security Professional (CCSP): gestão de nuvem
- Custo: $599
- Experiência exigida: 5 anos em TI e 3 em segurança
- Impacto salarial: +$22.000–30.000
- Por que obter: segurança de nuvem independente de fornecedor, adequada para funções de gestão
Estratégia de certificação por caminho profissional
Caminho de analista SOC:
- Comece: Security+ ou Google Cyber Cert
- Acrescente: CySA+ ou CyberDefenders CCD
- Avance: CISSP ou GCIH
Caminho de pentester:
- Comece: eJPT ou Security+
- Desenvolva: HackTheBox CPTS ou PNPT (TCM)
- Avance: OSCP para RH e CRTO para competências
Caminho de segurança de nuvem:
- Comece: AWS Cloud Practitioner
- Desenvolva: AWS Security Specialty e Azure Security Engineer
- Avance: CCSP
Caminho de GRC/conformidade:
- Comece: Security+
- Desenvolva: CISA com foco em auditoria
- Avance: CISSP e CISM
Consulte a comparação completa de certificações para análises de fornecedores, preços e recomendações.
Caminhos profissionais e dados salariais em cibersegurança (2026)
Entender diferentes especializações ajuda você a escolher o caminho certo.
Caminho profissional 1: analista SOC (Security Operations Center)
Visão geral da função: monitora sistemas de segurança, investiga alertas e responde a incidentes.
Progressão profissional:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
Competências necessárias:
- Plataformas SIEM (Splunk, Sentinel, Chronicle)
- Análise e correlação de logs
- Procedimentos de resposta a incidentes
- Análise do tráfego de rede
- Interpretação de inteligência de ameaças
Certificações:
- Iniciais: Security+, CySA+
- Avançadas: CyberDefenders CCD, GCIH
Um dia de trabalho:
- Monitora painéis SIEM em busca de atividade suspeita
- Prioriza e investiga alertas de segurança
- Faz a resposta inicial a incidentes
- Documenta eventos de segurança
- Comunica incidentes às partes interessadas
Vantagens: acessível para iniciantes, progressão clara, trabalho por turnos Desvantagens: pode ser monótono, turnos, fadiga de alertas
Caminho profissional 2: pentester / hacker ético
Visão geral da função: simula ataques para encontrar vulnerabilidades antes de agentes maliciosos.
Progressão profissional:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
Competências necessárias:
- Hacking de aplicações web
- Testes de invasão de rede
- Exploração do Active Directory
- Engenharia social
- Redação de relatórios e comunicação
Certificações:
- Iniciais: eJPT, PJPT
- Intermediárias: CPTS, OSCP, CEH Practical
- Avançadas: OSEP, CRTO
Um dia de trabalho:
- Conduz avaliações de segurança autorizadas
- Explora vulnerabilidades em aplicações e redes
- Documenta descobertas em relatórios detalhados
- Apresenta recomendações de correção aos clientes
- Acompanha exploits e técnicas recentes
Vantagens: trabalho estimulante, alta remuneração, nunca é monótono Desvantagens: pode ser estressante, exige aprendizado contínuo, horários irregulares durante os projetos
Caminho profissional 3: engenheiro de segurança / arquiteto
Visão geral da função: projeta e implementa sistemas e infraestrutura de segurança.
Progressão profissional:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
Competências necessárias:
- Arquitetura de segurança de rede
- Projeto de segurança de nuvem (AWS, Azure, GCP)
- Arquitetura de confiança zero
- Estruturas de segurança (NIST, ISO 27001)
- Ferramentas de segurança corporativa
Certificações:
- Iniciais: Security+, CCNA Security
- Intermediárias: CISSP, certificações de nuvem (AWS/Azure Security)
- Avançadas: CCSP, CISSP-ISSAP
Um dia de trabalho:
- Projeta arquiteturas de segurança para novos sistemas
- Avalia produtos e ferramentas de segurança
- Cria padrões e políticas de segurança
- Colabora com equipes de engenharia
- Faz revisões de segurança de arquitetura
Vantagens: alta remuneração, trabalho estratégico, cargo respeitado Desvantagens: exige ampla experiência, responsabilidade por falhas de segurança
Caminho profissional 4: engenheiro de segurança em nuvem
Visão geral da função: protege infraestrutura e aplicações na nuvem.
Progressão profissional:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
Competências necessárias:
- Conhecimento de várias nuvens (AWS, Azure, GCP)
- Infrastructure-as-Code (Terraform, CloudFormation)
- Segurança de contêineres (Docker, Kubernetes)
- Práticas DevSecOps
- Ferramentas de segurança nativas da nuvem
Certificações:
- Iniciais: AWS Cloud Practitioner, Azure Fundamentals
- Intermediárias: AWS Security Specialty, Azure Security Engineer
- Avançadas: CCSP, certificações multicloud
Um dia de trabalho:
- Protege implantações de infraestrutura em nuvem
- Implementa controles de segurança em pipelines CI/CD
- Monitora a postura de segurança da nuvem
- Responde a incidentes de segurança na nuvem
- Automatiza configurações de segurança
Vantagens: área de maior demanda, excelente remuneração, adequada ao trabalho remoto Desvantagens: cenário em rápida mudança, responsabilidades de plantão
Caminho profissional 5: analista GRC (governança, risco e conformidade)
Visão geral da função: garante que a organização cumpra requisitos de conformidade de segurança.
Progressão profissional:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
Competências necessárias:
- Estruturas de conformidade (SOC 2, ISO 27001, PCI-DSS, HIPAA)
- Métodos de avaliação de riscos
- Gerenciamento de auditorias
- Desenvolvimento de políticas
- Gestão de partes interessadas
Certificações:
- Inicial: Security+
- Intermediárias: CISA, CISM
- Avançadas: CISSP, CRISC
Um dia de trabalho:
- Conduz avaliações de riscos de segurança
- Gerencia auditorias de conformidade
- Desenvolve políticas e procedimentos de segurança
- Acompanha e corrige lacunas de conformidade
- Prepara relatórios para executivos e auditores
Vantagens: menos estresse técnico, escopo claro, bom equilíbrio entre trabalho e vida pessoal Desvantagens: pode ser repetitivo, remuneração inferior à de funções técnicas, pode parecer trabalho de marcar caixas
Caminho profissional 6: responsável por resposta a incidentes / analista forense
Visão geral da função: responde e investiga violações de segurança.
Progressão profissional:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
Competências necessárias:
- Forense digital
- Análise de malware
- Estruturas de resposta a incidentes (NIST, SANS)
- Forense de memória e disco
- Análise de linha do tempo
Certificações:
- Iniciais: Security+, GCIH
- Intermediárias: CHFI, GCFA
- Avançadas: GCFE, GREM
Um dia de trabalho:
- Responde a incidentes de segurança ativos
- Coleta e preserva evidências digitais
- Analisa sistemas comprometidos
- Identifica indicadores de comprometimento
- Produz relatórios e linhas do tempo de incidentes
Vantagens: trabalho investigativo estimulante, respeito, função crítica Desvantagens: alto estresse, plantão, horários irregulares
Comparação salarial por função (média dos EUA em 2026)
| Função | Nível inicial | Nível intermediário | Sênior | Líder/diretor |
|---|---|---|---|---|
| Analista SOC | $65K | $85K | $108K | $135K |
| Pentester | $80K | $115K | $148K | $185K |
| Engenheiro de segurança | $90K | $120K | $153K | $195K |
| Engenheiro de segurança em nuvem | $98K | $130K | $165K | $210K |
| Analista GRC | $69K | $89K | $112K | $140K |
| Responsável por resposta a incidentes | $78K | $103K | $133K | $170K |
| Arquiteto de segurança | N/A | $145K | $185K | $240K |
| CISO | N/A | N/A | $195K | $285K |
Ajustes salariais regionais:
- Área da Baía de São Francisco: +40–60%
- Nova York: +35–50%
- Seattle: +30–45%
- Austin, Texas: +20–35%
- Funções remotas: 10–20% menos que nas grandes áreas metropolitanas
Construindo sua carreira em cibersegurança: etapas práticas
Etapa 1: escolha seu ponto de entrada de acordo com sua experiência
Vindo de suporte de TI/helpdesk:
- Vantagem: você já entende redes e solução de problemas
- Caminho: analista SOC ou engenheiro de segurança
- Primeira certificação: Security+
- Prazo: 6–12 meses até a primeira função de segurança
Vindo do desenvolvimento de software:
- Vantagem: fortes competências de programação
- Caminho: segurança de aplicações ou DevSecOps
- Primeira certificação: certificação de segurança AWS/Azure
- Prazo: 3–9 meses até a primeira função de segurança
Vindo de uma área não técnica:
- Vantagem: nova perspectiva e forte motivação
- Caminho: analista GRC ou analista SOC
- Primeira certificação: Google Cyber Certificate e depois Security+
- Prazo: 12–18 meses até a primeira função de segurança
Vindo de redes:
- Vantagem: conhecimento profundo de infraestrutura
- Caminho: engenheiro de segurança de rede ou pentester
- Primeira certificação: Security+ ou CCNA Security
- Prazo: 6–12 meses até a primeira função de segurança
Etapa 2: ganhe experiência prática (mais importante)
Empregadores priorizam experiência prática em vez de certificações isoladas.
Aprendizado prático gratuito ou de baixo custo:
TryHackMe ($10/mês)
- Laboratórios para iniciantes
- Trilhas de aprendizado guiadas
- SOC, pentest e segurança defensiva
- Acompanhamento de certificações
HackTheBox Academy (níveis gratuito e pago)
- Mais desafiador que TryHackMe
- Certificações reconhecidas pelo setor
- Cenários do mundo real
- Excelente para testes de invasão
PicoCTF (gratuito)
- Competição CTF para iniciantes
- Bom para aprender fundamentos
- Competição anual
OverTheWire (gratuito)
- Focado em Linux e linha de comando
- Dificuldade progressiva
- Desafios pelo terminal
Canais do YouTube:
- NetworkChuck
- The Cyber Mentor (Heath Adams)
- John Hammond
- IppSec (passo a passo de HackTheBox)
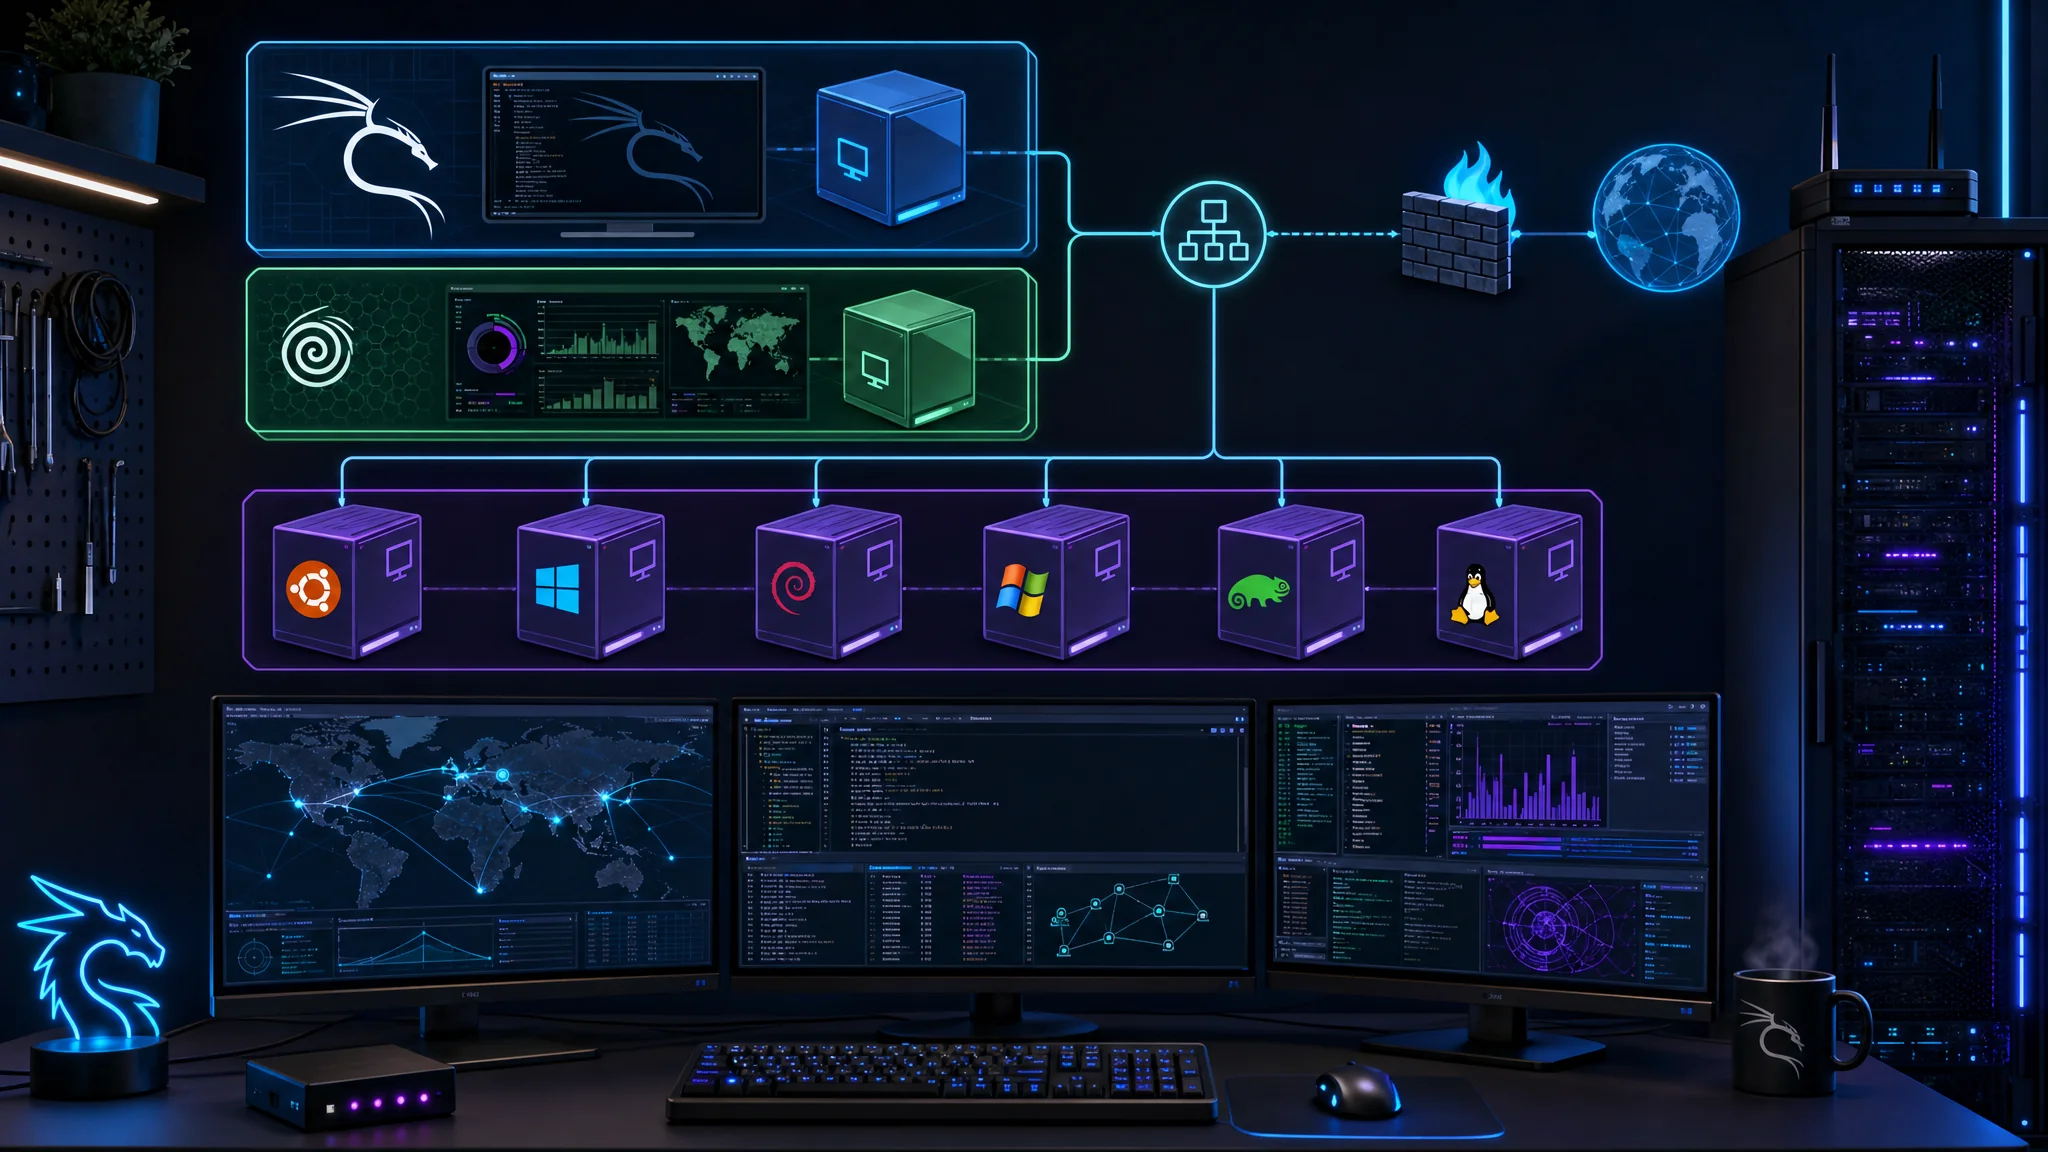
Monte um laboratório em casa:
Configuração mínima do laboratório doméstico ($300–500):
- Servidor Dell/HP usado ou desktop potente
- Execute VirtualBox ou VMware Workstation
- Configure máquinas vulneráveis (Metasploitable, DVWA, máquinas aposentadas do HackTheBox)
- Instale ferramentas de segurança (Kali Linux, Security Onion)
- Pratique ataques e defesa
Laboratório em nuvem ($50–100/mês):
- AWS Free Tier ou créditos do Azure
- Configure aplicações vulneráveis
- Pratique configurações de segurança na nuvem
- Mais barato a longo prazo que equipamento físico
Etapa 3: crie projetos de segurança para seu portfólio
Gestores de contratação querem ver evidências de suas competências.
Ideias de projetos para diferentes funções:
Portfólio de analista SOC:
- Configure Security Onion e analise arquivos PCAP
- Crie regras para detectar ataques comuns
- Escreva relatórios de análise de incidentes de segurança
- Monte um painel de inteligência de ameaças
Portfólio de pentester:
- Documente comprometimentos de máquinas HackTheBox/TryHackMe
- Crie ferramentas próprias (scanners de portas, scripts de exploit)
- Faça auditoria de segurança de uma aplicação de código aberto
- Escreva relatórios profissionais de testes de invasão
Portfólio de engenheiro de segurança:
- Projete uma rede doméstica com zonas de segurança
- Implemente segurança IaC (módulos Terraform seguros)
- Crie pipeline automatizado de varredura de segurança
- Documente decisões de arquitetura de segurança
Portfólio de segurança em nuvem:
- Implante aplicação segura de várias camadas em AWS/Azure
- Implemente controles (WAF, GuardDuty, NSGs)
- Crie scripts de automação de segurança
- Escreva guias de hardening de segurança
Onde mostrar:
- GitHub (código e documentação)
- Blog ou site pessoal
- Artigos no LinkedIn
- Publicações no Medium
Etapa 4: faça networking com estratégia
Em cibersegurança, “não importa só o que você sabe, mas também quem você conhece”.
Estratégias eficazes de networking:
Otimize seu LinkedIn:
- Complete o perfil com palavras-chave de segurança
- Compartilhe conteúdo de segurança regularmente
- Participe de publicações de profissionais de segurança
- Entre em grupos de cibersegurança
Encontros locais de segurança:
- Capítulos OWASP
- Conferências BSides, eventos locais acessíveis de segurança
- Reuniões de capítulos ISC2/ISACA
- Encontros de segurança em nuvem
Comunidades online:
- Reddit: r/cybersecurity, r/netsec, r/AskNetsec
- Discord: servidores HackTheBox, TryHackMe, CyberDefenders
- Twitter/X: siga pesquisadores e empresas de segurança
- Blogs e fóruns de segurança
Conferências (priorize eventos locais acessíveis):
- BSides, em várias cidades, cerca de $25–50
- Grupos DEFCON locais, encontros mensais gratuitos
- SecureWorld, conferências regionais
- RSA, Black Hat, DEFCON, caras, mas valiosas se a empresa pagar
Mentoria:
- Encontre mentores no LinkedIn ou r/cybersecurity
- Ofereça ajuda em projetos em troca de orientação
- Faça perguntas específicas, não apenas “como consigo um emprego?”
Etapa 5: prepare um currículo de segurança eficaz
Seu currículo precisa passar pelos sistemas de acompanhamento de candidatos (ATS) e atrair gestores de contratação.
Estrutura do currículo:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
Dicas para o currículo:
- Quantifique tudo: “Reduzi o volume de alertas em 35%”, não “Melhorei a eficiência do SOC”
- Use palavras-chave ATS: repita os termos da descrição da vaga
- Mantenha 1–2 páginas: gestores de contratação gastam 6 segundos na primeira análise
- Destaque certificações: elas são palavras-chave valiosas para ATS
- Inclua GitHub/portfólio: mostra que você trabalha de fato com segurança
Etapa 6: vá bem na entrevista
Entrevistas de cibersegurança costumam ter 3 fases:
Fase 1: triagem de RH/recrutador (15–30 minutos)
- Verifica qualificações
- Discute expectativas salariais
- Avalia compatibilidade cultural
- Preparação: conheça a empresa e tenha perguntas prontas
Fase 2: entrevista técnica (45–90 minutos)
- Perguntas técnicas sobre conceitos de segurança
- Resolução de problemas baseada em cenários
- Discussão de projetos e experiência anteriores
- Preparação: revise os fundamentos e pratique explicar temas técnicos com clareza
Fase 3: entrevista comportamental/painel
- Respostas pelo método STAR (Situação, Tarefa, Ação, Resultado)
- Avaliação de compatibilidade com a equipe
- Habilidades de apresentação, às vezes
Perguntas técnicas comuns para preparar:
- “Explique a tríade CIA”
- “Qual a diferença entre criptografia simétrica e assimétrica?”
- “Como você protegeria uma aplicação web?”
- “Descreva seu processo de resposta a incidentes”
- “Qual a diferença entre IDS e IPS?”
- “Explique um ataque man-in-the-middle”
- “Como você se mantém atualizado sobre ameaças de segurança?”
- “Descreva sua experiência com [ferramenta específica da vaga]”
Perguntas comportamentais:
- “Conte uma ocasião em que explicou um problema complexo de segurança a pessoas não técnicas”
- “Descreva uma situação em que precisou aprender uma nova tecnologia rapidamente”
- “Conte uma ocasião em que discordou de uma decisão de segurança”
Perguntas que você deve fazer:
- “Como é um dia típico nessa função?”
- “Quais ferramentas e tecnologias de segurança a equipe usa?”
- “Quais são os maiores desafios de segurança da organização?”
- “Quais oportunidades existem para desenvolvimento profissional e treinamento?”
- “Como é a estrutura da equipe e com quem vou trabalhar?”
Etapa 7: negocie a oferta
Pontos importantes de negociação:
Pesquise:
- Consulte Glassdoor, Levels.fyi e Payscale para dados salariais
- Conheça seu valor de mercado considerando localidade e competências
A remuneração total inclui:
- Salário-base
- Bônus/remuneração por desempenho
- Participação acionária/opções
- Orçamento de treinamento e certificação
- Flexibilidade de trabalho remoto
- Folgas remuneradas e benefícios
Estratégia de negociação:
- Se possível, deixe o empregador apresentar o primeiro valor
- Peça 10–20% acima da oferta inicial
- Tenha dados para apoiar o pedido
- Seja profissional e agradecido
Negociações além do salário:
- Orçamento de treinamento: $5.000–10.000 por ano para certificações e conferências
- Trabalho remoto: 2–3 dias por semana ou totalmente remoto
- Horário flexível: importante para o equilíbrio entre trabalho e vida pessoal
- Bônus de contratação: pagamento único para compensar custos
Exemplo de e-mail de negociação:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
Tendências e perspectivas do mercado de trabalho em 2026
Vagas remotas em segurança
A realidade do trabalho remoto em 2026:
- 65% das vagas de cibersegurança oferecem opções remotas ou híbridas
- Impacto salarial: funções remotas costumam pagar de 10% a 20% menos do que funções presenciais nas grandes regiões metropolitanas
- Melhores sites de vagas remotas: We Work Remotely, RemoteOK e FlexJobs
- Empresas totalmente remotas: muitas empresas de segurança e startups trabalham com equipes distribuídas
Trabalho remoto por função (percentual com opção remota):
- Engenheiro de segurança em nuvem: 85%
- Arquiteto de segurança: 75%
- Testador de invasão: 70%
- Analista SOC: 60% (muitos SOCs operam 24 horas por dia e exigem algum trabalho presencial)
- Analista GRC: 80%
Oportunidades que exigem autorização de segurança
O setor governamental e de defesa oferece:
- Remuneração maior: prêmio de 15% a 25% para funções que exigem autorização
- Estabilidade profissional: contratos governamentais trazem estabilidade
- Treinamento: muitas vezes financia treinamento avançado e a obtenção de autorizações
Níveis de autorização:
- Public Trust: o nível mais simples, exigido em muitas funções de contratadas federais
- Secret: verificação de antecedentes de 10 anos
- Top Secret: verificação abrangente de antecedentes
- TS/SCI: o processo mais rigoroso e o maior adicional salarial
Como obter autorização:
- Em geral, o empregador patrocina o processo. Normalmente, você não consegue obtê-la por conta própria.
- O processo leva de 6 a 18 meses.
- Estabilidade financeira e histórico limpo são importantes.
Oportunidades por setor
Segurança na área da saúde (crescimento de 42%):
- Foco em conformidade com a HIPAA
- Segurança de dispositivos médicos
- Segurança do intercâmbio de informações de saúde
- Salário médio: US$ 105 mil
Segurança de serviços financeiros (maiores salários):
- Conformidade com PCI DSS
- Detecção de fraude
- Transações seguras
- Salário médio: US$ 127 mil
Segurança industrial e de tecnologia operacional (emergente):
- Segurança de SCADA e ICS
- Segurança na fabricação
- Infraestrutura crítica
- Salário médio: US$ 115 mil
Conclusão: seu próximo passo em cibersegurança
O setor de cibersegurança em 2026 oferece oportunidades sem precedentes para quem investe em aprendizado contínuo. Com 3,5 milhões de vagas não preenchidas no mundo e salários médios de 15% a 25% acima dos de funções equivalentes em TI, a cibersegurança continua sendo uma das carreiras mais promissoras da tecnologia.
Seu plano de 90 dias para iniciar uma carreira em cibersegurança:
Mês 1: fundamentos
- Semana 1–2: conclua o Google Cybersecurity Certificate
- Semana 3–4: monte um laboratório doméstico e pratique no TryHackMe
Mês 2: certificação e competências
- Semana 5–6: estude para a Security+ (60–80 horas)
- Semana 7–8: faça o exame Security+ e continue praticando
Mês 3: busca de emprego
- Semana 9–10: monte um portfólio com projetos no GitHub e relatórios técnicos
- Semana 11–12: candidate-se a 5–10 vagas por dia e amplie sua rede de contatos
Indicadores de sucesso:
- Competências técnicas validadas por certificações
- Portfólio que demonstre experiência prática
- Rede de profissionais de segurança que possa indicar oportunidades
- Objetivos de carreira e próximos passos bem definidos
O setor precisa de você. As organizações procuram profissionais qualificados em segurança. Com dedicação, aprendizado estratégico e experiência prática, você pode iniciar uma carreira gratificante em cibersegurança em 2026.
Próximos passos:
- Consulte nossa comparação abrangente de certificações
- Escolha seu caminho profissional e sua primeira certificação
- Comece hoje a aprender com atividades práticas no TryHackMe ou no HackTheBox
- Construa sua rede no LinkedIn e em encontros locais
- Crie projetos de segurança para seu portfólio
A pergunta é: você está pronto para começar sua jornada em cibersegurança?
Referências
- Guia comparativo de certificações em cibersegurança 2026
- Estudo da força de trabalho em cibersegurança da (ISC)² 2026
- Certificação CompTIA Security+
- Certificação de segurança da AWS
- HackTheBox Academy
- Plataforma de aprendizado TryHackMe
- NIST Cybersecurity Framework
- MITRE ATT&CK Framework
- Trilha profissional CyberSeek
- Bureau of Labor Statistics: analistas de segurança da informação
Disclosure and Affiliate Statement:
Divulgação de afiliados: Podemos ganhar uma comissão por links desta página. Essas comissões apoiam nosso site e o conteúdo que fornecemos. Fique tranquilo, recomendamos apenas produtos/serviços nos quais acreditamos. Obrigado por sua confiança! Clique aqui para saber mais
Related Posts
This article refers to other articles we've written:
- Comparação de Certificações em Cibersegurança 2026
Uma comparação de 2026 entre fornecedores de certificações em cibersegurança, preços, retorno do investimento e adequação aos percursos profissionais.
- Construindo uma carreira em cibersegurança: guia completo
Conheça as etapas essenciais para construir uma carreira de sucesso em cibersegurança, incluindo formação, certificações e oportunidades de trabalho bem remuneradas.
- AWS vs Azure vs Google Cloud 2026: comparação completa
Compare AWS, Azure e Google Cloud em 2026, incluindo preços, segurança, conformidade, serviços, desempenho e escolha do provedor.
