

Comparação de Certificações em Cibersegurança 2026

Table of Contents
Introdução: O labirinto das certificações de cibersegurança
O panorama das certificações de cibersegurança em 2026 é mais complexo do que nunca. Com centenas de certificações de dezenas de fornecedores, escolher o percurso certo pode parecer difícil. Deve começar com a CompTIA Security+? A OSCP ainda é a referência em testes de penetração? As certificações de nuvem da AWS e da Azure valem agora mais do que as certificações tradicionais de segurança?
Este guia abrangente separa os dados do ruído de marketing e apresenta uma análise baseada em dados dos principais fornecedores de certificações de cibersegurança. Comparamos custos, examinamos a procura no mercado de trabalho, avaliamos o valor prático e analisamos como cada instituição se adapta à revolução da IA, que está a transformar as funções de cibersegurança em 2026.
Com base na análise de anúncios de emprego reais, preços de certificações e tendências do setor, classificamos os fornecedores segundo quatro métricas essenciais:
- Empregabilidade: frequência com que os empregadores pedem estas certificações
- Custo: relação qualidade-preço e acessibilidade
- Dificuldade: rigor e qualidade da avaliação prática
- Preparação para o futuro: atualizações de conteúdo sobre IA, nuvem e ameaças modernas
Quer esteja a começar na cibersegurança ou seja um profissional experiente à procura de uma especialização, este guia apresenta o percurso de que precisa.
O que vai aprender
- Comparação fornecedor a fornecedor dos principais prestadores de certificações
- Dados do mercado de trabalho sobre as certificações que os empregadores procuram
- Análise de custos e cálculos de retorno para diferentes percursos
- Recomendações de carreira para funções red team, blue team, GRC e segurança na nuvem
- Avaliação do impacto da IA no valor das certificações e nas perspetivas profissionais
- Recomendações práticas sobre as certificações a combinar para maximizar a carreira
Metodologia: Como classificamos os fornecedores
O nosso sistema avalia os fornecedores de certificações segundo quatro métricas ponderadas, cada uma com uma pontuação de 1 a 10:
1. Pontuação de empregabilidade (peso: 35%)
Analisámos mais de 2.500 anúncios de emprego em cibersegurança (janeiro a maio de 2026) em várias plataformas e calculámos a frequência com que cada certificação aparecia nos requisitos ou nas qualificações preferenciais.
Fontes de dados:
- Anúncios no LinkedIn (1.200 vagas)
- Vagas de segurança no Indeed.com (800 vagas)
- ClearanceJobs.com (500 vagas de funções governamentais/DoD)
Pontuação:
- 10 = mencionada em 40% ou mais dos anúncios relevantes
- 7-9 = mencionada em 20-40% dos anúncios
- 4-6 = mencionada em 5-20% dos anúncios
- 1-3 = mencionada em menos de 5% dos anúncios
2. Pontuação de custo (peso: 25%)
Avalia o custo total, incluindo taxas de exame, formação obrigatória, renovações e despesas ocultas.
Pontuação:
- 10 = menos de $500 no total, com formação gratuita ou de baixo custo
- 7-9 = $500-$2.000, com custos de formação razoáveis
- 4-6 = investimento total de $2.000-$5.000
- 1-3 = custo total superior a $5.000, como os cursos SANS
3. Dificuldade e rigor prático (peso: 20%)
Avalia se as certificações testam competências práticas em vez de memorização e considera as taxas gerais de aprovação.
Pontuação:
- 10 = exame prático de vários dias com cenários reais
- 7-9 = laboratórios práticos e componentes aplicados
- 4-6 = perguntas de escolha múltipla com alguns elementos práticos
- 1-3 = memorização por escolha múltipla
4. Preparação para o futuro (peso: 20%)
Mede a adaptação do fornecedor à IA, à segurança nativa da nuvem e às ameaças emergentes.
Pontuação:
- 10 = exames de 2026 incluem segurança de IA, nuvem moderna e ameaças atuais
- 7-9 = algumas atualizações, mas não abrangentes
- 4-6 = conteúdo desatualizado e poucas atualizações recentes
- 1-3 = conteúdo sem atualização há vários anos
Cálculo da classificação final: Faça a média das pontuações ponderadas para determinar a categoria:
- Categoria S: 8,5-10,0 (certificações de elite)
- Categoria A: 7,0-8,4 (excelentes opções)
- Categoria B: 5,5-6,9 (boas, com ressalvas)
- Categoria C: 4,0-5,4 (valor duvidoso)
- Categoria D/F: menos de 4,0 (evite ou use apenas em casos muito específicos)
Fornecedores de certificações: análise completa
CompTIA: A referência de nível inicial
Certificações principais: A+, Network+, Security+, PenTest+, CySA+, CASP+
Posição no mercado: as certificações CompTIA apareceram em 35-40% dos anúncios de emprego de nível inicial e intermédio, sendo a família de certificações mais pedida pelos departamentos de recursos humanos.
Detalhes das certificações CompTIA
| Certificação | Custo | Renovação | Público-alvo | Procura no mercado de trabalho |
|---|---|---|---|---|
| Security+ | $404 | 3 anos (CEUs) | Segurança de nível inicial | 36% dos anúncios |
| A+ | $246 × 2 | 3 anos | Fundamentos de TI | 15% dos anúncios |
| Network+ | $358 | 3 anos | Fundamentos de redes | 10% dos anúncios |
| PenTest+ | $404 | 3 anos | Pentesters juniores | 14% dos anúncios |
| CySA+ | $404 | 3 anos | Analistas SOC | 8% dos anúncios |
| CASP+ | $494 | 3 anos | Segurança avançada | 3% dos anúncios |
Novidade em 2026: em fevereiro, a CompTIA lançou a Security+ AI (SECT AI+), a primeira certificação de segurança de IA independente de fornecedores que os departamentos de RH conseguem identificar facilmente nos filtros de emprego.
Pontos fortes:
- Reconhecimento universal por RH: mesmo gestores sem conhecimentos de cibersegurança conhecem a CompTIA
- Conformidade com a Diretiva DoD 8140: exigida para muitas funções governamentais de cibersegurança
- Custo razoável: $400-$500 por certificação é acessível para a maioria
- Independente de fornecedores: não está ligada a produtos ou plataformas específicos
- Acumulável: os CEUs de uma certificação também contam para outras
Pontos fracos:
- Muita teoria: os exames de escolha múltipla não testam competências práticas
- Sem avaliação prática: é possível passar a Security+ sem nunca usar nmap ou Wireshark
- Conteúdo superficial: abrange muitos temas sem grande profundidade
- Renovação obrigatória: é preciso obter CEUs ou repetir o exame a cada 3 anos
- Pouco impressionante para equipas técnicas: profissionais experientes veem-nas como certificações para cumprir requisitos
Exemplo real:
Job Listing Analysis (SOC Analyst I, Fortune 500 Company):
"Required: Security+ or equivalent"
"Preferred: Bachelor's degree OR 2 years experience"

Translation: Security+ = Entry ticket. Nobody cares after 2 years of experience.
Salary Range: $60,000-$75,000
Integração de IA em 2026: A nova SECT AI+ aborda:
- Vulnerabilidades de modelos de IA/ML
- Ataques adversariais a sistemas de IA
- Práticas seguras de implementação de IA
- Deteção de ameaças assistida por IA
A nossa avaliação:
- Empregabilidade: 9/10 (família de certificações mais pedida)
- Custo: 8/10 ($400-$500 por certificação é razoável)
- Dificuldade: 4/10 (escolha múltipla, pouca prática)
- Preparação para o futuro: 7/10 (nova certificação de IA, mas as centrais continuam desatualizadas)
- Pontuação ponderada: 7,4/10
- Categoria: A, por pouco. Continua a ser o padrão de entrada.
Quando escolher a CompTIA: ✅ Está a começar e não tem experiência em TI (comece por A+, Network+, Security+) ✅ Procura funções governamentais ou DoD (requisito DoD 8140) ✅ Precisa de uma certificação reconhecida por RH ✅ Tem orçamento limitado ($400 em vez de $1.700 ou mais)
❌ Já tem experiência em TI (avance para certificações mais especializadas) ❌ Quer competências práticas (a CompTIA não as ensina) ❌ Quer impressionar gestores técnicos (não ficarão impressionados)
ISC2: O império CISSP
Certificações principais: CISSP, SSCP, CCSP, CISSP-ISSAP/ISSEP/ISSMP
Posição no mercado: a CISSP apareceu em 52% dos anúncios de emprego de cibersegurança, tornando-se a certificação mais pedida em todos os níveis, do inicial ao sénior.
Portefólio de certificações ISC2
| Certificação | Custo | Experiência exigida | Renovação | Procura no mercado |
|---|---|---|---|---|
| CISSP | $749 | 5 anos (ou Associate) | $135/ano | 52% dos anúncios |
| SSCP | $249 | 1 ano | $65/ano | 4% dos anúncios |
| CCSP | $599 | 5 anos em nuvem | $135/ano | 12% dos anúncios |
| Concentrações CISSP | $699 | CISSP e experiência | $135/ano | 2% dos anúncios |
O fenómeno CISSP:
A CISSP alcançou algo notável: os departamentos de RH listam-na para funções de todos os níveis, desde analistas SOC iniciantes até CISOs. Isto não faz sentido, pois a certificação exige 5 anos de experiência, mas mostra que a CISSP se tornou a palavra-chave universal da cibersegurança.
Análise da CISSP nos anúncios de emprego:
Entry-Level SOC Analyst: "CISSP preferred" (12% of listings)
Mid-Level Security Engineer: "CISSP required" (45% of listings)
Senior Security Architect: "CISSP required" (78% of listings)
CISO: "CISSP required" (85% of listings)

Reality: CISSP is listed everywhere, "required" nowhere for true beginners.
Oito domínios CISSP (versão 2026):
- Gestão de segurança e risco
- Segurança de ativos
- Arquitetura e engenharia de segurança
- Comunicação e segurança de redes
- Gestão de identidade e acesso (IAM)
- Avaliação e testes de segurança
- Operações de segurança
- Segurança do desenvolvimento de software
Novidade em 2026: a ISC2 lançou a CC (Certified in Cybersecurity) gratuita para iniciantes e o AI Security Certificate sobre gestão de riscos de IA.
Pontos fortes:
- Reconhecimento incomparável: é a certificação mais pedida
- Valor ao longo da carreira: continua relevante durante toda a carreira
- Cobertura abrangente: os oito domínios abrangem a gestão de segurança
- Reconhecimento global: aceite em todo o mundo e em vários setores
- Designação vitalícia: depois de obtida, continua a ser CISSP para sempre, desde que mantenha os CPEs
Pontos fracos:
- Experiência obrigatória: são necessários 5 anos (ou 4 com dispensa) para obter a certificação completa
- Foco teórico: testa gestão e políticas, não competências práticas
- Renovação cara: $135/ano durante toda a vida profissional
- Pouco técnica: os CISOs valorizam-na, as equipas técnicas dão-lhe pouca importância
- Situação de Associate: é possível passar o exame, mas não usar o título CISSP antes de cumprir a experiência exigida
Análise de custos (custo total em 5 anos):
CISSP Total Cost of Ownership (5 years):
- Exam: $749
- Study materials: $200-500
- Renewal fees: $135/year × 5 = $675
- Total 5-year cost: $1,624-$1,924
- Annual maintenance effort: 40 CPE credits/year

ROI: High if targeting management roles, moderate for technical IC roles
Integração de IA em 2026: O novo AI Security Certificate da ISC2 aborda:
- Estruturas de governação de IA
- Avaliação de riscos de sistemas de IA/ML
- Implementação ética de IA
- Controlos e monitorização de segurança de IA
Isto posiciona a ISC2 para liderar as certificações de segurança de IA em funções de gestão.
A nossa avaliação:
- Empregabilidade: 10/10 (a certificação mais pedida)
- Custo: 7/10 (exame razoável, mas as taxas anuais acumulam-se)
- Dificuldade: 6/10 (exame exigente de 4 horas, mas de escolha múltipla)
- Preparação para o futuro: 8/10 (certificado de IA lançado e CISSP atualizada regularmente)
- Pontuação ponderada: 8,5/10
- Categoria: A, no topo. A CISSP sustenta a ISC2.
Quando escolher a CISSP: ✅ Tem 5 ou mais anos de experiência em segurança (ou 4 com licenciatura) ✅ Procura funções de gestão, arquitetura ou liderança ✅ Precisa de uma certificação reconhecida globalmente ✅ Trabalha no governo, finanças ou saúde, onde é muito pedida
❌ Tem menos de 3 anos de experiência (não cumpre os requisitos) ❌ Prefere trabalho técnico prático a políticas e gestão ❌ Quer competências práticas de pentest ou SOC ❌ Já tem várias certificações técnicas (a CISSP não acrescenta competências técnicas)
Offensive Security: A lenda OSCP
Certificações principais: OSCP, OSWP, OSWE, OSEP, OSED, OSMR
Posição no mercado: a OSCP apareceu em 26% dos anúncios de pentest e red team, tornando-se a referência em segurança ofensiva.
Percurso de certificações Offensive Security
| Certificação | Custo | Duração do exame | Foco | Procura no mercado |
|---|---|---|---|---|
| OSCP | $1.699+ | 24 horas | Pentest geral | 26% das vagas de pentest |
| OSWP | $499 | 4 horas | Pentest sem fios | 2% dos anúncios |
| OSWE | $1.699+ | 48 horas | Segurança de aplicações Web | 8% dos anúncios |
| OSEP | $1.799+ | 48 horas | Técnicas de evasão | 5% dos anúncios |
| OSED | $1.799+ | 48 horas | Desenvolvimento de exploits | 3% dos anúncios |
| OSMR | $1.899+ | 48 horas | Red team em macOS | menos de 1% dos anúncios |
A experiência OSCP:
A OSCP (Offensive Security Certified Professional) continua a ser a certificação de pentest mais reconhecida, apesar da concorrência crescente da HackTheBox, TCM Security e outras.
Formato do exame OSCP (2026):
- Duração: 24 horas de hacking e 24 horas para elaborar o relatório
- Formato: comprometer várias máquinas numa rede isolada
- Aprovação: 70 pontos em cerca de 6-7 máquinas vulneráveis
- Competências avaliadas: enumeração de redes, escalada de privilégios, movimento lateral e exploração
- Requisito: relatório profissional de pentest
Porque domina a OSCP:
- Vantagem de pioneira: surgiu há mais de 15 anos, quando não havia alternativas
- Cultura “Try Harder”: ganhou fama por uma avaliação prática rigorosa
- Reconhecimento por RH: os recrutadores conhecem a OSCP mesmo sem conhecerem outras certificações
- Padrão do setor: muitos anúncios de pentest exigem a OSCP explicitamente
Realidade dos preços:
OSCP Cost Breakdown (2026):
- Self-Guided Package (3 months lab time): $1,699
- Learn One Package (3 months + Learn One year): $2,699
- Exam retake: $249 each

Removed in 2025: Learn Unlimited (unlimited time) - this angered community

Average total cost including retakes: $1,950-$2,500
Pontos fortes:
- Padrão de referência do setor: certificação de segurança ofensiva mais reconhecida
- Exame prático de 24 horas: testa hacking real, não memorização
- Laboratórios abrangentes: o curso PWK inclui mais de 200 horas de formação
- Impacto no currículo: a OSCP distingue logo os candidatos dos restantes
- Validação de competências: prova que consegue fazer hacking, não apenas falar sobre isso
Pontos fracos:
- Cara: $1.700-$2.700, comparada com $399-$500 das alternativas
- Conteúdo desatualizado: faltam evasão de EDR moderna, pentest na nuvem e ataques avançados a AD
- Learn Unlimited removido: a mudança de preços provocou reação negativa
- Existem alternativas melhores: a HackTheBox CPTS pode ser mais abrangente
- Já não chega: as ferramentas de pentest com IA estão a mudar os requisitos
Análise da realidade em 2026:
A Offensive Security tem demorado a adaptar-se às ameaças modernas:
- Sem conteúdo de pentest com IA
- Cobertura limitada da segurança na nuvem (AWS, Azure, GCP)
- Menos profundidade em Active Directory do que as alternativas
- Sem cobertura de técnicas modernas para contornar EDR
Entretanto, concorrentes como a HackTheBox CPTS oferecem:
- Exame de 10 dias (em vez de 24 horas)
- Cobertura mais profunda de Active Directory
- Segurança moderna de aplicações Web (GraphQL e APIs)
- Relatórios para clientes com requisitos reais
- Custo de cerca de $500, comparado com $1.700 ou mais
A nossa avaliação:
- Empregabilidade: 9/10 (26% das vagas de pentest; RH conhece a OSCP)
- Custo: 3/10 (cara, a partir de $1.700, com a remoção das opções mais baratas)
- Dificuldade: 9/10 (o exame prático de 24 horas é brutal)
- Preparação para o futuro: 5/10 (conteúdo antigo, sem IA, nuvem ou EDR moderno)
- Pontuação ponderada: 7,1/10
- Categoria: A, mas em declínio. O reconhecimento da marca mantém-na relevante.
Quando escolher a OSCP: ✅ Procura funções tradicionais de pentest ✅ O empregador pede especificamente a OSCP (26% pedem-na) ✅ Consegue investir $1.700 ou mais ✅ Quer uma certificação reconhecida pelos departamentos de RH
❌ Tem orçamento limitado (existem alternativas de $500 com conteúdo semelhante ou melhor) ❌ Quer competências modernas de pentest na nuvem (a OSCP não as oferece) ❌ Prefere um exame mais longo (a CPTS dura 10 dias) ❌ Precisa de técnicas avançadas de evasão (considere a CRTO)
Melhor alternativa para a maioria: A HackTheBox CPTS custa $499, inclui um exame de 10 dias, conteúdo técnico mais profundo e temas modernos. A OSCP vence apenas no reconhecimento da marca.
HackTheBox: O desafiante em ascensão
Certificações principais: CPTS, CBBH, CDSA
Posição no mercado: as certificações HTB apareceram em apenas 2% dos anúncios de emprego, mas as comunidades técnicas consideram-nas mais profundas e práticas do que a OSCP.
Certificações HackTheBox Academy
| Certificação | Custo | Duração do exame | Foco | Profundidade técnica |
|---|---|---|---|---|
| CPTS | $499 | 10 dias | Testes de penetração | Muito elevada |
| CBBH | $249 | 7 dias | Bug bounty | Elevada |
| CDSA | $499 | 7 dias | Segurança defensiva/SOC | Elevada |
CPTS vs OSCP: comparação técnica
Vou ser direto: a CPTS é tecnicamente superior à OSCP em quase tudo, exceto no reconhecimento da marca.
Formato do exame CPTS:
- Duração: 10 dias (contra 24 horas da OSCP)
- Âmbito: rede empresarial simulada completa
- Requisitos: relatório de pentest abrangente
- Active Directory: várias florestas AD com relações de confiança
- Aplicações Web: estruturas modernas, incluindo segurança de APIs
- Custo: $499 (contra $1.699 ou mais da OSCP)
Comparação direta:
| Aspeto | CPTS (HackTheBox) | OSCP (OffSec) | Vencedor |
|---|---|---|---|
| Duração do exame | 10 dias | 24 horas | CPTS (mais realista) |
| Active Directory | Várias florestas e relações de confiança | AD básico | CPTS (muito mais profundo) |
| Segurança de aplicações Web | GraphQL, APIs JSON e estruturas modernas | Explorações Web básicas | CPTS (atual) |
| Relatório exigido | Relatório profissional para o cliente | Relatório técnico | CPTS (mais realista) |
| Custo | $499 | $1.699+ | CPTS (70% mais barata) |
| Reconhecimento no mercado | Cerca de 2% mencionam-na | 26% mencionam-na | OSCP (RH conhece-a) |
| Profundidade técnica | Muito abrangente | Boa, mas antiga | CPTS (mais completa) |
O que dizem os profissionais técnicos:
Inquéritos a pessoas que fizeram as duas certificações indicam que:
- A CPTS é mais difícil do que a OSCP (teste de pressão de 10 dias)
- A CPTS abrange mais conteúdo, sobretudo AD e aplicações Web
- A CPTS prepara melhor para trabalhos reais de pentest
- Mas a OSCP gera mais respostas de recrutadores, devido à diferença de reconhecimento
A diferença está a diminuir:
A HackTheBox passou de 0% de reconhecimento no mercado de trabalho em 2022 para 2% em 2026. A tendência sugere que a CPTS alcançará o reconhecimento da OSCP até 2028, à medida que gestores técnicos substituem os filtros de RH na seleção.
Pontos fortes da HackTheBox:
- Conteúdo técnico superior: mais profundo e atual do que o da OSCP
- Melhor valor: $499 contra $1.699 ou mais, uma grande diferença para quem paga do próprio bolso
- Cobertura moderna: inclui nuvem, contentores e estruturas Web atuais
- Prazo realista: 10 dias aproximam-se da duração de um pentest real
- Plataforma Academy: aprendizagem autónoma excelente, com mais de 1.000 máquinas
Pontos fracos da HackTheBox:
- Pouco reconhecimento por RH: a maioria dos recrutadores ainda não conhece a CPTS
- Controvérsia recente: a comunidade suspeitou que a HTB pudesse usar dados dos utilizadores para treinar IA
- Certificação recente: ainda não tem a reputação de décadas da OSCP
- Comunidade menor: há menos titulares CPTS e menos oportunidades de contacto
Atualizações de 2026:
A HackTheBox tem atualizado o conteúdo rapidamente:
- Módulos de segurança na nuvem: pentest em AWS, Azure e GCP
- Segurança de contentores: exploração de Docker e Kubernetes
- AD moderno: atualizado para as configurações de Windows Server de 2026
- Foco em bug bounty: a CBBH prepara para programas reais
A nossa avaliação:
- Empregabilidade: 5/10 (apenas 2% dos anúncios, mas está a crescer)
- Custo: 10/10 (melhor valor por $499 e esta qualidade)
- Dificuldade: 10/10 (exame abrangente e brutal de 10 dias)
- Preparação para o futuro: 9/10 (conteúdo moderno, atualizado ativamente)
- Pontuação ponderada: 7,8/10
- Categoria: A, a subir para S. É tecnicamente superior e o reconhecimento está a acompanhar.
Quando escolher a HackTheBox: ✅ Quer a melhor formação técnica em pentest disponível ✅ Tem orçamento limitado ($499 contra $1.699 ou mais) ✅ Será avaliado por gestores técnicos, que reconhecerão a qualidade ✅ Planeia uma carreira longa e quer aproveitar o reconhecimento crescente da CPTS
❌ Precisa de reconhecimento imediato por RH (a OSCP ainda vence aqui) ❌ Procura funções governamentais/DoD (a OSCP aparece mais vezes) ❌ Não se sente confortável com um exame de 10 dias (é muito intenso)
A minha previsão: Até 2028, a CPTS estará ao nível da OSCP nas funções de pentest. Os candidatos com visão de futuro devem obter a CPTS antes de o reconhecimento aumentar a procura.
AWS e Azure: A transformação da nuvem
Certificações principais: AWS Certified Security Specialty, Azure Security Engineer Associate e várias certificações básicas de nuvem
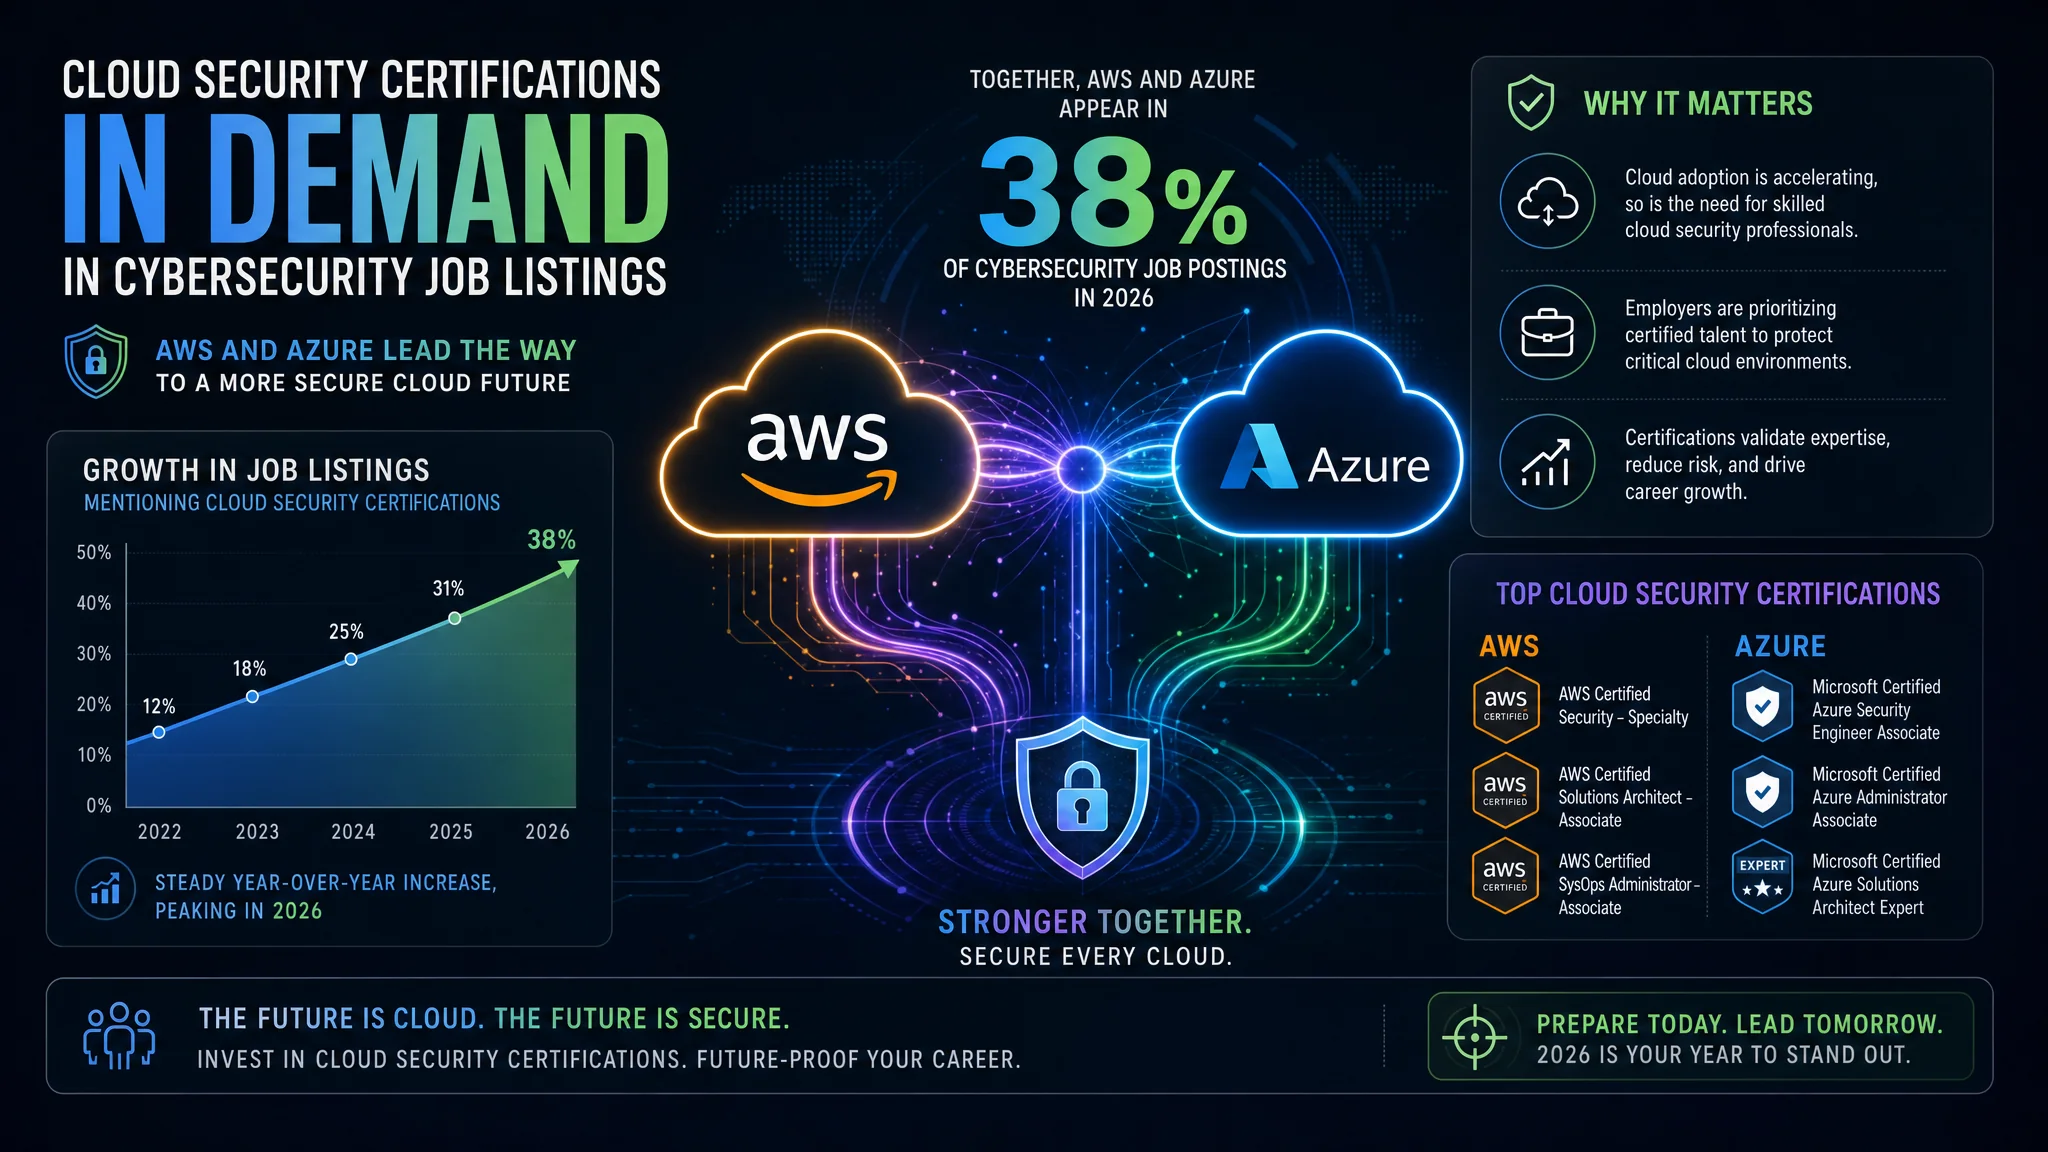
Posição no mercado: em conjunto, as certificações AWS e Azure apareceram em 38% dos anúncios de cibersegurança, atrás apenas da CISSP.
Comparação de certificações de nuvem
| Fornecedor | Certificação | Custo | Renovação | Procura no mercado de trabalho |
|---|---|---|---|---|
| AWS | Security Specialty | $300 | 3 anos | 22% dos anúncios |
| AWS | Solutions Architect | $150 | 3 anos | 18% dos anúncios |
| Azure | Security Engineer Associate | $165 | 1 ano | 20% dos anúncios |
| Azure | Cybersecurity Architect Expert | $165 | 1 ano | 8% dos anúncios |
| GCP | Professional Cloud Security Engineer | $200 | 2 anos | 3% dos anúncios |
A necessidade de segurança na nuvem:
Eis a verdade controversa: em 2026, as certificações de nuvem podem valer mais do que as certificações tradicionais de segurança para a maioria das carreiras de cibersegurança.
Porque é que a nuvem lidera em 2026:
Traditional Cybersecurity Jobs (2020-2024):
- On-premises data centers
- Physical firewalls and network security
- Windows Server and Active Directory
- VPN concentrators and DMZs

Modern Cybersecurity Jobs (2025-2026):
- AWS, Azure, GCP cloud environments
- Container security (Docker, Kubernetes)
- Serverless security (Lambda, Azure Functions)
- Identity and access management (IAM)
- Infrastructure as Code (Terraform, CloudFormation)
- AI/ML model security
A diferença de competências é enorme. As empresas migraram para a nuvem mais depressa do que os profissionais de segurança adquiriram competências, criando uma procura sem precedentes.
Certificação AWS Security Specialty:
Formato do exame:
- Duração: 170 minutos
- Perguntas: 65 perguntas de escolha múltipla ou de resposta múltipla
- Aprovação: cerca de 750/1000 pontos escalados
- Custo: $300
Temas abordados:
- Resposta a incidentes na AWS
- Registo e monitorização (CloudTrail, CloudWatch, GuardDuty)
- Segurança da infraestrutura (VPCs, Security Groups, WAF)
- Gestão de identidade e acesso (IAM, STS, Cognito)
- Proteção de dados (KMS, encriptação, segurança de S3)
Atualizações de 2026:
- Segurança de IA para SageMaker e Bedrock
- Segurança de contentores para ECS/EKS
- Segurança sem servidor para Lambda
- Arquitetura Zero Trust na AWS
Azure Security Engineer Associate:
Formato do exame:
- Duração: 120 minutos
- Perguntas: 40-60
- Aprovação: 700/1000
- Custo: $165
Temas abordados:
- Identidade e acesso (Entra ID, Conditional Access)
- Proteção da plataforma (segurança de redes e firewalls)
- Operações de segurança (Sentinel, Defender)
- Dados e aplicações (Key Vault, segurança de aplicações)
Atualizações de 2026:
- Integração do Microsoft Security Copilot
- Segurança de IA para Azure OpenAI Service
- Atualizações do Defender for Cloud
- Governação do Entra ID
Análise de custos: nuvem vs. tradicional:
Traditional Security Path (3-year cost):
- Security+: $404
- CySA+: $404
- PenTest+: $404
- CISSP: $749 + $405 renewal
Total: $2,366 over 3 years

Cloud Security Path (3-year cost):
- AWS Cloud Practitioner: $100
- AWS Solutions Architect Associate: $150
- AWS Security Specialty: $300
- Azure Fundamentals: $99
- Azure Security Engineer: $165 + $165 renewal
Total: $979 over 3 years

Savings: $1,387 (58% less expensive)
Job Market Demand: 38% vs 36% (cloud higher)
Pontos fortes das certificações de nuvem:
- Maior procura: 38% das vagas pedem certificações AWS ou Azure
- Baixo custo: $100-$300 por certificação
- Competências práticas: avaliam a configuração real de segurança na nuvem
- Formação gratuita: AWS e Azure oferecem muitos recursos de aprendizagem gratuitos
- Preparação para o futuro: a adoção da nuvem continua a acelerar
- Integração de IA: ambos os fornecedores investem muito em segurança de IA
Pontos fracos das certificações de nuvem:
- Renovações frequentes: as certificações Azure expiram anualmente, o que encarece a manutenção
- Dependência do fornecedor: algumas competências são específicas da plataforma
- Mudança rápida: o conteúdo muda frequentemente, por isso é preciso manter-se atualizado
- Menos prestígio: profissionais red team preferem OSCP às certificações de nuvem, por uma questão de perceção
A realidade de 2026:
Se tivesse de escolher um único percurso de certificação para alguém que começa em 2026, escolheria:
Percurso nuvem primeiro:
- AWS Cloud Practitioner ($100), fundamentos
- AWS Solutions Architect Associate ($150), competências essenciais
- AWS Security Specialty ($300), foco em segurança
- Azure Fundamentals ($99), noções de várias nuvens
- Azure Security Engineer ($165), segurança Azure
Investimento total: $814 ao longo de 6-12 meses
Este percurso:
- ✅ Corresponde aos requisitos de 38% dos anúncios
- ✅ Ensina competências práticas e procuradas
- ✅ Custa menos do que uma OSCP ($1.699)
- ✅ Prepara para funções de segurança com IA
- ✅ Oferece uma especialização reconhecida pelo fornecedor
A nossa avaliação (AWS e Azure em conjunto):
- Empregabilidade: 10/10 (procura combinada de 38%, em crescimento)
- Custo: 10/10 (excelente retorno, $100-$300 por certificação)
- Dificuldade: 7/10 (prática, mas com formato de escolha múltipla)
- Preparação para o futuro: 10/10 (atualizada continuamente e integrada com IA)
- Pontuação ponderada: 9,4/10
- Categoria: S, a única nesta análise
Quando escolher certificações de nuvem: ✅ Está a começar na cibersegurança (a melhor base para 2026) ✅ O seu trabalho atual envolve infraestrutura de nuvem ✅ Quer competências procuradas com custos baixos ✅ Está a preparar-se para o futuro da segurança apoiada por IA
❌ Detesta a nuvem e só quer trabalhar com sistemas locais (essas vagas estão a desaparecer) ❌ Só quer fazer red team ou pentest ofensivo (mas até o pentest exige competências de nuvem)
Conclusão: Em 2026, as certificações de nuvem são o investimento com melhor retorno na cibersegurança. A diferença já não é pequena.
SANS GIAC: O luxo das certificações
Certificações principais: GSEC, GCIH, GPEN, GCIA, GCFA, GXPN e mais de 30 outras
Posição no mercado: as certificações GIAC apareceram em 25% dos anúncios avançados de cibersegurança, sobretudo em funções governamentais e empresariais.
Portefólio SANS GIAC (certificações selecionadas)
| Certificação | Custo (só exame) | Custo (com formação SANS) | Foco | Procura no mercado |
|---|---|---|---|---|
| GSEC | $979 | $8.270 | Fundamentos de segurança | 8% dos anúncios |
| GPEN | $979 | $8.425 | Testes de penetração | 7% dos anúncios |
| GCIH | $979 | $8.425 | Gestão de incidentes | 9% dos anúncios |
| GCIA | $979 | $8.425 | Análise de intrusões | 5% dos anúncios |
| GCFA | $979 | $8.425 | Análise forense | 6% dos anúncios |
| GMLE | $979 | $8.495 | Segurança de aprendizagem automática | 1% dos anúncios |
A realidade SANS:
O SANS Institute produz conteúdo de formação excelente, com instrutores que são profissionais de topo. Os cursos estão entre os melhores disponíveis em cibersegurança.
O problema é o preço.
SANS GPEN (Penetration Testing) Total Cost:
- SANS SEC560 Course: $7,995
- GPEN Exam (2 attempts): $979
- Books and materials: $200
- Travel/lodging (if in-person): $2,000+
Total: $11,174 - $13,174

Alternative:
- OSCP: $1,699-2,699
- Or HackTheBox CPTS: $499
- Or OffSec + HTB combined: $2,198

Savings with alternatives: $8,976-$10,976 (75-83% less expensive)
Detalhe dos preços SANS:
Só o exame, sem formação:
- Cada exame GIAC: $979
- Inclui duas tentativas
- É preciso estudar sozinho, e o SANS não facilita essa opção
Com formação SANS:
- Cursos online ao vivo: $7.995-$8.995
- Cursos a pedido: $5.995-$7.995
- Formação presencial: $8.425-$9.025, mais viagem
- Inclui livros e exames de prática
Quem paga pelo SANS?
Na prática, poucas pessoas pagam a formação SANS do próprio bolso. O aluno típico conta com:
- Patrocínio do empregador: a empresa paga como desenvolvimento profissional
- Contratos governamentais: DoD/agências federais financiam a formação
- Orçamentos de formação: desenvolvimento de equipas de segurança empresarial
- GI Bill: benefícios de educação para veteranos
Pontos fortes do SANS:
- Instrutores de elite: profissionais de segurança em atividade dão os cursos
- Conteúdo avançado: atualizado continuamente para as ameaças mais recentes
- Abrangência: mais profundidade e variedade do que a maioria das alternativas
- Certificações GIAC: respeitadas por profissionais técnicos de segurança
- Torneios NetWars: formato prático de competição
- Laboratórios aplicados: cenários e exercícios reais
Pontos fracos do SANS:
- Custo proibitivo: $8.000-$9.000 por curso excluem a maioria dos candidatos que pagam do próprio bolso
- Preço só do exame: $979 por exame também é caro para quem estuda sozinho
- Taxas de renovação: $469 a cada 4 anos
- Não é para iniciantes: pressupõe experiência prévia significativa
- Mercado fechado: cria dois grupos, quem tem empregador que paga e quem não tem
O problema de acesso ao SANS:
O preço elevado cria uma divisão entre profissionais certificados:
- Com apoio: profissionais cujo empregador financia a formação
- Sem apoio: pessoas que não conseguem pagar cursos acima de $8.000
Assim, há poucos candidatos GIAC no mercado, apesar da procura frequente. A escassez aumenta o valor percebido.
Atualizações de IA em 2026:
O SANS respondeu à IA com:
- SEC595: ciência de dados aplicada e aprendizagem automática para cibersegurança ($8.495)
- GMLE: certificação GIAC Machine Learning Engineer
- Módulos de IA: integrados em cursos existentes (GCIH, GPEN, entre outros)
A GMLE apareceu num único anúncio entre 2.500 analisados. Ainda é demasiado nova e especializada para ser pedida amplamente.
A nossa avaliação:
- Empregabilidade: 8/10 (GIAC mencionado em 25% dos anúncios avançados)
- Custo: 2/10 (mau valor para quem paga por conta própria)
- Dificuldade: 9/10 (exames exigentes que testam conhecimento real)
- Preparação para o futuro: 9/10 (atualização contínua e IA integrada)
- Pontuação ponderada: 6,8/10
- Categoria: B, com grande ressalva. S se o empregador pagar, D se pagar do próprio bolso.
Quando escolher o SANS: ✅ O empregador paga a formação ✅ Tem orçamento de formação numa função governamental ou DoD ✅ Tem acesso ao GI Bill militar ✅ Já tem mais de 5 anos de experiência
❌ Vai pagar do próprio bolso (mais de $8.000 não é razoável para a maioria) ❌ Está no início da carreira (as alternativas mais baratas dão melhor retorno) ❌ Quer uma certificação inicial (o SANS destina-se a níveis intermédios e avançados)
A minha opinião: os cursos SANS são excelentes. O preço é predatório e cria um mercado fechado que exclui pessoas talentosas sem patrocínio. Não gaste do seu bolso em SANS quando há alternativas por 10-20% do custo.
TCM Security: A empresa fundada por um YouTuber
Certificações principais: PNPT, PJMR, PJPT, PNPT-JR
Posição no mercado: certificações TCM Security apareceram em 3% dos anúncios de pentest, mas têm boa reputação na comunidade.
Certificações TCM Security
| Certificação | Custo | Duração do exame | Foco | Característica exclusiva |
|---|---|---|---|---|
| PNPT | $399 | 5 dias | Testes práticos de penetração | Sessão de revisão ao vivo de 15 min |
| PJMR | $399 | 48 horas | Movimento, reconhecimento, persistência | Táticas avançadas |
| PJPT | $249 | 48 horas | Pentester júnior | Exame prático inicial |
A história de Heath Adams:
A TCM Security foi fundada por Heath Adams (The Cyber Mentor no YouTube), criador de um dos maiores canais de formação em cibersegurança. A sua abordagem prática e direta atraiu iniciantes frustrados com certificações caras e demasiado teóricas.
A aquisição em 2025:
Em março de 2025, a empresa de formação empresarial Educate 360 adquiriu a TCM Security. Heath Adams saiu publicamente da empresa no final de 2025.
Porque é importante:
As aquisições neste setor têm resultados variados:
- Risco: os proprietários empresariais podem priorizar o lucro sobre a qualidade da formação
- Atualizações de cursos: podem abrandar sem a visão do fundador
- Preços: aumentam frequentemente após a aquisição
- Confiança da comunidade: a reputação pode sofrer se a qualidade cair
Relatos atuais (2026): alguns alunos relatam laboratórios desatualizados, ficheiros em falta e respostas mais lentas do suporte.
Detalhes da certificação PNPT:
A PNPT (Practical Network Penetration Tester) destaca-se por uma razão: a sessão de revisão ao vivo.
Formato do exame:
- Duração: 5 dias de hacking e mais 2 para o relatório
- Âmbito: pentest externo de uma rede empresarial
- Active Directory: requer comprometer um ambiente AD completo
- Relatório: relatório profissional de pentest obrigatório
- Revisão ao vivo: chamada de vídeo de 15 minutos para defender os resultados
O último ponto é muito importante. Quase nenhuma outra certificação exige que defenda oralmente a metodologia e os resultados perante uma pessoa. Simula conversas reais com clientes durante um trabalho de pentest.
Pontos fortes da TCM Security:
- Exames práticos: todas as certificações avaliam competências aplicadas
- Revisão ao vivo: requisito exclusivo de apresentação oral dos resultados
- Acessível: $249-$399 contra $1.699 ou mais pela OSCP
- Adequada a iniciantes: cursos para quem começa no pentest
- Foco em Active Directory: forte ênfase em ataques AD
- Relatórios reais: ensina competências importantes de comunicação
Pontos fracos da TCM Security:
- Incerteza após a aquisição: a qualidade pode cair sem Heath Adams
- Pouco reconhecimento no mercado: 3% dos anúncios, contra 26% da OSCP
- Conteúdo avançado limitado: boa para iniciantes, menos profunda para especialistas
- Relatos recentes sobre qualidade: alguns laboratórios parecem desatualizados em 2026
- Risco de fornecedor único: uma aquisição mal sucedida pode reduzir o valor das certificações
Análise da opinião da comunidade:
Antes da aquisição (2023-2024): 4,5/5 estrelas, com elogios à formação prática e ao valor
Depois da aquisição (2025-2026): 3,5/5 estrelas, com preocupações sobre qualidade e direção
Perspetivas para 2026:
A TCM Security está num ponto decisivo:
- Cenário A: a Educate 360 investe em atualizações e mantém a qualidade, e a TCM prospera
- Cenário B: cortes empresariais degradam a qualidade e a comunidade abandona a TCM
Em maio de 2026, o resultado ainda não é claro. Os próximos 12 meses vão determinar o futuro da TCM.
A nossa avaliação:
- Empregabilidade: 5/10 (3% dos anúncios e boa reputação comunitária)
- Custo: 9/10 (excelente valor a $249-$399)
- Dificuldade: 8/10 (exame prático de 5 dias com revisão ao vivo)
- Preparação para o futuro: 5/10 (atualizações incertas após a aquisição)
- Pontuação ponderada: 6,2/10
- Categoria: B, antes era A. A reputação está a cair.
Quando escolher a TCM: ✅ É iniciante e tem orçamento limitado ($399 por formação prática de pentest) ✅ Quer experiência de apresentações com revisão ao vivo ✅ Aceita algum risco quanto à longevidade da certificação ✅ Quer complementar OSCP/CPTS, não usá-la como credencial principal
❌ Precisa de uma certificação reconhecida por RH (3% não chega) ❌ Quer conteúdo avançado (há relatos de conteúdo desatualizado) ❌ Tem pouca tolerância ao risco quanto ao valor futuro da certificação
A minha opinião: a PNPT era uma certificação A em 2023-2024. A aquisição e a saída de Heath levam-me a ter cautela. Se já a tem, ótimo. Se está a escolher em 2026, considere primeiro a HackTheBox CPTS ($499), com formação prática semelhante e mais dinamismo.
Outros fornecedores: análise rápida
Segue uma análise resumida dos restantes fornecedores segundo o sistema de categorias:
INE Security (eLearnSecurity)
Certificações principais: eJPT, eCPPTv2, eWPT, eCIR
eJPT (Junior Penetration Tester):
- Custo: $249 (por vezes $199 em promoção)
- Ideal para: iniciantes absolutos
- Avaliação: categoria A para iniciantes, mas está a ficar desatualizada
O problema da eJPT: o conteúdo mostra a idade em 2026:
- Não aborda segurança na nuvem
- Não simula EDR moderno
- Depende demasiado do Metasploit
- Não inclui elaboração de relatórios
Uma avaliação de novembro de 2025, “eJPT Showing Its Age”, destacou a falta de conteúdo moderno.
A nossa classificação:
- eJPT: 6,8/10, categoria B, por pouco. Ótima para iniciantes se for atualizada.
- Certificações INE avançadas: 4,5/10, categoria C. Precisam de grandes atualizações.
Zero Point Security
Certificações principais: CRTO (Certified Red Team Operator), CRTL, CRTE
Detalhes da CRTO:
- Custo: $499 (CRTO Level 1) ou $599 (CRTO Level 2)
- Foco: Cobalt Strike, frameworks C2, evasão de EDR
- Exame: 48 horas, prático
Porque importa a CRTO:
É a certificação para profissionais red team avançados que já concluíram OSCP/CPTS. Abrange:
- Framework C2 Cobalt Strike
- Ataques avançados a Active Directory
- Técnicas de evasão de EDR
- Binários do próprio sistema usados para fins maliciosos (LOLBins)
A nossa classificação: 8,2/10, categoria A. Certificação especializada de elite para red team.
CyberDefenders
Certificações principais: CCD (Cyber Defender Certification, atualmente CCD Level 2)
CCD Level 2:
- Custo: $850 ($425 com desconto de estudante de 50%)
- Exame: 48 horas, análise prática de SOC
- Foco: segurança defensiva e operações SOC
Porque importa a CCD:
Está a tornar-se a equivalente da OSCP para blue team e analistas SOC:
- Exame prático de 48 horas
- Investigação forense real
- Crédito parcial pelo método, não apenas pelas respostas finais
- Abrange todas as funções de analista SOC
Realidade do mercado: não aparece em anúncios (0%) por ser nova, mas a comunidade blue team gosta dela.
A nossa classificação: 8,0/10, categoria A. Melhor certificação prática blue team, com reconhecimento crescente.
PortSwigger Web Security Academy
Certificação principal: BSCP (Burp Suite Certified Practitioner)
Detalhes BSCP:
- Custo: $99, só exame
- Formação: gratuita, com mais de 200 laboratórios
- Foco: segurança de aplicações Web
- Exame: 4 horas, explorar 2 aplicações Web
A proposta de valor da BSCP:
Pode ser uma das certificações de cibersegurança com melhor valor:
- Formação de segurança Web de classe mundial, totalmente gratuita
- SQL injection, XSS, SSRF, XXE, prototype pollution e ataques a LLMs
- Exame por apenas $99
- Criada pela equipa do Burp Suite, ferramenta padrão de segurança Web
Reconhecimento no mercado: 2% dos anúncios mencionam a BSCP, em crescimento.
A nossa classificação: 9,2/10, categoria A, quase S. Excelente formação Web gratuita.
Security Blue Team
Certificações principais: BTL1 (Blue Team Level 1), BTL2 (Blue Team Level 2)
BTL1:
- Custo: $540
- Exame: 24 horas, prático
- Foco: analista SOC iniciante
BTL2:
- Custo: $2.949, um grande salto
- Foco: caça avançada a ameaças
A nossa classificação:
- BTL1: 6,5/10, categoria B. Boa, mas a CyberDefenders CCD tem melhor valor.
- BTL2: 5,8/10, categoria B. Demasiado cara.
IA ISACA
Certificações principais: CISA, CISM, CGEIT, CRISC, CDPSE
A referência em auditoria e conformidade:
- CISA: 18% dos anúncios
- CISM: 15% dos anúncios
- Em conjunto: mais de 40% das funções GRC/conformidade
Custo: $760 para não membros ou $575 para membros, mais $135/ano de quota e $45-$85/ano de manutenção por certificação
Há várias taxas. Se não trabalha em GRC ou auditoria, ignore-as. São obrigatórias para funções GRC.
A nossa classificação: 7,2/10, categoria A para GRC, categoria C para funções técnicas.
EC-Council
Certificação principal: CEH (Certified Ethical Hacker), CEH Practical, CEH Master
A controversa:
A EC-Council tem um histórico documentado de problemas de gestão (veja attrition.org/errata/charlatans).
A realidade CEH:
- Custo: $1.199 pelo exame e $850 por formação “obrigatória”
- Formato: escolha múltipla na CEH básica
- Mercado: ainda pedida em funções governamentais/DoD
Porque a CEH é problemática (e deve ser evitada):
- Exame de escolha múltipla para uma certificação de “hacking ético”
- Cara para o que oferece
- Uma década de problemas de gestão e credibilidade
- CEH Practical é melhor, mas custa mais
A nossa classificação: 4,8/10, categoria C. Só a faça se o empregador pagar ou oferecer um vale gratuito.
Cloud Security Alliance
Certificação principal: CCSK (Certificate of Cloud Security Knowledge)
CCSK:
- Custo: $450
- Formato: exame online com consulta
- Validade: sem expiração, válida para toda a vida após aprovação
A nossa classificação: 6,5/10, categoria B. Certificação de nuvem independente de fornecedor razoável, mas a ISC2 CCSP venceu no reconhecimento.
Impacto da IA: Adaptação das certificações
Todos os fornecedores de certificações estão a tentar acrescentar conteúdo de IA. Eis quem o faz bem:
Certificações com integração relevante de IA (2026)
Integração de IA de categoria S:
- AWS Security Specialty: SageMaker, Bedrock e segurança de IA/ML integrados na plataforma
- Azure Security Engineer: Microsoft Security Copilot e segurança do OpenAI Service
- ISC2 AI Security Certificate: certificação dedicada à governação e ao risco de IA
Integração de IA de categoria A: 4. SANS GMLE: especialização completa em segurança de aprendizagem automática 5. CompTIA Security+ AI: primeira certificação de segurança de IA independente de fornecedor (SECT AI+) 6. ISACA AAIA: certificação avançada de auditoria de IA
Integração de IA de categoria B, menção superficial: 7. CISSP: domínios atualizados incluem considerações sobre IA 8. Certificações centrais CompTIA: têm módulos de IA, mas este não é o foco principal
Integração de IA de categoria F, ausente:
- OSCP: sem conteúdo de IA
- Maioria das certificações INE: desatualizadas
- CEH: sem conteúdo relevante de segurança de IA
O que a IA significa para o valor das certificações
Funções que estão a ser automatizadas:
- Triagem de alertas SOC de nível 1: o Microsoft Security Copilot já faz isto
- Avaliação básica de vulnerabilidades: análise automatizada e prioridades definidas por IA
- Reconhecimento em pentest: ferramentas como a Expo automatizam as fases iniciais
- Preparação de auditorias GRC: a IA extrai automaticamente evidências de conformidade
Funções cujo valor está a aumentar:
- Caçadores de ameaças sénior: investigação complexa que a IA não consegue fazer
- Arquitetos de segurança: conceção de sistemas seguros para IA
- Pentesters: combinação de ataques complexos que a IA não deteta
- Responsáveis de resposta a incidentes: decisões sob incerteza
Estratégia de certificações para a era da IA:
WRONG Approach:
"Get AI-proof certification" → No such thing exists

RIGHT Approach:
"Get AI-aware certifications" → Choose vendors updating content
Fornecedores em vantagem: AWS, Azure, ISC2, SANS (caros, mas atuais) Fornecedores em desvantagem: INE, EC-Council e quem não atualiza o conteúdo
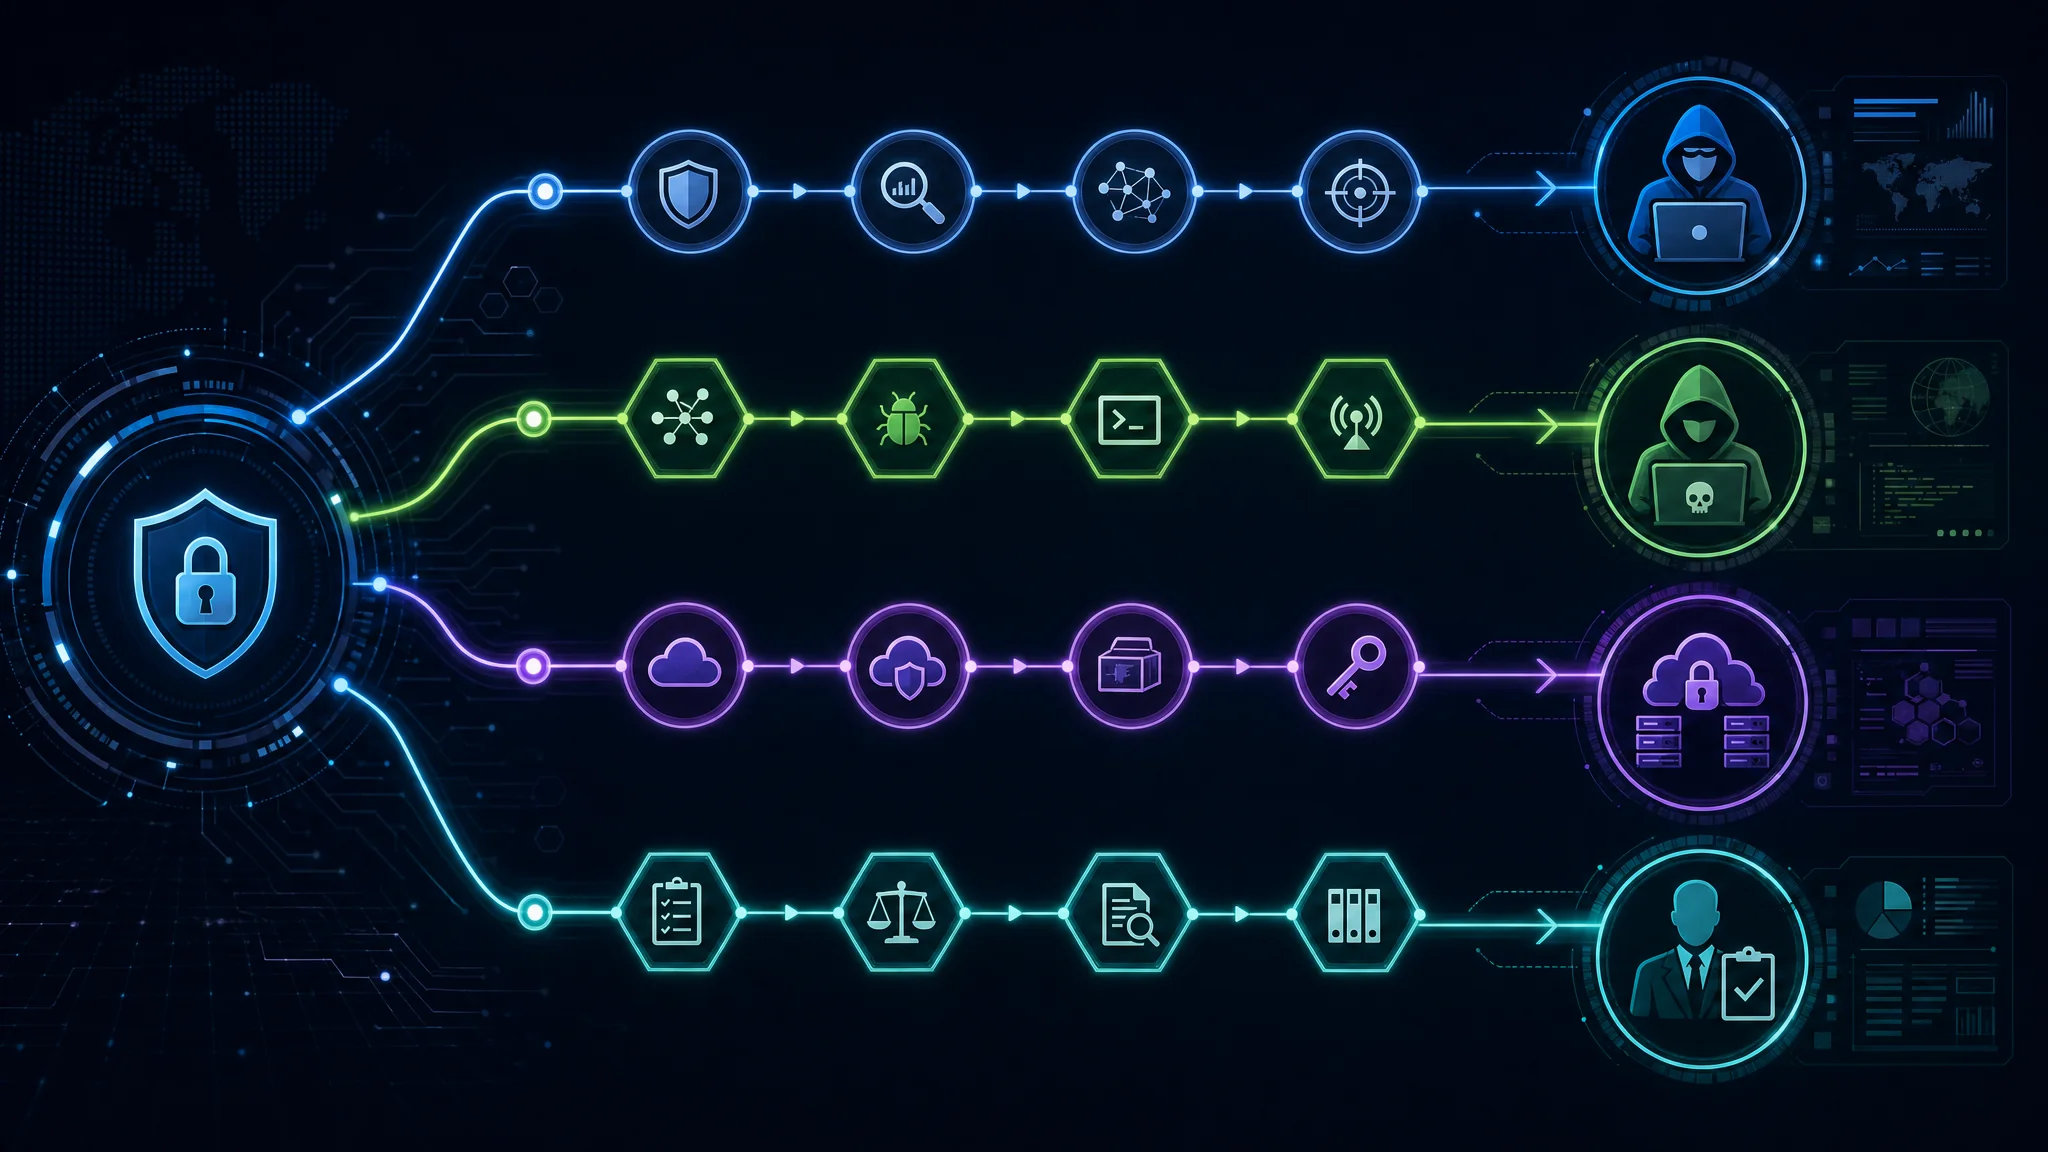
Percursos profissionais por função
Percurso 1: Analista SOC iniciante
Objetivo: conseguir o primeiro emprego de cibersegurança, a monitorizar alertas
Percurso recomendado:
- CompTIA Security+ ($400), requisito de entrada
- Azure Fundamentals ($99), fundamentos de nuvem
- Azure Security Engineer ($165), segurança na nuvem
- CyberDefenders CCD Level 1 ($425 com desconto de estudante), competências práticas SOC
Investimento total: $1.089 Prazo: 6-9 meses Salário inicial: $55.000-$70.000
Porque escolher este percurso:
- Security+ satisfaz requisitos de RH
- As competências Azure são imediatamente aplicáveis
- A CCD ensina investigação SOC prática
- O custo abaixo de $1.100 é acessível
Percurso 2: Pentester / Red Team
Objetivo: obter uma função profissional de segurança ofensiva
Percurso recomendado:
- CompTIA Security+ ($400), base. Ignore se já tiver experiência em TI.
- HackTheBox CPTS ($499), competências centrais de pentest
- PortSwigger BSCP ($99), especialização em aplicações Web
- OSCP ($1.699), reconhecimento no currículo
- Zero Point Security CRTO ($499), red team avançado
Investimento total: $3.196, ou $2.796 sem Security+ Prazo: 12-18 meses Salário: $80.000-$120.000
Porque escolher este percurso:
- A CPTS oferece excelente formação técnica
- A BSCP aprofunda aplicações Web com formação quase gratuita
- A OSCP melhora o reconhecimento do currículo
- A CRTO ensina técnicas avançadas
Percurso 3: Engenheiro de segurança na nuvem
Objetivo: proteger infraestrutura de nuvem
Percurso recomendado:
- AWS Solutions Architect Associate ($150), base
- AWS Security Specialty ($300), segurança AWS
- Azure Security Engineer ($165), segurança Azure
- CISSP ($749), reconhecimento de gestão após 5 anos de experiência
Investimento total: $1.364, ou $2.113 com CISSP Prazo: 9-12 meses Salário: $100.000-$150.000
Porque escolher este percurso:
- As competências de nuvem têm maior procura (38% das vagas)
- A experiência AWS e Azure maximiza as oportunidades
- A CISSP acrescenta credibilidade de gestão
- O custo total é razoável
Percurso 4: Analista GRC / conformidade
Objetivo: gestão de riscos, auditoria e conformidade
Percurso recomendado:
- CompTIA Security+ ($400), base
- ISACA CISA ($575 para membros e $135 de quota), padrão de auditoria
- ISC2 CISSP ($749), gestão de segurança
- ISACA CISM ($575), gestão de segurança da informação
Investimento total: $2.434 Prazo: 12-18 meses (CISSP/CISM exigem experiência) Salário: $75.000-$110.000
Porque escolher este percurso:
- CISA/CISM dominam os requisitos GRC
- CISSP acrescenta credibilidade em segurança
- A regulamentação faz crescer funções de conformidade
Percurso 5: Máximo reconhecimento por RH
Objetivo: satisfazer os requisitos comuns dos sistemas de RH
Percurso recomendado:
- CompTIA Security+ ($400)
- AWS Security Specialty ($300)
- Azure Security Engineer ($165)
- OSCP ($1.699)
- CISSP ($749)
Investimento total: $3.313 Prazo: 18-24 meses Cobertura: satisfaz requisitos em mais de 65% dos anúncios de cibersegurança
Porque escolher este percurso:
- Security+ (36% dos anúncios)
- Nuvem: AWS 22% + Azure 20% = 42%
- OSCP (26% dos anúncios de pentest)
- CISSP (52% de todos os anúncios de segurança)
- A cobertura combinada é ampla
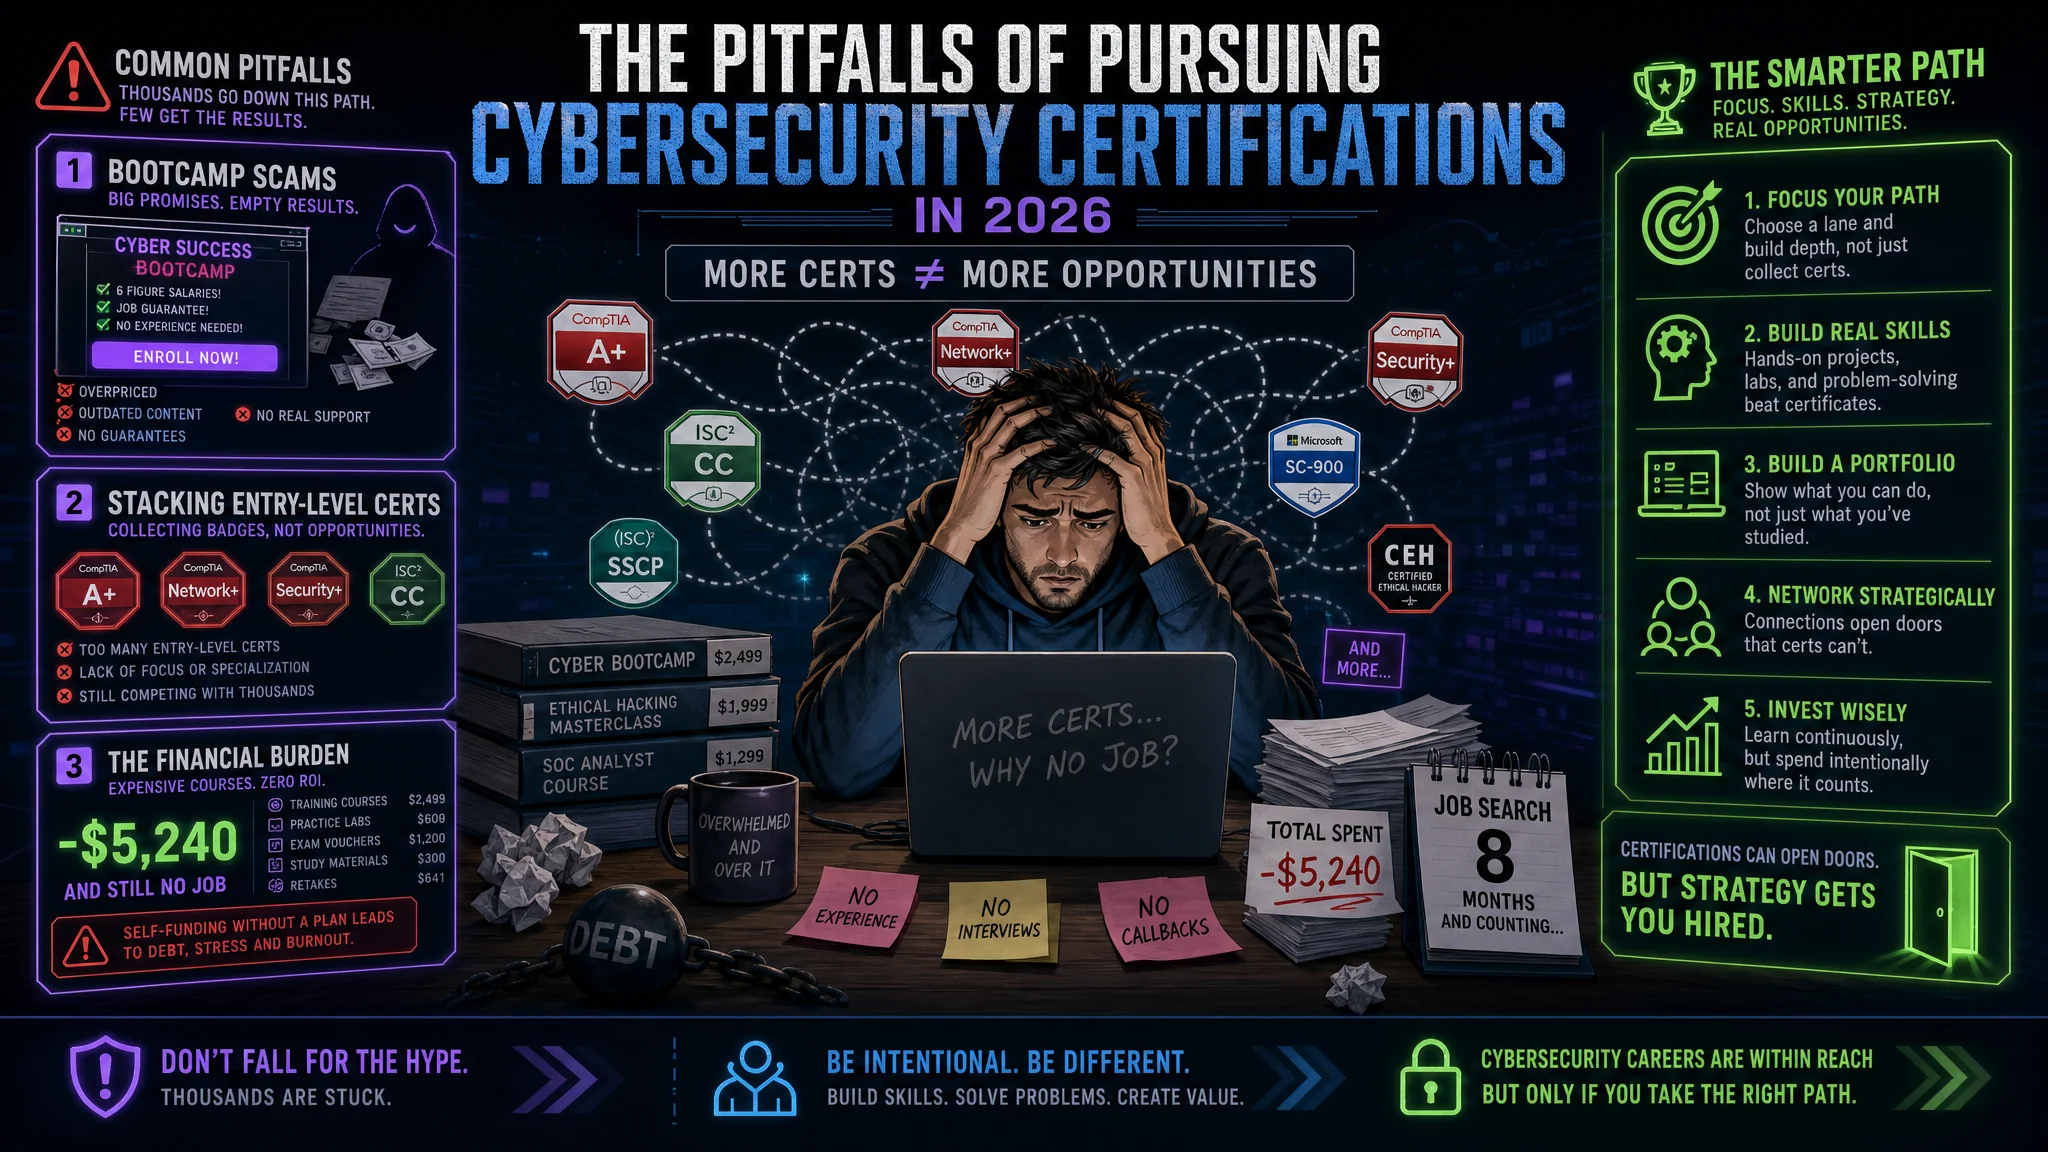
O que NÃO fazer: Evite estas armadilhas
❌ Armadilha 1: Certificações ITIL
A ITIL apareceu em apenas 2 dos 2.500 anúncios analisados.
Avaliação: categoria F. Não gaste em ITIL para cibersegurança. (É útil para gestão de serviços de TI, mas não para segurança.)
❌ Armadilha 2: Bootcamps
Nenhum bootcamp foi mencionado na amostra completa de anúncios.
Bootcamps de cibersegurança:
- Custam $10.000-$20.000
- Não dão certificações reconhecidas
- A “colocação profissional” costuma limitar-se a ajuda no currículo
- O conteúdo está disponível mais barato noutros locais
Avaliação: categoria D. Preço predatório e sem reconhecimento no mercado.
Melhor alternativa: o acesso HackTheBox Academy por $499 ensina mais do que um bootcamp de $15.000.
❌ Armadilha 3: Acumular certificações de nível inicial
Não faça isto:
- Security+
- CySA+
- PenTest+
- CASP+
- (todas CompTIA e com conteúdo sobreposto)
Problema: retornos decrescentes. A primeira certificação tem valor. As seguintes da mesma família acrescentam pouco.
Melhor abordagem: obtenha uma certificação CompTIA e depois diversifique, por exemplo com nuvem, OSCP ou CISSP.
❌ Armadilha 4: Ignorar a nuvem
Erro comum: “Detesto a nuvem, vou focar-me na segurança local.”
Realidade: as funções locais diminuem cerca de 15% por ano e as funções de nuvem aumentam cerca de 25% ao ano.
Pode não gostar da nuvem, mas ignorá-la limita as opções profissionais em 2026 e depois.
❌ Armadilha 5: Pagar SANS sem apoio do empregador
Não faça isto: contraia empréstimos ou esgote as poupanças num curso SANS de $8.000.
Realidade: $8.000 sem patrocínio dá um retorno fraco quando há alternativas de $300-$500.
Exceção: se o empregador pagar, aproveite a formação SANS. É excelente quando outra pessoa paga.
Precisa de um curso superior?
Análise de 2.500 anúncios:
- 75% pediam licenciatura
- 27% desses aceitavam “ou experiência equivalente”
- 10% pediam mestrado, sobretudo para funções sénior
- Menos de 1% pediam doutoramento
Quando vale a pena estudar
Escolha o curso superior se: ✅ Tem 18-22 anos e ainda não começou a carreira ✅ Vai frequentar uma instituição designada NSA CAE (Cyber Center of Academic Excellence) ✅ O curso inclui certificações do setor ✅ Tem acesso a estágios com processos de credenciação de segurança ✅ Usa o GI Bill ou uma bolsa significativa para controlar o custo
Não escolha o curso superior se: ❌ Tem mais de 28 anos e já trabalha em TI, mas pondera abandonar a carreira para estudar ❌ A instituição não tem designação CAE nem laboratórios relevantes ❌ Vai pagar mais de $40.000 por ano do próprio bolso ❌ O curso é sobretudo preenchido com disciplinas gerais sem relação com a área
Programas recomendados
Se fizer uma licenciatura:
- Western Governors University (WGU): por competências, inclui certificações, acessível (cerca de $7.000/ano)
- SANS Technology Institute: se tiver recursos ou o empregador pagar
- Qualquer curso designado NSA CAE: veja a lista em maps.caecommunity.org
Percurso alternativo
Percurso sem licenciatura (total: $3.500-$5.000):
- Ano 1: Security+, certificações de nuvem e estudo autónomo
- Ano 2: OSCP ou CPTS, estágio ou função SOC inicial
- Ano 3: elegível para CISSP e função de engenheiro de segurança intermédio
Percurso universitário (total: $40.000-$120.000):
- Anos 1-4: licenciatura
- Ano 5: função SOC inicial
- Ano 8: elegível para CISSP e função de engenheiro de segurança intermédio
Resultado: funções semelhantes, alcançadas 2-5 anos mais cedo sem licenciatura e com $40.000-$120.000 menos dívida.
Alguns empregadores, como os setores público e financeiro, preferem licenciaturas. A maioria das empresas de tecnologia não se importa.
Classificações de 2026: Veredito final
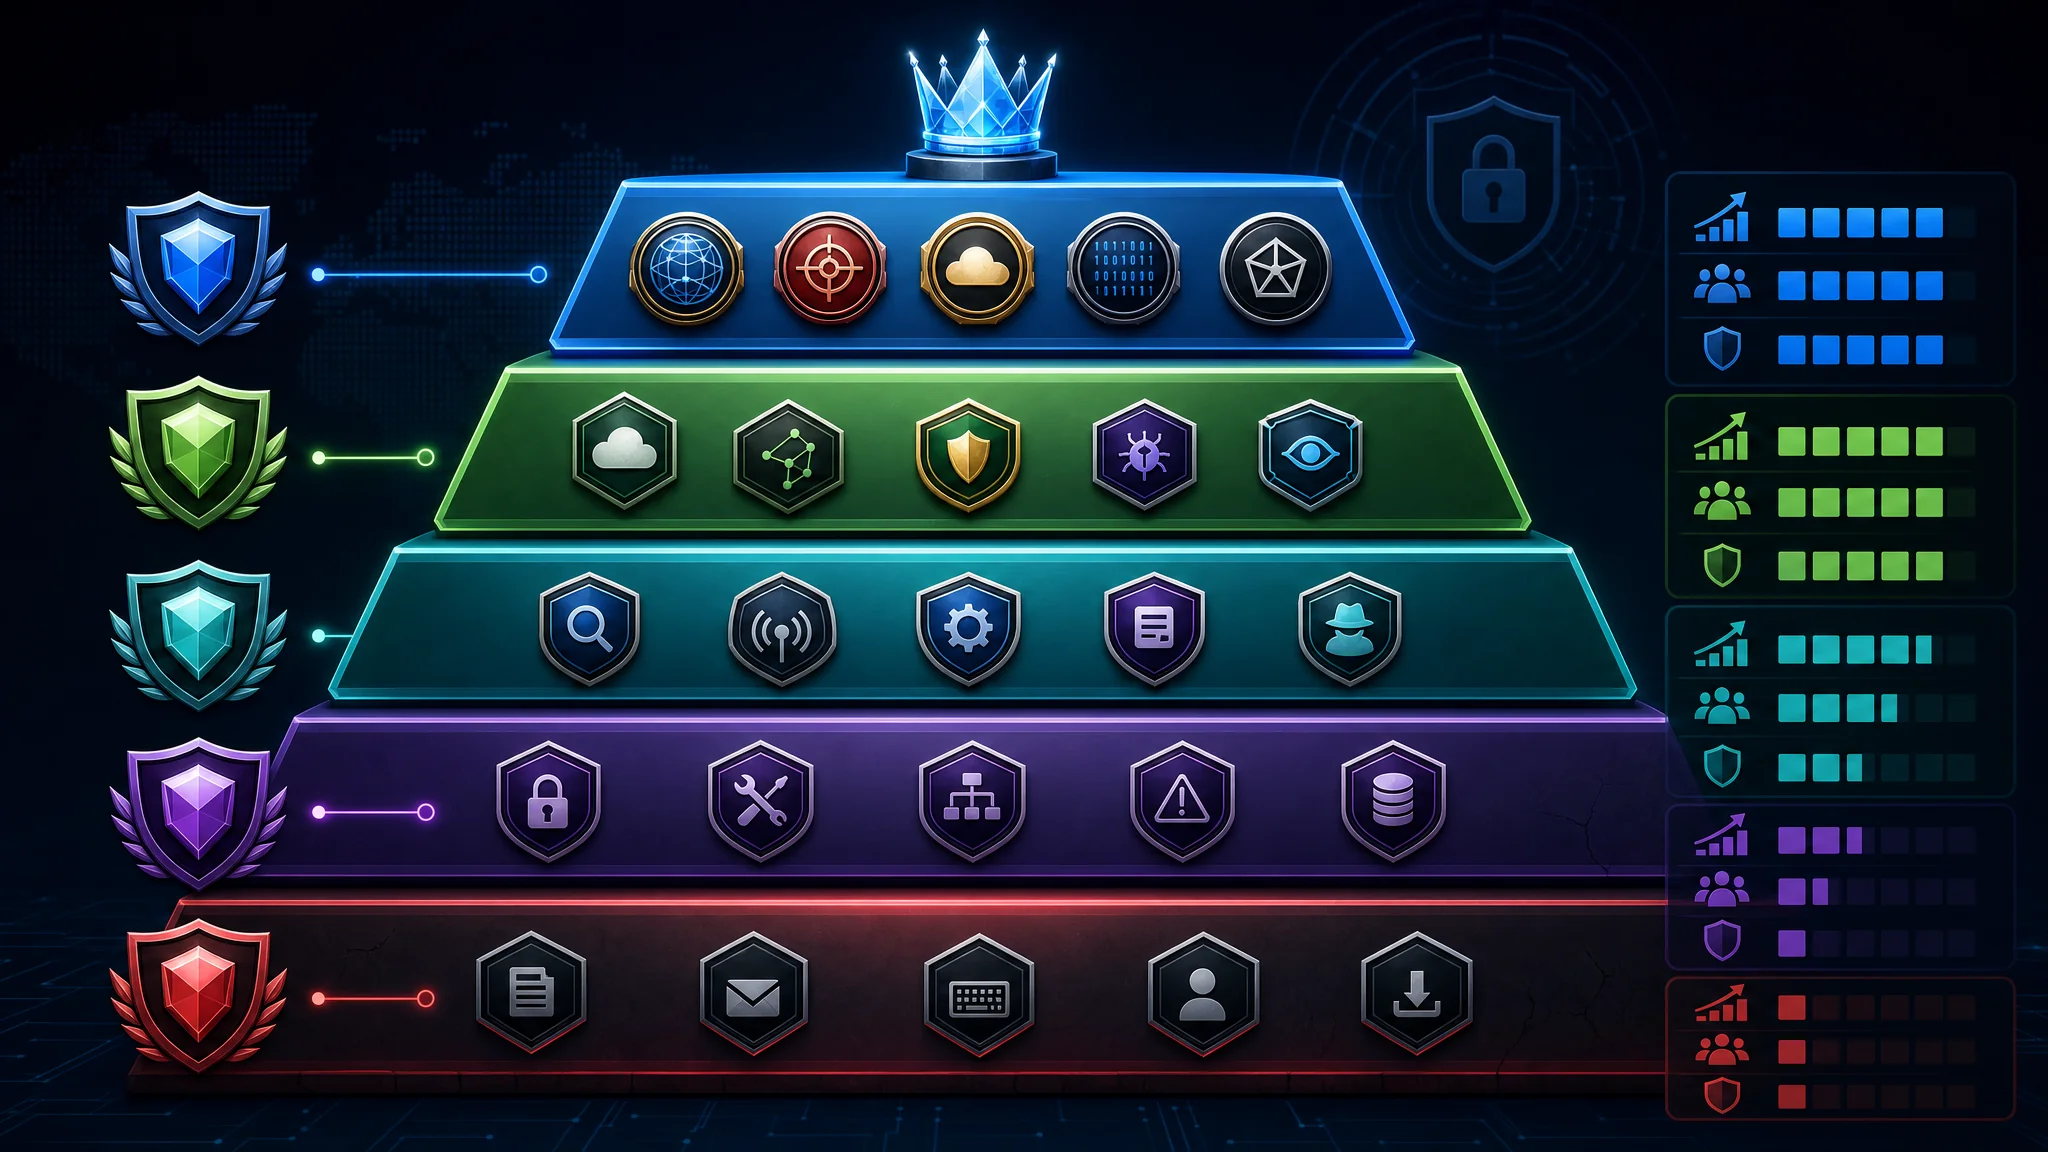
Categoria S (9,0-10,0): As melhores
🏆 Certificações AWS Security, 9,4/10
- Maior procura (22% dos anúncios)
- Custo reduzido ($100-$300)
- Melhor retorno do setor
- Preparadas para o futuro, com IA integrada
🏆 Certificações Azure Security, 9,4/10
- Segunda maior procura (20% dos anúncios)
- Custo reduzido ($99-$165)
- Integração do Microsoft Security Copilot
- Atualizações rápidas do conteúdo
Veredito da categoria S: as certificações de nuvem venceram em 2026. Se só fizer mais uma coisa, obtenha certificações de segurança AWS ou Azure.
Categoria A (7,0-8,9): Excelentes opções
🥇 ISC2 CISSP, 8,5/10
- Certificação mais pedida (52% dos anúncios)
- Valor durante toda a carreira
- Custo elevado, mas razoável
- Atualizada regularmente
🥇 HackTheBox CPTS, 8,2/10
- Tecnicamente superior à OSCP
- Melhor valor ($499)
- Exame prático de 10 dias
- Reconhecimento em rápido crescimento
🥇 CyberDefenders CCD, 8,0/10
- Melhor certificação prática blue team
- Avaliação SOC realista
- Exame de 48 horas
- Muito apreciada pela comunidade
🥇 Zero Point Security CRTO, 8,2/10
- Especialização red team de elite
- Evasão moderna de EDR
- Ataques avançados a AD
- Adequada a especialistas red team experientes
🥇 PortSwigger BSCP, 9,2/10
- Melhor formação de segurança Web, gratuita
- Exame por apenas $99
- Atualizada continuamente
- Criada pela equipa do Burp Suite
🥇 CompTIA Security+, 7,4/10
- Certificação inicial mais reconhecida (36% dos anúncios)
- Valorizada por RH
- Acessível ($400)
- Muita teoria, mas abre a porta
🥇 Offensive Security OSCP, 7,1/10
- Ainda é a referência de RH (26% dos anúncios)
- Exame prático de 24 horas
- Cara ($1.699+)
- Conteúdo antigo, marca forte
Categoria B (5,5-6,9): Boas, com ressalvas
🥈 SANS GIAC Certifications, 6,8/10
- Conteúdo de elite
- Custo proibitivo ($8.000-$9.000)
- Categoria S se o empregador pagar
- Categoria D se pagar do próprio bolso
🥈 INE Security eJPT, 6,8/10
- Melhor certificação inicial de pentest ($199-$249)
- Conteúdo a mostrar a idade
- Precisa de atualizações para 2026
🥈 TCM Security PNPT, 6,2/10
- Era categoria A antes da aquisição
- Revisão ao vivo exclusiva
- Preocupações com qualidade após a aquisição
🥈 ISACA CISA/CISM, 7,2/10 para GRC, 4,0/10 para funções técnicas
- Obrigatórias para auditoria/conformidade
- Procura elevada em GRC (mais de 40%)
- Sem utilidade para funções técnicas
🥈 Cloud Security Alliance CCSK, 6,5/10
- Certificação de nuvem independente de fornecedor razoável
- Vitalícia, sem renovação
- ISC2 CCSP ganhou em reconhecimento
🥈 Security Blue Team BTL1, 6,5/10
- Boa certificação blue team inicial
- CyberDefenders CCD tem melhor valor
- BTL2 é cara ($2.949)
🥈 Cisco CCNA, 6,75/10
- Continua a ser uma boa base de redes
- Conhecimentos de redes são esperados
- Pouco pedida, mas útil
Categoria C (4,0-5,4): Valor duvidoso
🥉 EC-Council CEH, 4,8/10
- Escolha múltipla para uma certificação de hacking
- Problemas de reputação documentados
- Cara ($1.199 + $850 de formação)
- Só vale a pena com vale gratuito
🥉 TryHackMe Certifications, 4,4/10
- A plataforma é excelente para iniciantes
- As certificações não têm reconhecimento no mercado
- Controvérsia sobre formação IA NoScope
- Use-a para aprender, não para a certificação
🥉 INE Advanced Certifications, 4,5/10
- O conteúdo precisa de revisão
- Faltam nuvem moderna, EDR e IA
- A eJPT é boa, as outras estão desatualizadas
Categoria D/F (abaixo de 4,0): Evite
❌ ITIL para cibersegurança, 2,0/10
- 2 menções em 2.500 anúncios
- Área errada: gestão de serviços de TI
❌ Bootcamps, 2,5/10
- Nenhuma menção em anúncios
- Preços predatórios ($10.000-$20.000)
- Sem certificação reconhecida
- O conteúdo existe mais barato
Estratégia para 2026: O que fazer
Após analisar mais de 2.500 anúncios e mais de 30 fornecedores de certificações, eis a realidade:
Para iniciantes absolutos (sem experiência em TI)
Percurso: Security+ → nuvem → especialização
- Google Cybersecurity Certificate ($39/mês, cerca de 3 meses = $117)
- CompTIA Security+ ($400)
- AWS Security Specialty ($300)
- Escolha uma especialização: CPTS para red team, CCD para blue team
Total: $1.300-$1.800 Prazo: 6-12 meses Resultado: preparado para funções iniciais
Para quem tem experiência em TI
Percurso: avance para certificações valiosas
- AWS Security Specialty ($300)
- Azure Security Engineer ($165)
- HackTheBox CPTS ($499) OU CyberDefenders CCD ($425)
- CISSP ($749) após 5 anos de experiência
Total: $1.400-$2.000 Prazo: 6-12 meses Resultado: preparado para funções intermédias
Para máxima cobertura do mercado
Percurso: inclua todas as palavras-chave importantes
- Security+ ($400)
- AWS Security ($300)
- Azure Security ($165)
- OSCP ($1.699)
- CISSP ($749)
Total: $3.313 Prazo: 18-24 meses Resultado: satisfaz requisitos de mais de 65% das vagas
A opinião controversa: ignore as certificações tradicionais
Percurso: estratégia apenas de nuvem
- AWS Cloud Practitioner ($100)
- AWS Solutions Architect ($150)
- AWS Security Specialty ($300)
- Azure Fundamentals ($99)
- Azure Security Engineer ($165)
- Azure Cybersecurity Architect ($165)
Total: $979 Cobertura: 38% das vagas, igualando a Security+ com 36% Vantagem: competências práticas, preparação para IA e futuro
Esta é a minha recomendação controversa para 2026. A procura por certificações de nuvem já iguala a das certificações tradicionais e ensina competências mais relevantes.
Conclusão: Escolha a instituição certa, não apenas certificações
Em 2026, o panorama de certificações de cibersegurança recompensa pensamento estratégico em vez de acumular credenciais. Pontos principais:
Ideias essenciais
A nuvem venceu: certificações AWS/Azure igualam ou superam as tradicionais em procura (38% contra 36%)
A prática supera a teoria: exames práticos (CPTS, OSCP, CCD, PNPT) valem mais do que exames de escolha múltipla
A IA chegou: fornecedores que atualizam o conteúdo para segurança de IA (AWS, Azure, ISC2, SANS) manterão valor. Os que ignoram a IA (INE, EC-Council) vão declinar.
O custo importa: cursos SANS de $8.000 não são dez vezes melhores do que alternativas de $800 para quem paga do próprio bolso
O reconhecimento da marca está a diminuir: gestores técnicos reconhecem cada vez mais a CPTS e desvalorizam certificações caras com conteúdo antigo
A realidade em três níveis
Nível 1, essenciais:
- Security+ ou certificação de nuvem (porta de entrada)
- Uma certificação prática (CPTS, CCD ou OSCP)
Nível 2, alto valor:
- Competências em várias nuvens (AWS e Azure)
- CISSP (depois de cumprir a experiência exigida)
Nível 3, especialização:
- Red team avançado (CRTO, OSEP)
- GRC (CISA, CISM)
- Especialização Web (BSCP)
Recomendações finais por orçamento
Orçamento: menos de $1.000 → Security+ ($400) + AWS Security ($300) + Azure Fundamentals ($99) → Ajuda a obter função de analista SOC ou júnior de segurança na nuvem
Orçamento: $1.000-$3.000 → Percurso de nuvem AWS/Azure + HackTheBox CPTS ($499) → Melhor retorno para funções ofensivas ou de segurança na nuvem
Orçamento: $3.000-$5.000 → Certificações de nuvem + CPTS + OSCP + CISSP → Máxima cobertura do mercado
O empregador paga → Faça qualquer curso SANS que financiar → Aproveite formação cara quando outra pessoa paga
O futuro é claro
Até 2028-2030, prevejo:
- Certificações de nuvem tornar-se-ão requisito básico, e não opcional
- A CPTS igualará a OSCP em reconhecimento no mercado
- Especializações de segurança de IA tornar-se-ão um percurso profissional próprio
- Certificações tradicionais de redes diminuirão, à medida que a nuvem dominar
Estratégia vencedora: combine nuvem, prática e uma certificação de gestão (CISSP). Evite certificações caras de escolha múltipla e conteúdo desatualizado.
Escolha as certificações com estratégia, foque-se nas competências práticas e lembre-se: as certificações abrem portas, mas são as competências que as mantêm abertas.
Referências
- Certificações oficiais CompTIA
- Programas de certificação ISC2
- Certificações Offensive Security
- HackTheBox Academy
- Certificações AWS Security
- Certificações de segurança Microsoft Azure
- Certificações SANS GIAC
- TCM Security
- INE Security
- CyberDefenders
- PortSwigger Web Security Academy
- Certificações ISACA
- Mapa de cibersegurança NSA CAE
- Zero Point Security
- Cloud Security Alliance
Disclosure and Affiliate Statement:
Divulgação de afiliados: Podemos ganhar uma comissão por links desta página. Essas comissões apoiam nosso site e o conteúdo que fornecemos. Fique tranquilo, recomendamos apenas produtos/serviços nos quais acreditamos. Obrigado por sua confiança! Clique aqui para saber mais
Related Posts
This article refers to other articles we've written:
- HackTheBox Academy versus TryHackMe
Comparação abrangente de 2026 entre HackTheBox Academy e TryHackMe incluindo preços, recursos, trilhas de aprendizado e métricas de desempenho para ajudar iniciantes a escolher a melhor plataforma para aprender habilidades em cibersegurança.
- Ansible para iniciantes 2026
Guia de Ansible para 2026 sobre instalação, playbooks, roles, exemplos, boas práticas e comparação com Terraform, Puppet e Chef.
- AWS vs Azure vs Google Cloud 2026: comparação completa
Compare AWS, Azure e Google Cloud em 2026, incluindo preços, segurança, conformidade, serviços, desempenho e escolha do provedor.
