Proteção dos dados dos pacientes

Table of Contents
A área da saúde depende cada vez mais da tecnologia, o que aumenta os riscos de cibersegurança. A digitalização dos prontuários, o crescimento da telemedicina e o uso de dispositivos IoT trazem novos desafios de privacidade e proteção de dados para as organizações de saúde. Este artigo apresenta alguns desses desafios e medidas de proteção e conformidade.
Desafios de cibersegurança na área da saúde
As organizações de saúde são alvos frequentes devido à natureza sensível dos dados que tratam. Segundo um relatório da Fortified Health Security, 35 milhões de registros de saúde foram violados em 2019. O custo de uma violação de dados de saúde é o mais alto entre todos os setores. Entre os desafios mais comuns estão:
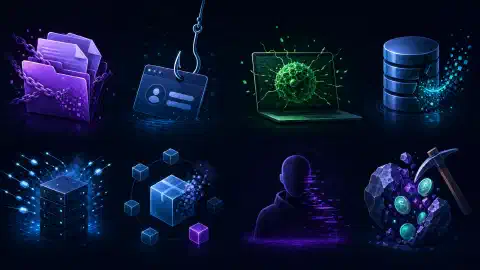
1. Ataques de ransomware
Os ataques de ransomware representam uma ameaça grave. Eles criptografam os dados de uma organização e exigem um resgate em troca da chave de descriptografia. As consequências podem ser devastadoras, com perda de dados essenciais dos pacientes e longas interrupções nas operações.
Em 2017, por exemplo, o ransomware WannaCry afetou vários hospitais no Reino Unido e prejudicou o atendimento aos pacientes. Em 2020, a Universidade da Califórnia em São Francisco pagou US$ 1,14 milhão para recuperar o acesso aos dados após um ataque.
Para se proteger contra ransomware, as organizações de saúde devem:
- Fazer cópias de segurança regulares dos dados essenciais.
- Usar ferramentas de segurança para detectar e impedir ataques de ransomware.
- Treinar os funcionários para reconhecer e evitar esses ataques.
- Criar um plano de resposta a incidentes.
- Aplicar controles de acesso rigorosos a sistemas e dados.
Essas medidas ajudam as organizações a reduzir o impacto de um ataque de ransomware.
2. Ataques de phishing
Os ataques de phishing tentam enganar pessoas para que forneçam informações confidenciais, como credenciais de acesso ou dados pessoais. Na área da saúde, eles podem expor dados sensíveis dos pacientes ou instalar malware na rede da organização.
Em 2019, um ataque de phishing contra a American Medical Collection Agency (AMCA) expôs dados pessoais e financeiros de milhões de pacientes. Uma mensagem enganosa levou um funcionário a baixar malware na rede.
Para reduzir o risco de phishing, as organizações de saúde devem:
- Treinar os funcionários para reconhecer e evitar e-mails de phishing.
- Usar filtros de e-mail e ferramentas antiphishing.
- Implementar autenticação de dois fatores para reduzir o risco do uso de credenciais roubadas.
- Restringir o acesso a dados confidenciais conforme a necessidade de trabalho.
- Testar regularmente a capacidade dos funcionários de reconhecer e responder a ataques de phishing.
Essas medidas reduzem o risco de um ataque de phishing e ajudam a proteger os dados dos pacientes contra exposição.
3. Vulnerabilidades em dispositivos IoT
O uso de dispositivos IoT na saúde está se tornando comum. Equipamentos como bombas de insulina e marca-passos se conectam à internet. Vulnerabilidades nesses dispositivos podem permitir que criminosos acessem a rede de uma organização.
Em 2017, a Administração de Alimentos e Medicamentos dos EUA (FDA) recolheu 465 mil marca-passos devido a vulnerabilidades que permitiriam a criminosos controlar os aparelhos. Em 2018, um pesquisador demonstrou como controlar remotamente uma bomba de insulina e administrar uma dose fatal a um paciente.
Para reduzir as vulnerabilidades de dispositivos IoT, as organizações de saúde devem:
- Avaliar regularmente a segurança dos dispositivos IoT para identificar vulnerabilidades.
- Aplicar controles de acesso rigorosos para impedir acessos não autorizados.
- Manter os dispositivos IoT atualizados com correções de segurança.
- Segmentar a rede para limitar o impacto possível de um dispositivo comprometido.
- Treinar os funcionários sobre os riscos dos dispositivos IoT e o uso seguro deles.
Essas medidas reduzem o risco de ataques por meio de dispositivos IoT e ajudam a proteger os dados dos pacientes.
4. Ameaças internas
Uma ameaça interna pode vir de funcionários ou fornecedores terceirizados com acesso à rede da organização. Ela pode envolver roubo de dados, sabotagem ou exposição acidental de informações.
Em 2020, um ex-funcionário do Sistema de Saúde da Universidade de Miami foi condenado à prisão por roubar informações pessoais de mais de 65 mil pacientes. Em outro caso, um ex-funcionário de um hospital de Michigan foi acusado de infectar pacientes com hepatite C intencionalmente.
Para reduzir as ameaças internas, as organizações de saúde devem:
- Verificar os antecedentes de funcionários e fornecedores antes de conceder acesso à rede.
- Usar controles de acesso baseados em funções para limitar o acesso a dados confidenciais.
- Monitorar a atividade da rede em busca de comportamentos suspeitos.
- Revisar e auditar regularmente o acesso dos funcionários a dados confidenciais.
- Treinar os funcionários sobre ameaças internas e como relatar atividades suspeitas.
Essas medidas ajudam a reduzir os riscos de ameaças internas e protegem os dados dos pacientes contra exposição.
Estratégias de proteção e conformidade
Para enfrentar esses desafios, as organizações de saúde precisam adotar medidas de proteção e conformidade. Algumas estratégias são:
1. Realizar auditorias de segurança regularmente
Auditorias regulares ajudam a identificar vulnerabilidades nos sistemas e nas redes das organizações de saúde. Elas devem ser conduzidas por auditores terceirizados qualificados e especializados em cibersegurança na área da saúde. Uma auditoria completa inclui avaliações técnicas e não técnicas, além de uma análise dos controles de segurança física.
O objetivo é identificar falhas nos controles de segurança e recomendar melhorias. Por exemplo, uma auditoria pode encontrar software desatualizado, vulnerável a ataques, ou controles de acesso mal configurados que permitem acesso não autorizado aos dados sensíveis dos pacientes.
Auditorias regulares ajudam as organizações a se proteger contra ameaças cibernéticas e cumprir as normas do setor. Também ajudam a evitar violações dispendiosas e danos à reputação, ao corrigir vulnerabilidades antes que invasores as explorem.
2. Implementar controles de acesso rigorosos
Os controles de acesso limitam o acesso a dados e sistemas sensíveis, reduzindo o risco de violações e de acesso não autorizado aos dados dos pacientes. As organizações de saúde podem usar vários tipos de controle:
- Autenticação de dois fatores: exige duas formas de autenticação para acessar dados ou sistemas sensíveis, como uma senha e um código enviado para um dispositivo móvel.
- Controles de acesso baseados em funções: limitam o acesso segundo a função da pessoa na organização. Por exemplo, um recepcionista pode acessar o sistema de agendamento, enquanto uma enfermeira acessa os prontuários.
- Controles de acesso por necessidade de conhecimento: limitam o acesso a dados sensíveis quando a pessoa não precisa deles para realizar seu trabalho. Assim, somente usuários autorizados acessam dados confidenciais dos pacientes.
Por exemplo, uma organização pode exigir autenticação de dois fatores para acessar prontuários eletrônicos (EHRs) ou usar controles baseados em funções para acessar dispositivos médicos.
Controles rigorosos protegem os dados dos pacientes contra acessos não autorizados e reduzem o risco de violações, custos associados e danos à reputação.
3. Usar criptografia
A criptografia é uma parte essencial de uma estratégia abrangente de cibersegurança. Ela protege dados sensíveis dos pacientes durante a transmissão e quando estão armazenados. A criptografia transforma os dados para impedir a leitura por pessoas não autorizadas, reduzindo o risco de violações e acessos indevidos.
As organizações podem criptografar dados em laptops, smartphones e servidores. Por exemplo, a criptografia de disco completo protege os dados em laptops e outros dispositivos móveis. A criptografia também protege dados enviados pela rede, como prontuários eletrônicos (EHRs) compartilhados entre profissionais de saúde.
Há vários tipos de criptografia:
- Criptografia simétrica: usa uma única chave para criptografar e descriptografar dados.
- Criptografia assimétrica: usa um par de chaves, uma pública e outra privada, para criptografar e descriptografar dados.
Por exemplo, uma organização pode usar criptografia simétrica para proteger dados armazenados em dispositivos móveis e criptografia assimétrica para proteger dados enviados por redes.
A criptografia protege os dados sensíveis dos pacientes contra violações e acessos não autorizados, tanto durante a transmissão quanto durante o armazenamento.
A criptografia também protege dados sensíveis durante a transmissão e o armazenamento. Isso inclui criptografar dados guardados em dispositivos ou enviados por redes.
4. Treinar os funcionários
Treinar os funcionários para identificar e responder a ameaças cibernéticas é uma parte essencial de uma estratégia abrangente de segurança. Os funcionários costumam ser a primeira linha de defesa. O conhecimento e as habilidades adequados ajudam a reconhecer ameaças e reduzir o risco de violações e outros ataques.
O treinamento deve incluir como identificar e-mails de phishing, evitar baixar malware e relatar atividades suspeitas. Também deve ocorrer continuamente, para manter os funcionários informados sobre ameaças e boas práticas atuais.
Por exemplo, as organizações podem oferecer treinamento regular e simulações de phishing. Também podem ensinar como tratar dados sensíveis dos pacientes, inclusive como transferi-los e armazená-los com segurança.
O treinamento cria uma cultura de segurança. Os funcionários entendem a importância de proteger os dados dos pacientes e aprendem as habilidades necessárias. Isso reduz o risco de violações e ajuda a impedir acessos e exposições não autorizados.
5. Adotar uma cultura voltada à segurança
Uma cultura de segurança é uma parte essencial da estratégia de cibersegurança. Ela reforça a importância de proteger os dados dos pacientes e serve de base para as demais medidas.
Para criar essa cultura, as organizações devem oferecer educação contínua sobre boas práticas, políticas e procedimentos de cibersegurança. Isso ajuda os funcionários a entender a importância da proteção e a desenvolver as habilidades necessárias.
As organizações também devem promover a transparência, para que os funcionários relatem incidentes ou vulnerabilidades sem medo de retaliação. Isso ajuda a identificar e tratar incidentes rapidamente, reduzindo o risco de violações e outros ataques.
Além disso, as organizações devem responsabilizar os funcionários por violações de segurança. Isso inclui procedimentos para relatar incidentes, investigá-los e aplicar medidas disciplinares adequadas quando necessário.
Uma cultura de segurança prioriza a proteção dos dados dos pacientes e prepara todos os funcionários para reconhecer e responder a ameaças. Isso reduz o risco de violações, outros ataques e exposição ou acesso não autorizado.
6. Cumprir as regulamentações
O cumprimento de regulamentações como HIPAA e GDPR é essencial para proteger os dados dos pacientes e garantir que as organizações implementem controles adequados.
Para cumprir essas regras, as organizações precisam de políticas e procedimentos para proteger os dados dos pacientes. Isso inclui avaliar riscos, identificar vulnerabilidades e implementar controles adequados. Também é necessário ter um processo para comunicar violações aos órgãos reguladores e às pessoas afetadas.
Por exemplo, as organizações devem limitar o acesso aos dados dos pacientes, armazená-los e transmiti-los com segurança e usar criptografia quando apropriado. Também precisam de políticas para tratar e descartar esses dados.
O cumprimento de HIPAA e GDPR ajuda a proteger os dados contra acesso e exposição não autorizados. Também reduz o risco de multas elevadas e danos à reputação por descumprimento.
Conclusão
A dependência crescente da tecnologia para administrar dados dos pacientes, telemedicina e dispositivos IoT traz desafios importantes de cibersegurança para a área da saúde. Ransomware, phishing, ameaças internas e vulnerabilidades de IoT estão entre eles. Para enfrentá-los, as organizações precisam de uma estratégia abrangente com auditorias regulares, controles de acesso rigorosos, criptografia, treinamento e uma cultura de segurança. O cumprimento de HIPAA e GDPR também ajuda a proteger os dados dos pacientes e evitar multas e danos à reputação. Essas medidas reforçam a proteção dos dados e ajudam a cumprir as normas.
Related Posts