Como lidar com incidentes de cibersegurança

Table of Contents
Como desenvolver um plano de resposta a incidentes de cibersegurança: etapas essenciais para uma resposta eficaz
Na era digital, a cibersegurança tornou-se uma preocupação fundamental para organizações de todos os portes. Com o aumento das ameaças cibernéticas e dos ataques, as empresas precisam de um plano de resposta a incidentes bem definido. Esse plano orienta a gestão e a redução dos impactos dos incidentes de cibersegurança. Neste artigo, apresentamos as principais etapas para desenvolver o plano e a importância de cada uma.
_
Por que um plano de resposta a incidentes de cibersegurança é importante
O papel da cibersegurança na era digital
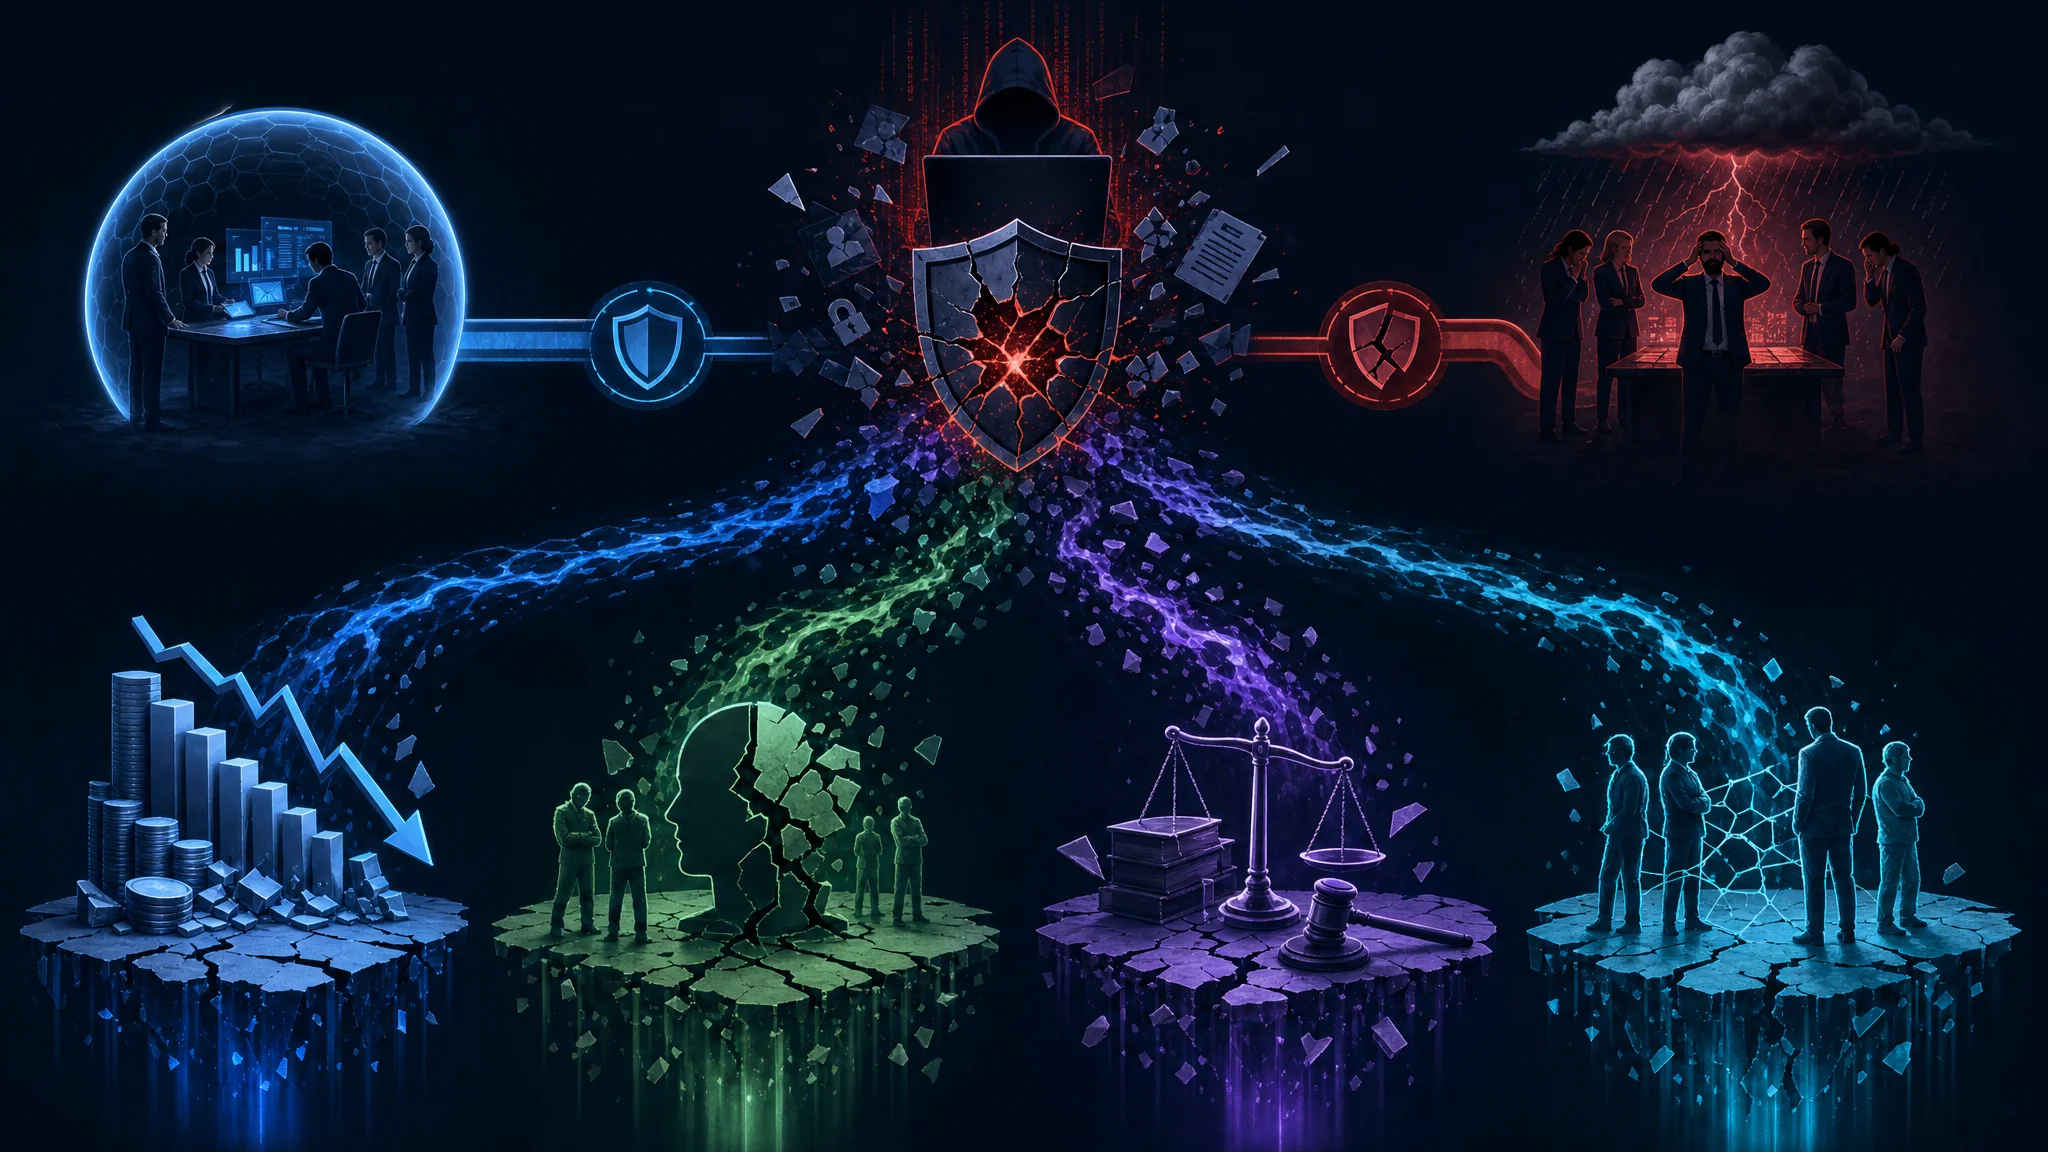
No mundo conectado de hoje, as organizações dependem muito de sistemas e redes digitais para suas operações diárias. Essa dependência as deixa vulneráveis a muitas ameaças cibernéticas, como violações de dados, ataques de malware e infecções por ransomware. Um único incidente de cibersegurança pode causar grandes perdas financeiras, danos à reputação e consequências legais. Por isso, um plano de resposta bem elaborado é essencial para reduzir os impactos.
Os possíveis impactos dos incidentes de cibersegurança
Um incidente cibernético pode interromper gravemente as operações de uma organização e provocar indisponibilidade, perda de informações confidenciais e danos a sistemas críticos. Seus efeitos também podem atingir clientes, parceiros e fornecedores. Além disso, o ambiente legal e regulatório de cibersegurança está cada vez mais rigoroso, com multas e penalidades elevadas para quem não cumpre as regras. As organizações precisam estar prontas para responder com rapidez e eficácia.
Um dos principais motivos para ter um plano abrangente de resposta a incidentes são as possíveis perdas financeiras. Segundo um estudo da IBM, o custo médio de uma violação de dados em 2020 foi de US$ 3,86 milhões. Esse valor inclui investigação do incidente, honorários jurídicos, notificações aos clientes e controle de danos. Sem um plano adequado, a organização pode não estar preparada para lidar com o impacto financeiro, que pode afetar por muito tempo sua estabilidade financeira e suas operações.
Os danos à reputação causados por um incidente também podem ser graves. Hoje, as informações se espalham rapidamente pelas redes sociais e plataformas on-line. Uma notícia sobre uma violação de dados ou um ataque cibernético pode prejudicar a imagem de uma organização e reduzir a confiança dos clientes. Isso pode causar perda de oportunidades comerciais, redução da fidelidade e dificuldade para atrair novos clientes. Um plano permite gerenciar a reputação de forma proativa, com uma resposta rápida e transparente que limite os danos à marca.
Além das consequências financeiras e reputacionais, os incidentes de cibersegurança também podem ter implicações legais e regulatórias. As organizações precisam cumprir as muitas leis e normas de proteção de dados para evitar multas elevadas. Por exemplo, o Regulamento Geral sobre a Proteção de Dados da União Europeia (GDPR) prevê multas de até 20 milhões de euros ou 4% do faturamento anual mundial, prevalecendo o valor mais alto. Um plano que inclua medidas para atender às obrigações legais e regulatórias ajuda a reduzir os riscos de descumprimento e suas consequências financeiras e legais.
A interconexão do ecossistema empresarial também faz com que um incidente possa gerar efeitos além da organização. Se os sistemas de um fornecedor forem comprometidos, a cadeia de suprimentos pode ser interrompida e a disponibilidade de produtos ou serviços pode diminuir. Uma violação de dados de clientes pode levar a roubo de identidade ou fraude e prejudicar a relação com eles. Um plano que considere as partes interessadas externas ajuda a lidar com os efeitos e a manter a confiança de parceiros, fornecedores e clientes.
Um plano de resposta a incidentes de cibersegurança é essencial para a estratégia geral de segurança da organização. Ele reduz os impactos na estabilidade financeira, na reputação, na conformidade legal e nas relações externas. Investir em um plano bem elaborado ajuda a mitigar riscos e garantir a continuidade dos negócios na era digital.
Elementos essenciais de um plano de resposta a incidentes de cibersegurança
Identificar e classificar incidentes de cibersegurança
O primeiro passo é identificar e classificar corretamente os diferentes tipos de incidentes. É preciso analisar incidentes anteriores, entender suas características e categorizá-los de acordo com a gravidade e o possível impacto. Assim, as organizações conseguem alocar recursos e priorizar as respostas de forma eficaz.
Por exemplo, os incidentes podem ser classificados como violações de dados, infecções por malware, invasões de rede ou ataques de phishing. Cada tipo exige uma estratégia e um nível de urgência diferentes. Conhecer bem os tipos de incidentes permite adaptar o plano aos desafios específicos.
Formar uma equipe de resposta
Uma resposta eficaz exige uma equipe dedicada de profissionais de cibersegurança, capaz de agir com rapidez e eficiência. A equipe deve reunir pessoas com experiência em cibersegurança, infraestrutura de TI, área jurídica e comunicação. Uma equipe bem organizada simplifica o processo e garante uma atuação coordenada e eficiente.
A equipe também precisa de funções e responsabilidades definidas, para que cada pessoa conheça suas tarefas durante um incidente. Entre as funções estão coordenador de incidentes, analista técnico, assessor jurídico e representante de relações públicas. Definir as responsabilidades com clareza facilita a colaboração e evita confusão e trabalho duplicado.
Desenvolver procedimentos de resposta
Os procedimentos descrevem as medidas a tomar quando ocorre um incidente de cibersegurança. Devem cobrir vários cenários e explicar como conter o incidente, investigar a causa raiz, corrigir seus impactos e restaurar as operações normais.
Em uma violação de dados, por exemplo, os procedimentos podem exigir isolar os sistemas afetados, fazer uma análise forense para determinar o alcance da violação, notificar as pessoas afetadas ou as autoridades reguladoras e adotar medidas para evitar novas violações.
Os procedimentos devem ser revisados e atualizados regularmente para acompanhar a evolução das ameaças. Novas ameaças e tecnologias exigem adaptações. Exercícios de mesa e simulações periódicos ajudam a testar os procedimentos e identificar melhorias.
Procedimentos bem definidos reduzem os impactos dos incidentes e permitem uma resposta rápida e eficiente, diminuindo os possíveis danos à reputação, às finanças e à confiança dos clientes.
Etapas para desenvolver um plano eficaz de resposta a incidentes
Realizar uma avaliação de riscos
Antes de elaborar o plano, as organizações devem fazer uma avaliação abrangente de riscos para identificar vulnerabilidades e ameaças potenciais. O processo inclui avaliar os sistemas, as redes e os ativos de dados, além da probabilidade e do possível impacto de diferentes incidentes cibernéticos. Os resultados ajudam a priorizar as respostas e alocar recursos com eficácia.
Durante a avaliação, as organizações podem contratar especialistas externos em cibersegurança para realizar testes de penetração e avaliações de vulnerabilidade. Esses profissionais simulam ataques reais para identificar pontos fracos na infraestrutura. Auditorias internas também ajudam a avaliar a conformidade com normas e regulamentos do setor.
Depois da avaliação, a organização entende melhor sua postura de cibersegurança. Ela pode identificar ativos críticos que precisam de mais proteção e avaliar as possíveis consequências de um ataque bem-sucedido. Esse conhecimento orienta o desenvolvimento de um plano eficaz de resposta a incidentes.
Desenvolver e implementar políticas de resposta a incidentes
As políticas definem a abordagem da organização para lidar com incidentes de cibersegurança. Elas devem seguir as melhores práticas do setor e os requisitos regulatórios. Precisam definir funções e responsabilidades, procedimentos de escalonamento, protocolos de comunicação e obrigações legais. Políticas bem definidas favorecem uma resposta coerente e coordenada.
Ao desenvolver as políticas, as organizações devem considerar as características específicas do setor e as ameaças que enfrentam. Por exemplo, organizações de saúde talvez precisem cumprir as normas HIPAA, enquanto instituições financeiras podem ter de seguir os requisitos PCI DSS. Adaptar as políticas a essas necessidades ajuda a lidar com os desafios esperados.
A implementação exige colaboração entre os diferentes departamentos da organização. Isso ajuda todos a entender suas funções durante um incidente cibernético. Treinamento e comunicação regulares são essenciais para que os funcionários conheçam as políticas e saibam aplicá-las.
Treinar e instruir os funcionários
Uma resposta eficaz depende de uma equipe capacitada e bem informada. As organizações devem investir em programas regulares de treinamento para desenvolver nos funcionários as habilidades necessárias para detectar, comunicar e responder a incidentes. Isso inclui conscientização sobre ameaças comuns e vetores de ataque, bons hábitos de segurança digital e exercícios de mesa com cenários realistas.
Os treinamentos devem abordar detecção e análise de incidentes, preservação de evidências, contenção e recuperação. Os funcionários precisam aprender a reconhecer possíveis indicadores de comprometimento (IOC) e a comunicar incidentes rapidamente. Com as habilidades necessárias, eles podem contribuir para a mitigação de ameaças cibernéticas.
Além do treinamento, as organizações devem criar uma cultura de conscientização sobre cibersegurança. Isso inclui informar os funcionários regularmente sobre as ameaças recentes e orientá-los sobre como proteger informações confidenciais. Promover responsabilidade e vigilância fortalece a defesa contra ataques cibernéticos.
Testar e aprimorar o plano de resposta a incidentes
Testar o plano de resposta regularmente
Os testes são essenciais para qualquer plano de resposta. As organizações devem realizar exercícios e simulações regulares para avaliar os procedimentos, encontrar lacunas e pontos fracos e analisar as capacidades da equipe. Os testes podem incluir exercícios de mesa, em que os participantes discutem cenários hipotéticos, e exercícios de red team, nos quais especialistas externos simulam ataques reais.
Nos exercícios de mesa, as organizações podem analisar diferentes cenários hipotéticos e verificar como o plano funciona em várias circunstâncias. A participação de pessoas de diferentes departamentos permite uma avaliação abrangente. As simulações ajudam a identificar pontos a melhorar e fazer os ajustes necessários.
Os exercícios de red team simulam ataques reais. Especialistas externos, muitas vezes chamados de hackers éticos, tentam invadir sistemas e explorar vulnerabilidades. O exercício fornece informações sobre a eficácia do plano e a segurança geral da organização. Ao identificar fraquezas e vulnerabilidades, a organização pode corrigir problemas de forma proativa e reforçar suas defesas.
Aprender com incidentes anteriores
Cada incidente oferece lições úteis para melhorar as respostas futuras. As organizações devem realizar análises completas após os incidentes para descobrir o que falhou, identificar melhorias e implementar ações corretivas. Uma cultura de aprendizado e aprimoramento contínuos ajuda a acompanhar as ameaças cibernéticas.
As análises devem incluir todas as partes relevantes, como a equipe de resposta, os profissionais de TI e a administração. Diferentes perspectivas ajudam a compreender o incidente e seus impactos. As análises devem se concentrar em identificar as causas raiz, avaliar a eficácia do plano e definir os ajustes necessários.
As organizações também devem considerar avaliações externas ou contratar especialistas terceirizados para obter uma avaliação objetiva de suas capacidades de resposta. Essas avaliações trazem novas recomendações com base nas melhores práticas do setor e nas tendências emergentes.
Aprimoramento e adaptação contínuos
As ameaças cibernéticas estão sempre evoluindo. As organizações devem aprimorar e adaptar continuamente seus planos de resposta para enfrentar novos desafios. Isso exige acompanhar tendências, tecnologias e boas práticas de cibersegurança, além de revisar o plano regularmente para refletir mudanças nos sistemas, processos e riscos da organização.
As organizações devem monitorar ativamente o cenário de cibersegurança para acompanhar ameaças e vulnerabilidades emergentes. Podem usar publicações do setor e feeds de inteligência de ameaças, além de participar de comunidades e fóruns de cibersegurança. Manter-se informado ajuda a atualizar os planos de forma proativa, incluindo contramedidas e estratégias de mitigação adequadas.
O plano deve ser revisado regularmente para garantir que continue pertinente e eficaz. Quando os sistemas, processos ou riscos mudarem, o plano também deve ser atualizado. A revisão pode incluir os objetivos, as responsabilidades da equipe e as lições aprendidas em incidentes ou testes anteriores.
As organizações também devem realizar exercícios periódicos para avaliar a preparação da equipe e validar a eficácia do plano. Esses exercícios ajudam a identificar lacunas e pontos a melhorar, permitindo fazer os ajustes necessários e reforçar as capacidades de resposta.
Conclusão
Em uma época em que as ameaças cibernéticas representam riscos importantes para organizações de todos os portes, é essencial desenvolver e implementar um plano sólido de resposta a incidentes de cibersegurança. O plano ajuda a reduzir os impactos dos incidentes, proteger a estabilidade financeira e a reputação, assegurar a conformidade legal e manter relações sólidas com parceiros e clientes. Entender a importância de um plano bem estruturado e seguir as etapas descritas ajuda as organizações a se antecipar às ameaças e reduzir danos potenciais.
Referências
- IBM Security. (2020). Cost of a Data Breach Report 2020. Link
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Link
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Link
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Link
Related Posts