Fortinet vs Cisco: Comparação Completa de Segurança de Rede…
Table of Contents
Introdução: Confronto de Segurança de Rede Fortinet vs Cisco
Escolher entre as soluções de segurança de rede Fortinet e Cisco é uma das decisões de infraestrutura mais críticas que as empresas enfrentam em 2026. Ambos os fornecedores dominam o mercado de segurança de rede empresarial, mas adotam abordagens fundamentalmente diferentes para arquitetura de segurança, gerenciamento e preços.
Fortinet conquistou uma fatia significativa do mercado com sua abordagem integrada Security Fabric e preços agressivos, enquanto a Cisco mantém sua reputação por confiabilidade de nível empresarial e integração abrangente do ecossistema. Segundo o mais recente Gartner Magic Quadrant para Firewalls de Rede (2026), ambos os fornecedores ocupam posições de liderança, mas com forças distintas.
Este guia abrangente compara os firewalls Fortinet FortiGate, FortiSwitch e Security Fabric contra Cisco ASA, Firepower NGFW, switches Catalyst e plataformas Cisco Secure. Analisaremos benchmarks de desempenho, preços, recursos e forneceremos recomendações de implantação baseadas em cenários reais.
O que você vai aprender
- Comparação de arquitetura entre Fortinet Security Fabric e ecossistema Cisco Secure
- Benchmarks de desempenho para firewalls, switches e soluções SD-WAN
- Análise de preços incluindo modelos de licenciamento e custo total de propriedade
- Comparação recurso a recurso das capacidades de segurança
- Recomendações de casos de uso para diferentes tamanhos e necessidades organizacionais
- Considerações para migração ao trocar de plataforma
- Atualizações de 2026 incluindo FortiOS 7.6 e Cisco Secure Firewall 7.4
Posição de Mercado e Histórico dos Fornecedores
Fortinet: O Desafiante que Lidera a Inovação
Fortinet foi fundada em 2000 e cresceu para se tornar o segundo maior fornecedor global de segurança de rede em receita. Em 2026, a Fortinet detém aproximadamente 28% de participação de mercado no mercado de firewalls empresariais.
Principais pontos fortes da Fortinet:
- Processadores de segurança dedicados (SPUs): Firewalls FortiGate usam ASICs personalizados para aceleração de segurança por hardware
- Security Fabric integrado: Gerenciamento unificado de todos os componentes de segurança
- Preços agressivos: Normalmente 30-40% mais baixos que Cisco para desempenho comparável
- Alto desempenho: Líder do setor em métricas de throughput por dólar de firewall
- Licenciamento simplificado: Assinaturas de segurança agrupadas reduzem a complexidade
Portfólio de produtos Fortinet (2026):
- FortiGate: Firewalls de próxima geração (mais de 60 modelos do FortiGate 40F ao FortiGate 3980E)
- FortiSwitch: Switches gerenciados (mais de 40 modelos integrados ao Security Fabric)
- FortiAP: Pontos de acesso wireless com segurança integrada
- FortiManager: Plataforma de gerenciamento centralizado
- FortiAnalyzer: Análise e registro de segurança
- FortiEDR: Detecção e resposta em endpoints
- FortiSASE: Plataforma Secure Access Service Edge
Cisco: O Padrão Empresarial
Cisco Systems domina redes empresariais desde 1984 e continua líder de mercado com aproximadamente 35% de participação geral no mercado de redes empresariais. Embora a participação da Cisco no mercado de firewalls (19%) fique atrás da Fortinet, sua integração de ecossistema permanece incomparável.
Principais pontos fortes da Cisco:
- Ecossistema líder do setor: integração fluida entre redes, segurança e colaboração
- Suporte empresarial: TAC (Centro de Assistência Técnica) padrão ouro e serviços profissionais
- Roteamento avançado: Suporte superior a BGP, MPLS e protocolos de roteamento
- Reputação da marca: Escolha padrão para empresas Fortune 500
- Portfólio abrangente: Soluções completas do data center à filial
Portfólio de produtos de segurança Cisco (2026):
- Cisco Secure Firewall (Firepower): Firewalls de próxima geração (modelos FPR e ASA com FirePOWER)
- Cisco ASA: Firewalls stateful tradicionais (ainda amplamente implantados)
- Switches Cisco Catalyst: Switching empresarial com Security Group Tags
- Cisco SD-WAN: WAN definida por software baseada em Viptela
- Cisco Secure Endpoint: Segurança avançada para endpoints
- Cisco SecureX: Plataforma integrada de segurança
- Cisco Umbrella: Segurança entregue na nuvem (filtragem DNS, SWG, CASB)
Comparação de Arquiteturas
Arquitetura Fortinet Security Fabric
O Security Fabric da Fortinet é uma plataforma abrangente de cibersegurança que integra todos os produtos de segurança Fortinet em uma arquitetura unificada. Essa abordagem oferece visibilidade centralizada, resposta automatizada a ameaças e políticas de segurança coordenadas em toda a infraestrutura.
Componentes Centrais do Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Principais Recursos do Security Fabric:
- Conector Único do Fabric: APIs integram ferramentas de terceiros ao Security Fabric
- Resposta Automatizada a Ameaças: FortiGate detecta ameaça → isola automaticamente o endpoint infectado via FortiClient
- Política Unificada: Políticas de segurança aplicadas de forma consistente em todos os componentes do fabric
- Telemetria do Fabric: Avaliações de segurança e pontuações de risco em tempo real em toda a infraestrutura
- Provisionamento Zero-Touch: FortiSwitch é descoberto e configurado automaticamente via FortiGate
Vantagens do Security Fabric:
- Reduz a complexidade da gestão de segurança em 60-70% (estudos internos Fortinet)
- Contenção automatizada de ameaças reduz o tempo de resposta de horas para minutos
- Integração com único fornecedor elimina problemas de compatibilidade
- Custos de licenciamento previsíveis com assinaturas agrupadas
Limitações do Security Fabric:
- Dependência do fornecedor: melhor custo-benefício ao usar todos os componentes Fortinet
- Integração limitada com terceiros comparado a plataformas abertas
- O fabric requer FortiManager/FortiAnalyzer para capacidades completas (custo adicional)
Arquitetura Cisco Secure Ecosystem
A abordagem da Cisco enfatiza a integração best-of-breed em um ecossistema mais amplo que inclui redes, segurança, colaboração e serviços em nuvem. Em vez de exigir todos os componentes Cisco, as plataformas Cisco integram-se extensivamente com ferramentas de segurança de terceiros.
Arquitetura Cisco Secure:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Principais Recursos do Cisco Secure:
- Plataforma de Integração SecureX: Agrega dados de mais de 300 fornecedores de segurança
- Arquitetura Flexível: Combina ferramentas Cisco e de terceiros conforme necessário
- Inteligência de Ameaças Talos: Pesquisa líder do setor alimenta todos os produtos de segurança Cisco
- Identity Services Engine (ISE): Controle avançado de acesso e segmentação de rede
- SD-Access: Rede campus definida por software com automação de políticas de segurança
Vantagens do Cisco Secure:
- Integração superior com terceiros: Funciona com investimentos de segurança existentes
- Segmentação avançada de rede: ISE + TrustSec oferecem microsegmentação líder do setor
- Comprovado em larga escala: Implantado nas maiores empresas e provedores de serviços do mundo
- Roteamento abrangente: Melhor escolha quando protocolos avançados de roteamento são necessários
Limitações do Cisco Secure:
- Maior complexidade: Mais componentes para gerenciar e integrar
- Complexidade de licenciamento: Múltiplos modelos de licenciamento no portfólio de produtos
- Custo total mais alto: Preço premium pela marca Cisco e suporte
- Sobrecarga de integração: Ecossistemas multivendor exigem mais expertise para manutenção
Comparação de Desempenho de Firewall
FortiGate vs Cisco Firepower: Modelos Principais
| Modelo | Throughput (Firewall) | Throughput (IPS) | Throughput (NGFW) | Sessões Concorrentes | Novas Sessões/seg | Faixa de Preço |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2,5 Gbps | 1,2 Gbps | 500.000 | 50.000 | $2.500-$3.500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2,5 Gbps | 1.000.000 | 100.000 | $5.000-$7.000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10.000.000 | 350.000 | $18.000-$22.000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60.000.000 | 1.200.000 | $75.000-$95.000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1,5 Gbps | 500.000 | 45.000 | $4.500-$6.000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2.000.000 | 90.000 | $9.000-$12.000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15.000.000 | 280.000 | $28.000-$35.000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65.000.000 | 950.000 | $125.000-$160.000 |
Notas Principais de Desempenho:
- Tipos de throughput: Firewall (inspeção stateful), IPS (prevenção de intrusão), NGFW (todos os recursos de segurança ativados)
- Desempenho NGFW é a métrica mais realista para implantações em produção
- FortiGate normalmente oferece 30-40% melhor custo/desempenho no modo NGFW
- Modelos Cisco melhoraram recentemente com o motor Snort 3 no Firepower 7.4 (2026)
Testes de Desempenho no Mundo Real (2026)
Testes independentes da NSS Labs e CyberRatings.org (2026) revelam características importantes de desempenho:
Características de Desempenho do FortiGate:
- Desempenho consistente: SPUs de hardware garantem que recursos de segurança não degradam o throughput
- Baixa latência: Latência média de 3-5ms mesmo com todos os recursos de segurança ativados
- Eficiência na inspeção TLS: Impacto mínimo no desempenho (redução de throughput de 10-15%)
- Suporte a HTTP/3 e QUIC: Aceleração nativa de hardware para protocolos modernos
- Melhor throughput por dólar: Líder do setor nessa métrica em todas as categorias de tamanho
Características de Desempenho do Cisco Firepower:
- Melhorado com Snort 3: Atualizações de 2026 reduziram uso de CPU em 40% comparado a versões anteriores
- Latência moderada: Média de 6-10ms com pilha completa de segurança
- Sobrecarga na inspeção TLS: Redução de throughput de 25-30% (típico em plataformas baseadas em x86)
- Detecção avançada de ameaças: Taxas de detecção superiores ao FortiGate (inteligência Talos)
- Opções flexíveis de plataforma: Pode rodar em servidores UCS, instâncias na nuvem ou hardware dedicado
Desempenho na Inspeção SSL/TLS
A inspeção TLS é crítica para a segurança moderna, mas impacta significativamente o desempenho do firewall. Veja como os dois fornecedores se comparam:
| Métrica | FortiGate 600F | Cisco FPR4145 | Observações |
|---|---|---|---|
| Throughput HTTPS (sem inspeção) | 6,5 Gbps | 7,2 Gbps | Ambos suportam TLS 1.3 moderno |
| Throughput HTTPS (inspeção profunda) | 5,5 Gbps | 5,0 Gbps | FortiASIC oferece vantagem |
| Processamento de certificados | 45.000 TPS | 35.000 TPS | Transações por segundo |
| Suporte TLS 1.3 | Suporte completo | Suporte completo | Ambos atualizados para TLS moderno |
| Degradação de desempenho | 15% | 30% | Impacto da ativação da inspeção TLS |
Recomendações para Inspeção TLS:
- FortiGate: Ative a inspeção TLS sem preocupações significativas de desempenho na maioria dos modelos
- Cisco Firepower: Dimensione o aparelho 50% maior que os requisitos de throughput se a inspeção TLS for necessária
- Ambos os fornecedores: Use exclusões de fixação de certificado para aplicações conhecidas e confiáveis (Office 365, etc.)
Comparação de Recursos: Capacidades de Segurança
Matriz de Recursos de Segurança Básicos
| Categoria de Recurso | FortiGate | Cisco Firepower | Vencedor |
|---|---|---|---|
| Firewall Stateful | ✓ Completo | ✓ Completo | Empate |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (detecção) |
| Controle de Aplicações | ✓ 6.000+ apps | ✓ 4.500+ apps | Fortinet (cobertura) |
| Filtragem Web | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet (desempenho) |
| Anti-Malware | ✓ FortiGuard AV | ✓ AMP para Redes | Cisco (detecção avançada) |
| Sandboxing | ✓ FortiSandbox (complemento) | ✓ Threat Grid (incluso) | Cisco |
| Inspeção SSL/TLS | ✓ Acelerada por hardware | ✓ Baseada em software | Fortinet (desempenho) |
| VPN (IPsec) | ✓ Alto desempenho | ✓ Alto desempenho | Empate |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (recursos) |
| SD-WAN | ✓ Integrado | ✓ Integração Viptela | Fortinet (integração) |
| Integração com Nuvem | ✓ Boa (AWS, Azure, GCP) | ✓ Excelente (APIs nativas) | Cisco |
| Arquitetura Zero Trust | ✓ Via Security Fabric | ✓ Via integração ISE | Cisco (maturidade) |
| Inteligência de Ameaças | FortiGuard Labs | Cisco Talos | Cisco (abrangência) |
Detalhamento de Recursos Avançados
Capacidades SD-WAN
Ambos os fornecedores fizeram investimentos significativos em SD-WAN, porém com abordagens arquitetônicas diferentes:
FortiGate SD-WAN (Integrado):
- Integração nativa: Funcionalidade SD-WAN incorporada no FortiOS (sem necessidade de aparelho separado)
- Roteamento por desempenho: Seleção de caminho consciente da aplicação baseada em latência, jitter, perda de pacotes
- Integração de segurança: Aplicação consistente de políticas de segurança em todos os links WAN
- Implantação simplificada: Aparelho único para firewall + SD-WAN reduz complexidade
- Escalabilidade hub-and-spoke: Implantações comprovadas com mais de 10.000 sites
Casos de Uso FortiGate SD-WAN:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Plataforma Viptela):
- Construído para propósito: Dispositivos Viptela vEdge separados para desempenho ideal em SD-WAN
- Orquestração avançada: Controlador vManage oferece gerenciamento sofisticado de políticas
- Multi-inquilino: Capacidades de nível provedor de serviço para implantações MSP
- Arquitetura cloud-first: Excelente integração com redes AWS, Azure, GCP
- Implantação flexível: Controladores virtuais, físicos ou hospedados na nuvem
Casos de Uso Cisco SD-WAN:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
Veredito SD-WAN:
- Fortinet vence para implantações simples em filiais e implementações econômicas
- Cisco vence para substituições WAN empresariais em larga escala e casos de uso de provedores de serviço
Segmentação de Rede
Abordagens de Segmentação FortiGate:
- Baseada em VLAN: Segmentação VLAN tradicional com políticas firewall entre VLANs
- Baseada em políticas: FortiGate atua como firewall de segmentação interna (ISFW)
- Networking orientado à segurança (SDN): FortiSwitch fabrics com políticas automatizadas
- Automação do Fabric: Etiquetas de segurança aplicadas automaticamente em todo o Security Fabric
Segmentação Cisco (TrustSec + ISE):
- Etiquetas de Grupo de Segurança (SGT): Atribuição de etiquetas a usuários/dispositivos via ISE, aplicação em qualquer ponto
- Acesso Definido por Software (SD-Access): Segmentação automatizada de campus com DNA Center
- Microsegmentação: Segmentação a nível de workload em data centers (integração ACI)
- Atribuição dinâmica de VLAN: ISE atribui VLANs baseado em identidade/postura do usuário
Cenário de Segmentação:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Veredito de Segmentação:
- Fortinet é mais fácil de implantar e mais econômico para SMB/mercado médio
- Cisco oferece granularidade e escala superiores para grandes empresas
Gestão e Operações
Comparação de Plataformas de Gestão
| Capacidade | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Capacidade de gestão | Até 10.000 dispositivos | Até 1.000 dispositivos (por FMC) |
| Opções de implantação | Hardware, VM, nuvem | Hardware, VM, nuvem |
| Interface | GUI web (moderna) | GUI web (rica em recursos) |
| Gerenciamento de políticas | Modelos de configuração | Hierarquia de herança de políticas |
| Relatórios | Básico (FortiAnalyzer para avançado) | Integrado (abrangente) |
| Provisionamento de dispositivos | Zero-touch (FortiSwitch, FortiAP) | Configuração inicial manual necessária |
| API | REST API | REST API |
| Multi-inquilino | Domínios administrativos (ADOMs) | Multi-instância ou FMCs separados |
| Alta disponibilidade | Clusters ativo-passivo | Pares ativo-standby |
| Custo típico | $5.000-$30.000 (VM grátis para <10 dispositivos) | $8.000-$50.000 (licenciamento VM requerido) |
Comparação de Operações Diárias
Tarefas Administrativas Típicas:
Administração FortiGate
Criação de Políticas (CLI FortiOS):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Pontos Fortes do FortiGate:
- Sintaxe CLI consistente: Similar em todas as versões e produtos FortiOS
- Backup de configuração: Arquivo único contém toda a configuração do dispositivo
- Busca rápida de políticas: Motor otimizado lida eficientemente com milhares de regras
- SD-WAN integrado: Comandos CLI simples para configurações SD-WAN complexas
Pontos Fracos do FortiGate:
- Depuração granular limitada: Captura de pacotes menos detalhada que Cisco
- Limitações da GUI: Alguns recursos avançados acessíveis apenas via CLI
- Otimização de políticas: Sem limpeza automática ou sugestões de otimização
Administração Cisco Firepower
Criação de Políticas (GUI Firepower Management Center):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Pontos Fortes do Cisco Firepower:
- GUI poderosa: A maioria dos recursos acessível sem conhecimento CLI
- Registro detalhado: Eventos de conexão e dados forenses abrangentes
- Solução avançada de problemas: Packet Tracer para simulação de políticas
- Integração com SecureX: Resposta unificada a ameaças em todo o portfólio de segurança
Pontos Fracos do Cisco Firepower:
- Latência na implantação: Alterações de política requerem processo de implantação (1-5 minutos)
- Dependência do FMC: Firewall não pode ser gerenciado efetivamente sem FMC
- Complexidade de licenciamento: Necessário acompanhar múltiplos tipos de licença (base, ameaça, malware, URL)
- Intensivo em recursos: FMC requer RAM e CPU substanciais para grandes implantações
Automação e Integração via API
Ambas as plataformas suportam automação moderna, mas com níveis de maturidade diferentes:
Automação FortiGate:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
Maturidade da Automação FortiGate:
- Cobertura da API REST: Mais de 95% da configuração acessível via API
- Módulos Ansible: Coleção oficial FortiOS Ansible (mais de 200 módulos)
- Provedor Terraform: Provedor Fortinet maduro para infraestrutura como código
- Fabric Connectors: Integrações pré-construídas com AWS, Azure, GCP, ServiceNow, Splunk
- SDK Python: Bibliotecas oficiais Python (fortigate-api)
Automação Cisco Firepower:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Maturidade da Automação Cisco Firepower:
- API REST FMC: API abrangente para todas as funções de gerenciamento
- Módulos Ansible: Módulos oficiais Cisco FTD/FMC Ansible (mais de 60 módulos)
- Provedor Terraform: Provedor mantido pela comunidade (maturidade moderada)
- Integração SecureX: Fluxos de trabalho automatizados de resposta a ameaças
- SDK Python: Bibliotecas da comunidade (python-fireREST, fmcapi)
Veredito sobre Automação:
- FortiGate possui suporte mais maduro para infraestrutura como código (especialmente Terraform)
- Cisco oferece melhor integração com orquestração de segurança (plataformas SOAR)
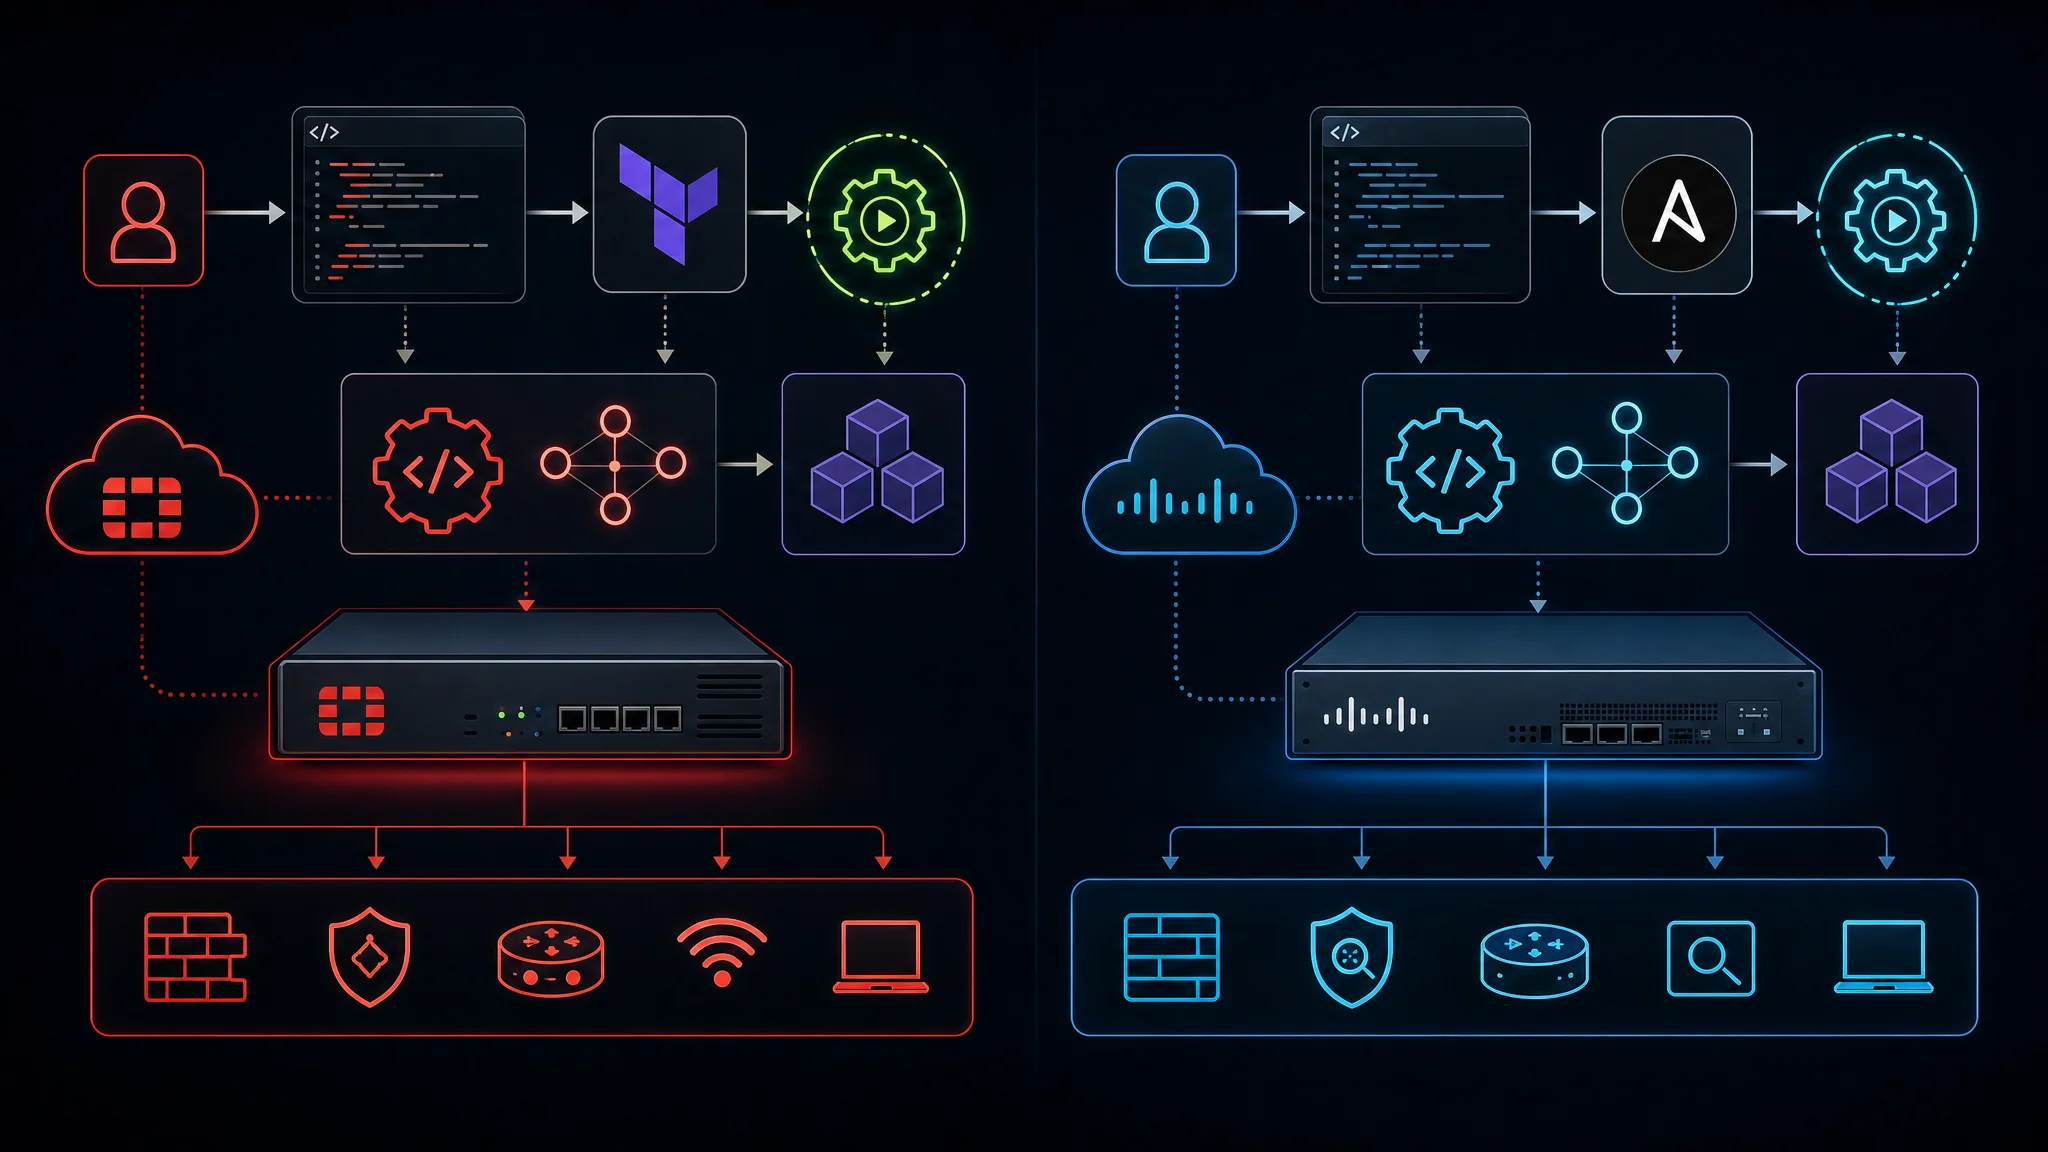
Comutação e Infraestrutura de Rede
Embora este artigo foque em segurança, a integração de comutação de rede é crítica para os ecossistemas de ambos os fornecedores.
Integração FortiSwitch
Arquitetura FortiSwitch:
- Gerenciado pelo FortiGate: Dispositivos FortiSwitch descobertos e configurados automaticamente via FortiGate
- Sem controlador separado: FortiGate atua como controlador centralizado de comutação
- Integração com Security Fabric: Telemetria do switch alimenta o Security Fabric para detecção de ameaças
- Licenciamento simples: Sem licenciamento por switch (gerenciamento incluído com FortiGate)
Modelos de Implantação FortiSwitch:
- Modo Autônomo: Switch tradicional com gerenciamento local
- Modo FortiLink: Gerenciado pelo FortiGate (recomendado para Security Fabric)
Prós do FortiSwitch:
- Provisionamento zero-touch: Conecte o switch ao FortiGate, configuração automática
- Políticas de segurança unificadas: VLAN e políticas de segurança configuradas no FortiGate
- Custo menor: Modelos FortiSwitch 30-40% mais baratos que Cisco Catalyst comparáveis
- Operações simplificadas: Uma interface de gerenciamento para firewall e comutação
Contras do FortiSwitch:
- Recursos avançados limitados: Faltam alguns recursos empresariais de comutação (VSS, StackWise Virtual)
- Dependência do FortiGate: Gerenciamento do switch limitado se FortiGate indisponível
- Ecossistema menor: Menos integrações de terceiros comparado à comutação Cisco
Comutação Cisco Catalyst
Arquitetura Cisco Catalyst:
- Padrão da indústria: Escolha padrão para redes corporativas de campus
- Conjunto rico de recursos: Recursos completos de Camada 2/3, QoS, multicast
- Opção DNA Center: Gerenciamento moderno baseado em intenção de rede (custo adicional)
- Integração TrustSec: Aplicação de Security Group Tag baseada em hardware
Modelos de Implantação Cisco Catalyst:
- Autônomo: Gerenciamento individual do switch
- Empilhamento: Até 9 switches em pilha resiliente (StackWise-480)
- VSS/StackWise Virtual: Dois chassis atuando como um único switch lógico
- SD-Access Fabric: DNA Center gerencia rede de campus totalmente automatizada
Prós do Cisco Catalyst:
- Confiabilidade comprovada: Alta disponibilidade e estabilidade líderes do setor
- Roteamento avançado: Suporte completo a BGP, OSPF, EIGRP em switches de Camada 3
- Escala massiva: Modelos suportam 384-768 portas em um único switch lógico
- Ecossistema maduro: Décadas de conhecimento operacional e ferramentas
Contras do Cisco Catalyst:
- Custo mais alto: Preço premium (2-3x FortiSwitch para contagem similar de portas)
- Licenciamento complexo: Licenciamento DNA, recursos de pilha de rede e segurança separados
- Gerenciamento separado: Interface diferente do gerenciamento de segurança (a menos que DNA Center)
Comparação de Integração de Comutação:
| Fator | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Complexidade de gerenciamento | Interface única (FortiGate) | Interfaces separadas (ou DNA Center) |
| Tempo de configuração inicial | 15 minutos (descoberta automática) | 2-4 horas (configuração manual) |
| Consistência da política de segurança | Aplicada pelo FortiGate | Requer ISE para políticas dinâmicas |
| Custo total (switch 48 portas) | $2.000-$3.500 | $5.000-$12.000 |
| Melhor caso de uso | PMEs, filiais | Grandes campi corporativos |
Comparação de Preços e Licenciamento
Modelo de Preços FortiGate (2026)
Custos do Appliance de Hardware:
| Modelo | MSRP | Preço Médio de Mercado | Desempenho (NGFW) |
|---|---|---|---|
| FortiGate 60F | $1.200 | $800-$1.000 | 500 Mbps |
| FortiGate 100F | $3.500 | $2.500-$3.000 | 1,2 Gbps |
| FortiGate 200F | $7.000 | $5.000-$6.000 | 2,5 Gbps |
| FortiGate 400F | $13.000 | $9.000-$11.000 | 4 Gbps |
| FortiGate 600F | $25.000 | $18.000-$22.000 | 6 Gbps |
| FortiGate 1800F | $110.000 | $75.000-$90.000 | 35 Gbps |
Pacotes de Assinatura de Segurança FortiGuard (Anual):
- Pacote UTM: AV, Filtragem Web, IPS, Controle de Aplicações (~25% do custo do hardware/ano)
- Pacote Enterprise: UTM + Proteção Avançada contra Malware + Avaliação de Segurança (~35% do custo do hardware/ano)
- Pacote UTP: Enterprise + FortiSandbox Cloud (~40% do custo do hardware/ano)
- Pacote ATP: Enterprise + FortiSandbox + FortiClient EMS (~50% do custo do hardware/ano)
Exemplo de Custo Total FortiGate (3 Anos):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
Prós do Licenciamento FortiGate:
- Assinaturas agrupadas: SKU único inclui múltiplos serviços de segurança
- Custos previsíveis: Percentual consistente do custo do hardware
- Sem licenciamento por endpoint: FortiClient incluído no pacote ATP
- Avaliação generosa: Teste completo de 15 dias em todos os novos appliances
Modelo de Preços Cisco Firepower (2026)
Custos do Appliance de Hardware:
| Modelo | MSRP | Preço Médio de Mercado | Desempenho (NGFW) |
|---|---|---|---|
| FPR1140 | $7.500 | $4.500-$6.000 | 1,5 Gbps |
| FPR2140 | $15.000 | $9.000-$12.000 | 3 Gbps |
| FPR4145 | $45.000 | $28.000-$35.000 | 7 Gbps |
| FPR9300-SM-36 | $200.000 | $125.000-$160.000 | 25 Gbps |
Licenciamento de Assinatura Cisco Firepower (Por Appliance, Anual):
- Licença de Ameaças: IPS, filtragem de URL, Inteligência de Segurança (~$1.500-$8.000/ano dependendo do modelo)
- Licença de Malware: AMP para Redes, análise de arquivos (~$1.000-$6.000/ano)
- Licença de Filtragem de URL: Filtragem web baseada em categorias (~$500-$3.000/ano)
- Cisco Plus Secure (pacote): Todos os recursos de segurança + integração DNA (~40-50% do custo do hardware/ano)
Exemplo de Custo Total Cisco Firepower (3 Anos):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Contras da Licença Cisco Firepower:
- Complexidade à la carte: É necessário acompanhar vários tipos de licença separadamente
- Custo adicional do FMC: Plataforma de gerenciamento requer compra/assinatura separada
- Licenciamento Smart: Requer conectividade com internet ou satélite Smart Software Manager
- Custos de suporte mais altos: SmartNet normalmente 12-15% do custo do hardware anualmente
Comparação do Custo Total de Propriedade (TCO)
Cenário Real de TCO: Empresa de Médio Porte (500 funcionários)
Requisitos:
- Firewall com throughput de 5 Gbps (com todos os recursos de segurança)
- Gerenciamento centralizado para 3 locais
- Ciclo de implantação de 5 anos
- Alta disponibilidade (cluster ativo-passivo)
TCO da Solução Fortinet:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
TCO da Solução Cisco:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
Análise de TCO:
- A solução Cisco custa 103% mais que a Fortinet em 5 anos (diferença de $158.500)
- Prêmio Cisco está principalmente nos custos de hardware (50% mais alto) e suporte (100% mais alto)
- Ambas as soluções atendem aos requisitos técnicos (6 Gbps FortiGate vs 7 Gbps Firepower)
Quando o Custo Maior da Cisco é Justificado:
- Rede campus Cisco existente com ISE e TrustSec
- Necessidade de protocolos avançados de roteamento (tabela BGP completa, integração MPLS)
- Mandato corporativo para nível de suporte TAC Cisco
- Implantação complexa multi-inquilino ou para provedores de serviço
Recomendações de Casos de Uso
Pequenas Empresas (10-100 Funcionários)
Cenário: Escritório único, requisitos básicos de segurança, equipe de TI limitada, orçamento restrito
Solução Recomendada: Fortinet
Justificativa:
- Custo inicial menor: FortiGate 60F ou 100F oferece desempenho adequado por $1.000-$3.000
- Gerenciamento mais simples: Security Fabric com painel único reduz complexidade
- Tudo em um: Firewall, VPN, SD-WAN e controlador wireless em um único dispositivo
- Licenciamento previsível: Assinaturas agrupadas facilitam o orçamento
Configuração de Exemplo:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Empresa de Médio Porte (100-1.000 Funcionários)
Cenário: Múltiplos escritórios, requisitos de conformidade (PCI-DSS, HIPAA), equipe interna de TI, necessidade de recursos avançados
Solução Recomendada: Depende da Infraestrutura de Rede
Escolha Fortinet se:
- Não houver rede campus Cisco existente
- Filiais precisam de SD-WAN integrado
- Restrições orçamentárias (economia de 30-40% em relação à Cisco)
- Equipe de TI confortável com gerenciamento unificado de segurança
Escolha Cisco se:
- Rede campus Cisco existente com switches Catalyst
- ISE já implantado para controle de acesso à rede
- Requisitos avançados de segmentação (TrustSec/SGT)
- Mandato de conformidade para SLAs de suporte do fornecedor
Configuração de Exemplo (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Configuração de Exemplo (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Diferença de Custo: A solução Cisco custa 216% mais ($269.500 no primeiro ano, $103.000 anualmente)
Grande Empresa (1.000-10.000 Funcionários)
Cenário: Operações globais, infraestrutura de data center, conformidade complexa, equipe dedicada de segurança
Solução Recomendada: Cisco (com considerações)
Justificativa para Cisco:
- Comprovada em larga escala: Suporte TAC Cisco crítico para operações 24×7
- Integração avançada: SecureX, ISE, ACI, SD-WAN funcionam integrados
- Recursos para data center: Integração com Nexus, ACI, Tetration para segurança de cargas
- Suporte consultivo: Serviços Avançados Cisco para arquitetura e otimização
- Requisitos de auditoria: Muitos frameworks de conformidade esperam infraestrutura Cisco
Porém, Considere Abordagem Híbrida:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Provedor de Serviços / MSP
Cenário: Ambiente multi-inquilino, requisitos de automação, integração via API crítica
Solução Recomendada: Fortinet para a maioria dos MSPs, Cisco para casos especializados
Fortinet para MSPs:
- Domínios Administrativos (ADOMs): FortiManager suporta multi-inquilino real
- Licenciamento flexível: Licença por dispositivo permite pagar conforme cresce
- Maturidade de API: Excelente suporte Terraform/Ansible para automação
- Margens de lucro: Custo menor permite melhores margens em serviços gerenciados
Cisco para Provedores de Serviço:
- Viptela SD-WAN: Projetado para escala de provedores e multi-inquilino
- FMC multi-instância: FMC separado por cliente ou compartilhado com tenancy
- Reconhecimento de marca: Clientes corporativos frequentemente solicitam Cisco pelo nome
- Serviços profissionais: Programas de parceiros Cisco oferecem registro de negócios e margens
Considerações para Migração
Migrando de Cisco para Fortinet
Motivações Comuns para Migração:
- Redução de custos: Economia de 40-60% no TCO em 5 anos
- Gerenciamento simplificado: Security Fabric reduz overhead operacional
- Integração SD-WAN: Necessidade de SD-WAN integrado sem appliances separados
Desafios da Migração:
Tradução de Configuração:
- Não existe ferramenta automatizada para conversão Cisco → FortiOS
- Lógica de políticas deve ser recriada manualmente
- Configurações VPN precisam ser refeitas (especialmente IPsec site-a-site)
Treinamento da Equipe:
- Sintaxe CLI FortiOS difere significativamente do Cisco IOS
- Conceitos do Security Fabric exigem mudança significativa
- Orçar 2-3 semanas para treinamento da equipe administrativa
Pontos de Integração:
- Ferramentas de terceiros integradas com APIs Cisco precisam ser atualizadas
- Sistemas de monitoramento (Splunk, ELK) precisam de novos parsers de logs
- Ferramentas de gerenciamento de rede requerem reconfiguração
Melhores Práticas para Migração:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
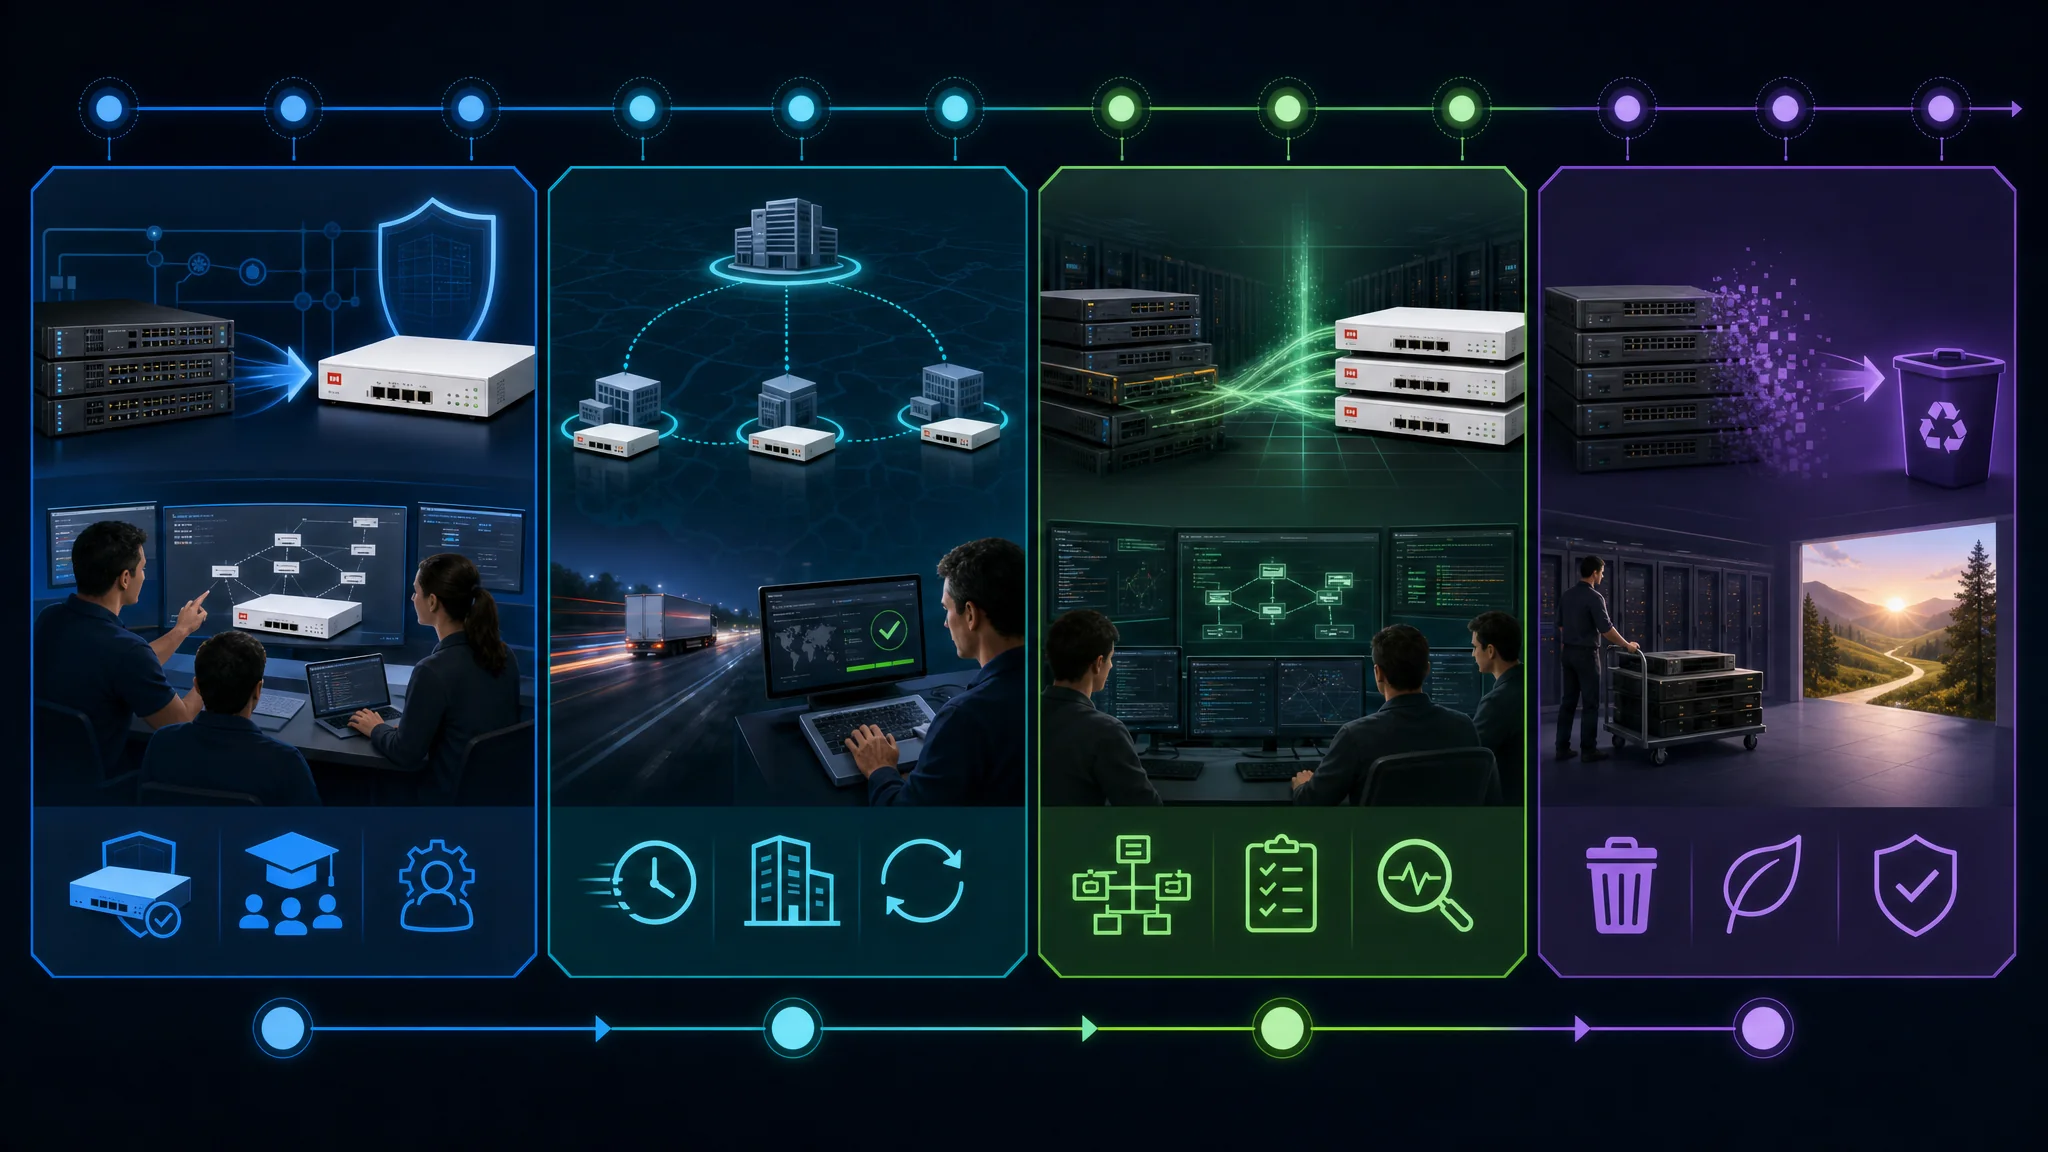
Migrando de Fortinet para Cisco
Motivações Comuns para Migração:
- Padronização corporativa: Mandato para infraestrutura Cisco
- Recursos avançados: Necessidade de integração ISE ou segmentação TrustSec
- Aquisição: Empresa adquirida por corporação maior padronizada em Cisco
Desafios da Migração:
Complexidade Aumentada:
- FMC adiciona camada de gerenciamento extra vs simplicidade do FortiManager
- Licenciamento Cisco mais complexo (múltiplos SKUs vs FortiGuard agrupado)
- Treinamento da equipe necessário para interface FMC e CLI Cisco
Impacto de Custo:
- Hardware 50-100% mais caro para desempenho comparável
- Licenciamento e suporte aproximadamente o dobro
- Serviços profissionais frequentemente necessários para implantações corporativas
Paridade de Recursos:
- Recursos do Security Fabric Fortinet não têm equivalentes diretos na Cisco
- Pode exigir produtos adicionais Cisco (ISE, Tetration) para igualar funcionalidades
Melhores Práticas para Migração:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Atualizações e Roteiro de Produtos 2026
Atualizações Fortinet (2026)
FortiOS 7.6 (Lançado no 1º trimestre de 2026):
- Aceleração de hardware HTTP/3 e QUIC: Suporte nativo para protocolos web modernos
- Detecção aprimorada de ameaças por IA/ML: Motor FortiGuard AI identifica ameaças zero-day
- SD-WAN melhorado: Modelos SLA para simplificar implantações multi-site
- Integração com Kubernetes: Segurança nativa para aplicações conteinerizadas
- Integração 5G: Failover WAN FortiExtender 5G com modems 5G embutidos
Security Fabric 3.0 (Lançado no 2º trimestre de 2026):
- Detecção e Resposta Estendida (XDR): Ameaças unificadas em rede, endpoint e nuvem
- Resposta automatizada a incidentes: Playbooks FortiSOAR executam automaticamente em ameaças
- Telemetria aprimorada: Pontuação de risco em tempo real para todos dispositivos e usuários
- Segurança nativa em nuvem: Políticas unificadas para workloads on-premises e na nuvem
Hardware FortiGate Futuro (2026-2027):
- Série FortiGate 7000: Nova plataforma principal (mais de 400 Gbps de throughput)
- Série FortiGate Rugged: Appliances industriais e focados em IoT
- Série FortiGate 5G: Conectividade 5G integrada para implantações móveis
Atualizações Cisco (2026)
Cisco Secure Firewall 7.4 (Lançado no 1º trimestre de 2026):
- Melhorias de desempenho Snort 3: Redução de 40% no uso de CPU comparado ao Snort 2
- Integração com nuvem aprimorada: Suporte nativo ao AWS Gateway Load Balancer
- Visibilidade TLS 1.3 melhorada: Análise aprimorada de tráfego criptografado
- Recomendações adaptativas de políticas: Otimizações sugeridas por IA
- Gerenciamento multi-nuvem: Políticas unificadas para implantações AWS, Azure, GCP
Atualizações da Plataforma SecureX (3º trimestre de 2026):
- Integrações de terceiros ampliadas: Mais de 400 integrações com fornecedores de segurança (antes 300)
- Automação aprimorada: Workflows de orquestração de segurança low-code
- Caça a ameaças: Ferramentas integradas com inteligência Talos
- Dashboards de conformidade: Dashboards pré-construídos para PCI-DSS, HIPAA, NIST
Hardware Cisco Firewall Futuro (2026-2027):
- Série Firepower 10000: Plataforma principal de próxima geração (mais de 500 Gbps de throughput)
- Serviços Embutidos Firepower: Módulos de segurança para roteadores ISR de próxima geração
- Melhorias Firepower Virtual: Melhor desempenho no Azure e AWS
Análise Competitiva: Quem Está Vencendo?
Tendências de Participação de Mercado (2024-2026):
- Fortinet: Participação crescente (24% → 28%), especialmente no mercado médio
- Cisco: Leve declínio (21% → 19% no mercado de firewalls), mas crescimento em SD-WAN
- Motivadores: Preços agressivos da Fortinet e integração SD-WAN conquistando implantações
Liderança Tecnológica:
- Desempenho: Fortinet mantém liderança em throughput por dólar com processadores SPU
- Inteligência de ameaças: Cisco Talos ainda é padrão ouro do setor
- Inovação: Fortinet lança grandes recursos mais rápido (ciclos de 6 meses vs 12 meses)
- Integração em nuvem: Cisco lidera em integrações nativas via API de nuvem
Satisfação do Cliente (Gartner Peer Insights, 2026):
- Fortinet: 4,5/5,0 estrelas (ênfase em valor e desempenho)
- Cisco: 4,2/5,0 estrelas (ênfase em suporte e ecossistema)
Estrutura de Decisão: Escolhendo Sua Solução
Árvore de Decisão
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
Quadro de Pontuação dos Critérios de Seleção
Avalie cada fator de 1 a 5 (1=não importante, 5=crítico), depois multiplique pela pontuação do fornecedor:
| Critério | Peso (1-5) | Pontuação Fortinet | Pontuação Cisco | Sua Prioridade |
|---|---|---|---|---|
| Custo inicial | _____ | 5 | 3 | _____ |
| TCO (5 anos) | _____ | 5 | 3 | _____ |
| Desempenho/preço | _____ | 5 | 3 | _____ |
| Desempenho bruto | _____ | 4 | 4 | _____ |
| Simplicidade de gestão | _____ | 5 | 3 | _____ |
| Ecossistema do fornecedor | _____ | 3 | 5 | _____ |
| Integração de terceiros | _____ | 3 | 5 | _____ |
| Roteamento avançado | _____ | 3 | 5 | _____ |
| Qualidade do suporte | _____ | 4 | 5 | _____ |
| Integração SD-WAN | _____ | 5 | 4 | _____ |
| Inteligência de ameaças | _____ | 4 | 5 | _____ |
| Maturidade da automação | _____ | 4 | 4 | _____ |
| Integração em nuvem | _____ | 4 | 5 | _____ |
Instruções para Pontuação:
- Preencha o peso da sua prioridade para cada critério (1-5)
- Multiplique peso × pontuação do fornecedor para cada linha
- Some os totais para Fortinet e Cisco
- A pontuação total mais alta indica melhor adequação às suas necessidades
Recomendações Finais por Cenário
Escolha Fortinet Quando:
- ✅ Restrições orçamentárias significativas (economia de 40-60%)
- ✅ Necessidade de SD-WAN integrado sem appliances separados
- ✅ Prioridade em gestão simplificada (equipe de TI pequena)
- ✅ Implantação principalmente em filiais
- ✅ Sem investimento prévio em rede Cisco campus
- ✅ Métrica chave é desempenho por dólar
- ✅ Infraestrutura como código é crítica (melhor suporte Terraform)
Escolha Cisco Quando:
- ✅ Rede campus Cisco existente com ISE implantado
- ✅ Necessidade de segmentação avançada (requisitos TrustSec/SGT)
- ✅ Mandato corporativo por suporte premium do fornecedor (Cisco TAC)
- ✅ Requisitos complexos de roteamento (tabelas BGP completas, MPLS)
- ✅ Implantação em data centers de grande escala (integração ACI)
- ✅ Conformidade exige certificações específicas do fornecedor
- ✅ Implantação nativa em nuvem (melhor integração API AWS/Azure)
- ✅ Arquitetura multi-inquilino para provedores de serviço
Considere Abordagem Híbrida Quando:
- ✅ Grande empresa com data center e filiais
- ✅ Necessidade de qualidade Cisco na matriz e economia nas filiais
- ✅ Migração gradual entre fornecedores
- ✅ Requisitos de segurança diferentes para sites distintos
Conclusão
Tanto Fortinet quanto Cisco oferecem soluções de segurança de rede de classe mundial, mas se destacam em cenários diferentes:
Fortinet FortiGate entrega valor excepcional, desempenho por dólar e gestão simplificada por meio da arquitetura Security Fabric. A abordagem integrada funciona perfeitamente para organizações que desejam gestão unificada de segurança sem complexidade. FortiGate é a escolha clara para PMEs, implantações em filiais e empresas com orçamento restrito que precisam de recursos modernos sem preços premium.
Cisco Secure Firewall (Firepower) oferece confiabilidade empresarial, integração abrangente de ecossistema e recursos avançados que grandes empresas exigem. O preço premium é justificado quando você precisa de integração ISE, microsegmentação TrustSec, suporte de classe mundial ou capacidades complexas de roteamento. A Cisco permanece o padrão para grandes empresas, data centers e organizações com investimentos existentes em infraestrutura Cisco.
O prêmio de TCO de 60-80% para soluções Cisco é significativo e frequentemente difícil de justificar, a menos que você precise especificamente das capacidades avançadas ou da integração do ecossistema da Cisco. No entanto, para organizações onde esses recursos são importantes, o investimento da Cisco traz dividendos por meio da eficiência operacional e das capacidades avançadas de segurança.
Nossas Recomendações para 2026:
- Pequenas Empresas (10-100 usuários): Fortinet FortiGate 60F-100F (valor imbatível)
- Médio Mercado (100-1.000 usuários): Fortinet (a menos que a infraestrutura Cisco existente exija Cisco)
- Empresas (1.000-10.000 usuários): Cisco para sede/centro de dados, considere Fortinet para filiais
- Grandes Empresas (mais de 10.000 usuários): Cisco (comprovada em larga escala, ecossistema abrangente)
- Provedores de Serviços/MSPs: Fortinet (melhor multi-tenancy e margens)
pontos principais: Não escolha apenas pela marca. Mapeie seus requisitos técnicos, restrições orçamentárias e infraestrutura existente para o quadro de decisão acima. Muitas organizações implantam com sucesso arquiteturas híbridas, usando Cisco onde suas forças são mais importantes e Fortinet onde a eficiência de custo é primordial.
Referências
- Site Oficial da Fortinet
- Site Oficial de Segurança da Cisco
- Quadrante Mágico da Gartner para Firewalls de Rede 2026
- Notas de Versão do FortiOS 7.6
- Documentação do Cisco Secure Firewall 7.4
- Relatório Comparativo NSS Labs NGFW 2026
- Guia de Arquitetura do Fortinet Security Fabric
- Visão Geral da Plataforma Cisco SecureX
- Análise de TCO Fortinet vs Cisco - Forrester Research 2026
- IDC MarketScape: Appliances de Segurança de Rede Mundial 2026
Related Posts
This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense
Comparação abrangente de 2026 das soluções de firewall pfSense, Firewalla e OPNsense para segurança de redes domésticas e empresariais. Encontre a melhor opção para suas necessidades.
- Ubiquiti Unifi vs TP-Link Omada: Qual sistema de rede é ideal para você?
Compare os sistemas de rede Ubiquiti Unifi e TP-Link Omada para escolher o ideal para suas necessidades.