Segmentação de rede: como melhorar a segurança da sua organização

Table of Contents
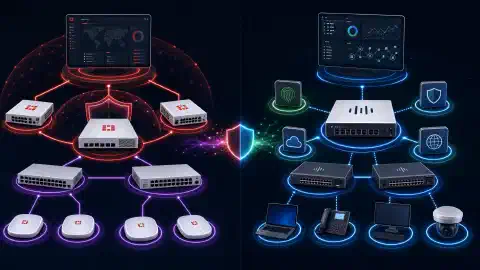
A segmentação de rede divide uma rede de computadores em sub-redes menores, ou segmentos, para melhorar a segurança e reduzir o impacto de uma violação. Ao segmentar a rede, você limita o alcance de um ataque e minimiza os danos causados por uma invasão.
Benefícios da segmentação de rede
A segmentação de rede oferece vários benefícios às organizações:
- Mais segurança: A segmentação limita o alcance de uma violação e reduz o impacto do ataque. Também facilita a aplicação de controles de acesso e a detecção e resposta a incidentes de segurança.
- Menos riscos: Ao limitar o acesso a informações e sistemas sensíveis, a segmentação reduz o risco de violações de dados e outros ataques cibernéticos. Isso é especialmente importante para organizações que lidam com informações sensíveis ou estão sujeitas a requisitos de conformidade.
- Melhor desempenho da rede: A segmentação pode reduzir o congestionamento e melhorar a velocidade da rede. Dividir a rede em segmentos menores permite isolar o tráfego e reduzir a carga sobre a infraestrutura.
- Gerenciamento mais simples: Redes menores e mais controláveis são mais fáceis de monitorar e administrar, o que reduz a carga de trabalho dos administradores e pode melhorar a disponibilidade e a confiabilidade.
Como implementar a segmentação de rede
Implementar a segmentação exige planejamento e execução cuidadosos. Siga estas etapas:
1. Defina os objetivos
Primeiro, defina os objetivos da segmentação. Identifique os dados, aplicativos e sistemas que precisam de mais proteção, além dos riscos e ameaças que a organização enfrenta. Considere também requisitos de conformidade, como HIPAA ou PCI DSS.
2. Crie um diagrama da rede
Em seguida, crie um diagrama da rede que mostre a arquitetura atual, incluindo dispositivos, servidores e outros endpoints. Use o diagrama para encontrar vulnerabilidades e áreas que precisam de segmentação. Inclua VLANs, VRFs e outras tecnologias de segmentação já implantadas.
3. Identifique os segmentos
Com base nos objetivos e no diagrama, identifique os segmentos que devem ser criados. Agrupe dispositivos por função, localização ou nível de sensibilidade. Por exemplo, você pode separar o departamento financeiro ou os dispositivos de um local físico específico.
4. Implemente controles de segurança
Depois de identificar os segmentos, implemente controles de segurança para protegê-los. Use firewalls, controles de acesso e outras medidas para limitar o acesso entre segmentos. Configure PortSecurity ou tecnologias semelhantes para permitir que dispositivos se conectem somente aos segmentos apropriados.
5. Teste e monitore a rede
Por fim, teste e monitore a rede para confirmar que a segmentação funciona como esperado. Testes e monitoramento regulares ajudam a encontrar vulnerabilidades e ajustar os controles de segurança. Configure regras de firewall e outras políticas para aplicar a estratégia de segmentação.
Boas práticas de segmentação de rede
Siga estas boas práticas ao segmentar a rede:
Aplique o princípio do menor privilégio: Limite o acesso a cada segmento às pessoas que precisam dele para trabalhar. Use VLANs, VRFs ou outras tecnologias para aplicar esse princípio.
Implemente controles de acesso fortes: Use autenticação e controles de acesso fortes para proteger dados e sistemas sensíveis. Isso pode incluir autenticação multifator, senhas fortes e outras medidas para permitir o acesso apenas a usuários autorizados.
Implante firewalls: Use firewalls para limitar o tráfego entre segmentos e proteger a rede contra ataques cibernéticos. Firewalls de hardware e software ajudam a proteger contra ameaças internas e externas.
Teste e monitore a rede regularmente: Testes e monitoramento regulares ajudam a encontrar vulnerabilidades e ajustar os controles. Use testes de penetração, varreduras de vulnerabilidades e outras ferramentas de segurança para identificar lacunas.
Inclua a segmentação em uma estratégia de segurança em camadas: A segmentação é uma parte de uma estratégia abrangente que também pode incluir antivírus, sistemas de detecção de intrusão e treinamento de funcionários. Várias camadas ajudam a proteger a rede e reduzem o risco de uma violação.
Essas práticas ajudam você a implementar a segmentação de rede e proteger a organização contra ameaças cibernéticas.
Conclusão
A segmentação de rede é uma parte importante da estratégia de segurança de uma organização. Dividir a rede em sub-redes menores limita o alcance de uma violação e reduz o risco de ataques cibernéticos. Siga as boas práticas deste guia e integre a segmentação a uma estratégia de segurança em camadas para proteger melhor os sistemas e dados sensíveis da organização.
Referências
- Cisco. (s.d.). O que é segmentação de rede?
- NIST. (2022). Guia para um panorama seguro de redes empresariais
- Palo Alto Networks. (s.d.). O que é segmentação de rede?
Esses recursos apresentam informações e boas práticas adicionais para ajudar você a melhorar a segurança da rede da sua organização.
Related Posts