Proteja-se contra ataques de engenharia social

Table of Contents
Como se proteger da engenharia social?
A engenharia social é uma técnica enganosa usada por criminosos cibernéticos para manipular pessoas e obter informações sensíveis ou induzi-las a ações que comprometem sua segurança. Ela explora a psicologia e as emoções humanas para conseguir acesso não autorizado a dados pessoais, recursos financeiros ou sistemas de computador. Esses ataques evoluem e ficam mais sofisticados. Por isso, conheça os riscos e adote medidas preventivas. Este artigo apresenta estratégias eficazes e boas práticas de proteção.
Seguir essas estratégias e permanecer atento reduz bastante o risco de se tornar vítima. Conscientização e cautela são essenciais para proteger você e seus dados sensíveis.
Para saber mais, consulte as orientações do National Cyber Security Centre sobre engenharia social e as informações do FBI sobre golpes e fraudes comuns .
Previna ataques comuns de engenharia social
Na era digital, os ataques de engenharia social se tornaram mais sofisticados e frequentes. Os atacantes exploram a psicologia humana para levar pessoas a revelar informações sensíveis. E-mail e mensagens de texto são dois canais comuns. O phishing é uma das principais ameaças.
Ataques de phishing tentam obter acesso não autorizado a dados pessoais, dinheiro ou sistemas por meio de engano. Muitas vezes, enviam e-mails ou mensagens falsos que parecem legítimos e pressionam o destinatário a agir rapidamente, como abrir um link malicioso ou fornecer dados sensíveis.
Verifique a autenticidade de qualquer e-mail ou mensagem que peça informações sensíveis ou exija ação urgente. Siga estes passos:
Verifique a origem: confirme a identidade do remetente antes de responder. Procure comportamentos suspeitos e pedidos incomuns.
Inspecione links e anexos: confira-os antes de interagir. Passe o cursor sobre os links para ver o URL real e confirmar que levam a sites legítimos.
Questione a urgência: desconfie de mensagens que exigem resposta ou ação imediata. Avalie a situação e verifique o pedido antes de agir.
Manter-se atento e adotar essas medidas reduz o risco de phishing e de outros ataques comuns. A proteção exige conscientização, cautela e comportamento proativo.
Entenda a engenharia social
Antes de aplicar medidas de proteção, conheça as diferentes formas de engenharia social:
Phishing: criminosos se passam por organizações ou pessoas confiáveis para obter credenciais de acesso, dados de cartão de crédito ou outras informações sensíveis.
Pretexto: o atacante inventa uma situação para manipular a vítima e obter informações confidenciais ou fazê-la executar uma ação específica.
Isca: uma oferta atraente, como um download grátis ou desconto, leva a vítima a revelar informações ou instalar software malicioso.
Quid pro quo: o atacante oferece um benefício ou serviço em troca de dados pessoais ou acesso ao sistema, muitas vezes fingindo ser alguém do suporte técnico.
Acesso por acompanhamento: o invasor entra sem autorização em uma área restrita seguindo alguém autorizado ou fingindo ser funcionário.
Entender essas formas ajuda a reconhecê-las e combatê-las. Conhecer as táticas permite agir com cautela e evitar ser vítima.
Para saber mais, consulte recursos como o artigo da SimeonOnSecurity Como identificar phishing .
Conhecimento e conscientização são essenciais. Mantenha-se informado e tenha cuidado com pessoas ou solicitações desconhecidas ou suspeitas.
Mantenha-se informado e aprenda
O primeiro passo é acompanhar técnicas e tendências recentes. Conhecer as táticas dos criminosos cibernéticos ajuda a identificar ameaças e tomar as medidas adequadas. Amplie seu conhecimento assim:
Acompanhe notícias de segurança: leia fontes, blogs e artigos confiáveis sobre cibersegurança. Sites como simeononsecurity.com trazem informações sobre ameaças atuais e contramedidas.
Assine alertas de ameaças: receba avisos de organizações e agências de cibersegurança confiáveis. Eles informam sobre novas táticas e ameaças emergentes.
Participe de treinamentos de conscientização: frequente seminários, webinars ou oficinas sobre cibersegurança e defesa contra engenharia social. Essas sessões oferecem dicas práticas e situações reais para ajudar a reconhecer e responder a ataques.
Manter-se informado permite agir preventivamente. Ler fontes confiáveis, como simeononsecurity.com , ajuda a acompanhar ameaças, vulnerabilidades e defesas recentes. Alertas de organizações confiáveis trazem informações oportunas. Treinamentos ensinam habilidades para reconhecer e reduzir os efeitos dos ataques.
Na defesa contra engenharia social, conhecimento é poder. Aprender as táticas e acompanhar tendências de cibersegurança reduz o risco de ser enganado.
Para mais recursos, leia O papel da busca por ameaças na cibersegurança proativa e veja outras fontes nas recomendações do simeononsecurity.com .
Reforce senhas e autenticação
Usar senhas fortes e boas práticas de autenticação é uma medida fundamental. Senhas fracas são fáceis de quebrar e dão aos atacantes acesso às contas. Siga estas orientações:
Use senhas complexas e exclusivas: crie senhas longas com letras maiúsculas e minúsculas, números e caracteres especiais. Evite frases comuns e dados pessoais fáceis de adivinhar.
Ative a autenticação multifator (MFA): use MFA sempre que possível. Uma impressão digital ou um código único enviado ao celular adiciona outra camada de proteção.
Não reutilize senhas: a invasão de uma conta não deve dar acesso às demais.
Atualize as senhas regularmente: troque-as periodicamente, sobretudo nas contas de e-mail, banco e redes sociais. Considere um gerenciador de senhas para armazená-las com segurança.
Essas práticas reduzem o risco de engenharia social. Senhas complexas e exclusivas são mais difíceis de adivinhar ou quebrar. A MFA adiciona uma barreira ao atacante. Evitar a reutilização impede que uma conta comprometida exponha as demais. Atualizações periódicas reduzem o risco causado por credenciais roubadas ou expostas.
Leia as orientações detalhadas sobre senhas fortes em Como criar senhas fortes para obter orientações detalhadas. Para conhecer os fatores de MFA, veja Quais são os diferentes tipos de fatores de MFA? . Senhas fortes e autenticação segura protegem sua identidade digital.
Tenha cuidado com e-mails e ligações suspeitos
E-mails e ligações são canais comuns de engenharia social. Tenha cautela ao usá-los. Estas dicas ajudam a identificar e evitar ataques:
Verifique o remetente: antes de abrir links ou anexos, confirme a autenticidade do remetente. Observe o endereço em busca de falsificação ou phishing.
Tenha cuidado com anexos e links: não baixe anexos nem abra links suspeitos, sobretudo de fontes desconhecidas ou não confiáveis. Passe o cursor sobre os links para ver o URL real antes de clicar.
Questione a urgência e pedidos de dados pessoais: desconfie de e-mails ou ligações que exijam ação imediata ou informações pessoais. Organizações legítimas raramente pedem dados sensíveis por e-mail ou telefone.
Não compartilhe informações pessoais: nunca envie senhas, números de seguridade social ou dados bancários por e-mail ou telefone sem verificar a legitimidade do pedido.
Esses ataques usam mensagens e ligações enganosas para obter informações ou induzir ações maliciosas. Verificar o remetente ajuda a evitar phishing com endereços falsos. Ter cuidado com anexos e links reduz o risco de malware e sites fraudulentos. Urgência e pedidos de dados podem indicar um golpe. Organizações legítimas preferem canais seguros e raramente pedem informações sensíveis por e-mail ou telefone. Confirme o pedido por um meio confiável.
Para saber mais, leia Como identificar phishing . Essas práticas ajudam a evitar ataques por e-mail e telefone.
Atualize e proteja seus dispositivos
Manter computadores, smartphones e tablets atualizados e protegidos é essencial. Atacantes exploram software desatualizado e sistemas operacionais antigos. Siga estas recomendações:
Instale atualizações de segurança: ative as atualizações automáticas para receber os patches e correções mais recentes. Atualize o sistema operacional, os navegadores e os aplicativos com regularidade.
Use antivírus e antimalware confiáveis: instale ferramentas de boa reputação que detectem e removam software malicioso usado em ataques.
Ative o firewall: habilite o firewall integrado ou use um firewall confiável de terceiros para acrescentar proteção contra acesso não autorizado.
Tenha cuidado com Wi-Fi público: evite consultar dados sensíveis ou realizar transações financeiras em redes inseguras. Considere uma rede privada virtual (VPN) para criptografar a conexão e proteger os dados.
Atualizações regulares corrigem vulnerabilidades conhecidas. Atualizações automáticas facilitam a manutenção do sistema operacional, navegador e aplicativos. Antivírus e antimalware confiáveis oferecem proteção em tempo real contra diversos tipos de software malicioso, inclusive os usados em engenharia social.
Um firewall integrado ou confiável de terceiros acrescenta proteção contra acesso não autorizado e tentativas de invasão. Firewalls monitoram o tráfego de rede e ajudam a detectar e bloquear conexões suspeitas. Redes Wi-Fi públicas podem permitir interceptação de dados. Evite consultar informações sensíveis ou pagar em redes inseguras. Uma VPN criptografa a conexão e protege seus dados.
Saiba mais em Como aplicar patches em sistemas com vulnerabilidades e nas recomendações de antivírus . Essas práticas melhoram a segurança dos dispositivos.
Denuncie incidentes e compartilhe informações
Se sofrer um ataque ou suspeitar de fraude, denuncie o incidente e compartilhe informações com as autoridades competentes. Isso ajuda a prevenir ataques futuros e proteger outras pessoas:
Contate as autoridades locais: informe o incidente às forças de segurança locais. Forneça detalhes relevantes, como e-mails, números de telefone ou atividades suspeitas. Elas podem investigar e tomar medidas legais se necessário.
Avise seu empregador ou departamento de TI: se ocorrer no trabalho, informe-os imediatamente. Eles podem reduzir o impacto e prevenir novos ataques com investigações internas, reforço da segurança ou avisos aos funcionários.
Compartilhe informações: se encontrar uma nova técnica ou receber um e-mail suspeito, informe colegas ou a comunidade de cibersegurança. Também é possível denunciar às organizações que acompanham ameaças, como Anti-Phishing Working Group (APWG) ou Internet Crime Complaint Center (IC3). O compartilhamento ajuda a desenvolver novas contramedidas.
Ao denunciar às autoridades locais, você contribui para combater o crime cibernético e proteger pessoas e empresas. As forças de segurança usam denúncias para identificar tendências, localizar responsáveis e tomar medidas legais. Avisar o empregador ou a TI ajuda a corrigir vulnerabilidades e proteger os dados da organização.
Compartilhar informações dentro da organização e da comunidade de cibersegurança promove colaboração e troca de conhecimento. Isso ajuda outros a conhecer novas técnicas, identificar ameaças e adotar medidas preventivas. Ao denunciar e compartilhar incidentes, você contribui para a defesa coletiva.
Para saber mais, consulte sites das autoridades locais, o Anti-Phishing Working Group (APWG) ou o Internet Crime Complaint Center (IC3) . Essas ações ajudam a criar um ambiente digital mais seguro.
Conclusão
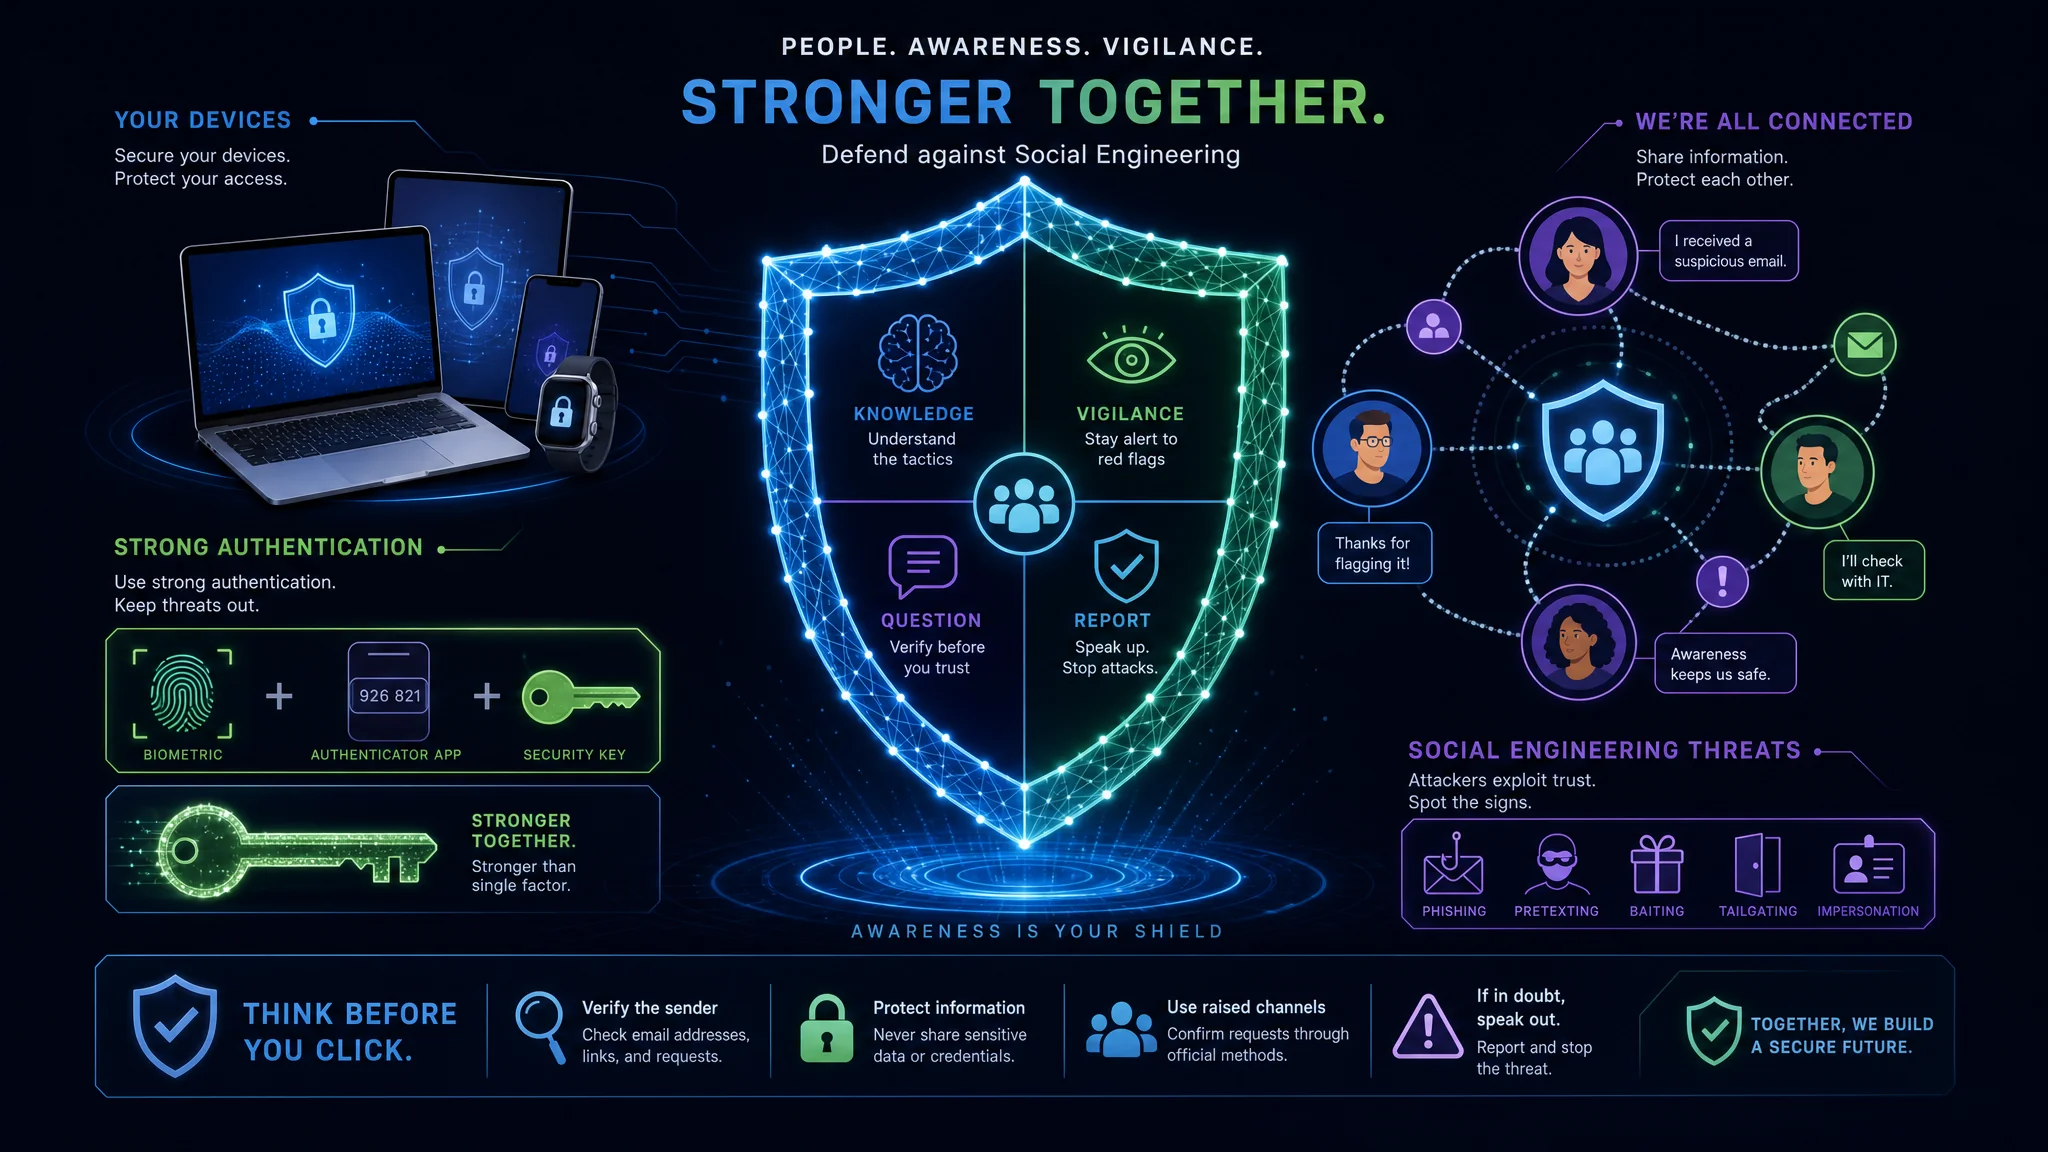
Proteger-se da engenharia social exige conhecimento, vigilância e medidas proativas. Entender as diferentes formas e aplicar as estratégias deste artigo ajuda a reduzir o risco de se tornar vítima.
Mantenha-se informado, atualize e proteja seus dispositivos, reforce senhas e autenticação, tenha cautela com e-mails e ligações e denuncie incidentes às autoridades competentes. Essas ações reforçam suas defesas e melhoram sua postura de cibersegurança.
Os ataques mudam constantemente. Acompanhe novas técnicas, leia fontes confiáveis e participe de treinamentos para reconhecer ameaças potenciais e agir corretamente.
Senhas fortes e autenticação multifator acrescentam proteção às contas. Use senhas únicas e complexas, não as reutilize e altere-as com regularidade.
Tenha cuidado com e-mails e ligações. Verifique o remetente, evite anexos e links suspeitos e questione pedidos urgentes de informações pessoais. Não compartilhe dados sensíveis sem validar o pedido.
Atualize e proteja seus dispositivos com patches de segurança, antivírus e antimalware confiáveis, firewall e cuidados ao usar Wi-Fi público. Essas medidas ajudam contra vulnerabilidades conhecidas e sua exploração.
Quando houver um incidente, denuncie e compartilhe informações com autoridades locais, seu empregador ou a comunidade de cibersegurança. Isso previne ataques e fortalece a defesa coletiva.
Essas estratégias reforçam suas defesas e reduzem o risco de se tornar vítima. Cibersegurança é um processo contínuo. Mantenha-se atento para proteger seus dados pessoais e ativos digitais.
Essas medidas também contribuem para um ambiente on-line mais seguro para pessoas e empresas. Com conscientização e boas práticas, podemos combater a engenharia social em conjunto.
Referências
- simeononsecurity.com
- Federal Trade Commission - Roubo de identidade
- National Institute of Standards and Technology - Diretrizes para senhas
- Federal Communications Commission - Dicas de cibersegurança
Related Posts