
Planejamento de resposta a incidentes: guia passo a passo

Table of Contents
Planejamento de resposta a incidentes: guia passo a passo para empresas
O planejamento de resposta a incidentes ajuda as empresas a lidar com incidentes de segurança e limitar seus efeitos. Um plano bem definido reduz danos, interrupções e riscos aos dados confidenciais. Este guia apresenta os principais elementos do planejamento, a formação de uma equipe, a elaboração e os testes do plano e a escolha das ferramentas e tecnologias adequadas.
Principais pontos
- O planejamento ajuda as empresas a lidar com incidentes de segurança de forma organizada.
- A equipe de resposta precisa das habilidades certas e de responsabilidades claras.
- Um plano abrangente identifica ameaças, define procedimentos e documenta as etapas.
- Testes e revisões regulares mantêm o plano eficaz.
- As ferramentas certas melhoram a detecção e a resposta a incidentes.
Entendendo o planejamento de resposta a incidentes
O que é planejamento de resposta a incidentes?
O planejamento de resposta a incidentes é uma parte essencial da estratégia de cibersegurança de uma empresa. Ele prepara uma abordagem completa para responder a incidentes de segurança e reduzir suas consequências. O objetivo é limitar danos, restabelecer as operações normais e evitar que os incidentes se repitam.
Elementos principais do planejamento de resposta:
- Preparação: identificar ameaças e vulnerabilidades potenciais, avaliar riscos e estabelecer procedimentos de resposta.
- Detecção e análise: monitorar sistemas, analisar registros e investigar possíveis indicadores de comprometimento.
- Contenção e erradicação: limitar o impacto e remover a causa raiz, por exemplo, isolando sistemas afetados, eliminando malware e corrigindo vulnerabilidades.
- Recuperação e restauração: recuperar sistemas afetados e dados de backups, reforçar a segurança e revisar o incidente.
- Lições aprendidas e melhoria: analisar dados dos incidentes, encontrar oportunidades de melhoria e atualizar o plano.
Por que o planejamento é importante para as empresas?
As ameaças cibernéticas estão mais sofisticadas e frequentes. Por isso, as empresas precisam se preparar para possíveis incidentes de segurança. Um plano permite responder a violações com rapidez e eficiência, reduzindo perdas financeiras, danos à reputação e consequências legais.
Alguns motivos importantes para criar um plano:
- Resposta oportuna: reduz o tempo necessário para detectar, conter e corrigir uma violação.
- Menos danos: medidas preparadas limitam o comprometimento adicional de dados e sistemas confidenciais.
- Continuidade dos negócios: operações essenciais podem continuar durante e após um incidente.
- Requisitos de conformidade: um plano robusto ajuda a cumprir obrigações regulatórias do setor.
O planejamento é uma iniciativa proativa que ajuda a empresa a responder e se recuperar de incidentes. Um plano abrangente protege os ativos, mantém a confiança dos clientes e reduz os impactos financeiros e reputacionais das ameaças cibernéticas.
Componentes principais de um plano eficaz
Um plano eficaz contém elementos que organizam a resposta, limitam danos e ajudam a retomar as operações normais o mais rápido possível.
1. Classificação de incidentes: classifique incidentes por gravidade para definir prioridades, alocar recursos e determinar as medidas de escalonamento.
2. Funções e responsabilidades: defina claramente as responsabilidades de cada membro para que todos conheçam suas tarefas e colaborem durante um incidente.
3. Comunicação e relatórios: estabeleça canais claros dentro da equipe e com as partes interessadas. A troca precisa e oportuna de informações facilita a coordenação e a tomada de decisões.
4. Detecção e análise: use ferramentas de segurança, sistemas de monitoramento e inteligência de ameaças para identificar e analisar possíveis violações e anomalias rapidamente.
5. Contenção e erradicação: isole os sistemas afetados, remova códigos maliciosos e restaure a integridade dos ativos comprometidos.
6. Coleta e preservação de evidências: siga procedimentos estabelecidos para manter a integridade das evidências durante a investigação e em eventuais processos legais.
7. Recuperação e lições aprendidas: recupere sistemas e serviços afetados, analise a resposta e atualize o plano para incidentes futuros.
Criando uma equipe de resposta a incidentes
Funções e responsabilidades da equipe
A equipe coordena as ações de resposta e garante um plano de ação minucioso para problemas de segurança. Cada integrante deve entender suas responsabilidades. As principais tarefas incluem:
- Identificar e avaliar incidentes: determinar rapidamente a gravidade, os efeitos e os riscos associados.
- Conter e erradicar: isolar sistemas, remover malware ou bloquear acessos não autorizados.
- Realizar investigação forense: identificar a causa raiz analisando registros e configurações e coletando evidências.
- Comunicar e relatar: informar as partes interessadas sobre o incidente, seus efeitos e o progresso da resposta.
- Documentar e aprender: registrar ações e conclusões para melhorar respostas futuras e a segurança geral.
Selecionando integrantes com as habilidades certas
Primeiro, identifique as funções e responsabilidades necessárias. Assim, você formará uma equipe com habilidades complementares, capaz de lidar com diferentes tipos de incidentes.
Estabelecendo canais de comunicação na equipe
A comunicação eficaz mantém todos informados e ajuda a equipe a colaborar. Os integrantes designados da equipe de resposta precisam de canais seguros e acessíveis para compartilhar informações rapidamente e tomar decisões em tempo hábil. Eles podem incluir e-mail, mensagens instantâneas e plataformas de comunicação dedicadas. Garanta que sejam seguros e acessíveis a todos.
Desenvolvendo um plano de resposta a incidentes
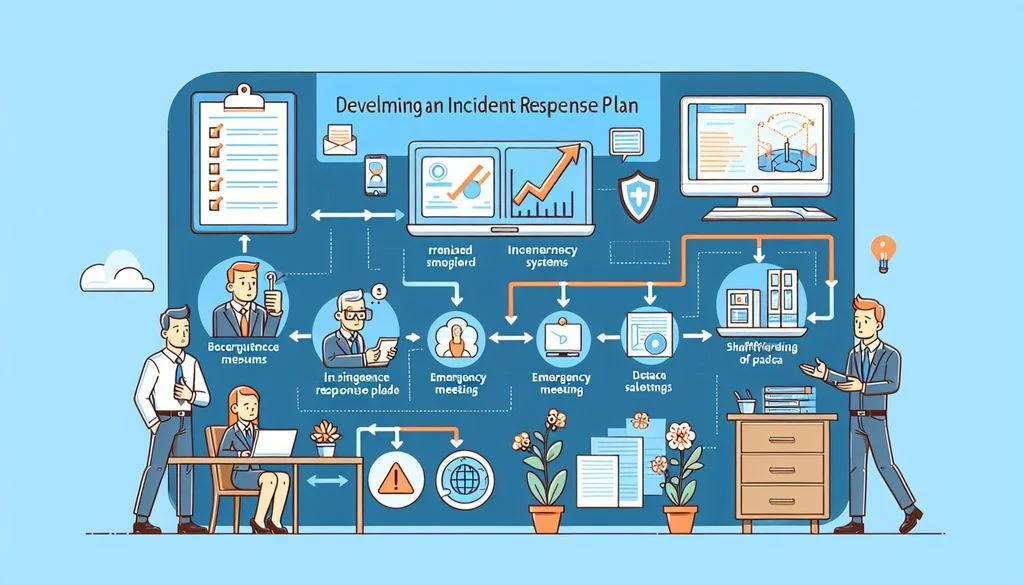
Identificando ameaças e vulnerabilidades potenciais
Identificar ameaças e vulnerabilidades é uma etapa fundamental do plano. Conhecer os riscos específicos da empresa ajuda os especialistas a definir estratégias adequadas. Ameaças são eventos ou ações potenciais capazes de causar danos aos sistemas de informação. Vulnerabilidades são falhas que um invasor pode explorar.
Os especialistas usam diferentes métodos para encontrá-las:
- Avaliações de risco: identificar e avaliar riscos potenciais aos sistemas de informação.
- Testes de penetração: simular ataques reais para encontrar vulnerabilidades.
- Auditorias de segurança: revisar controles e práticas para localizar lacunas.
Classifique as ameaças e vulnerabilidades por gravidade e probabilidade. Isso ajuda a priorizar ações, distribuir recursos e incluir os riscos mais críticos nos procedimentos. A identificação deve ser contínua: as empresas precisam reavaliar os riscos e atualizar os planos à medida que a tecnologia e as ameaças evoluem.
Definindo níveis de gravidade e procedimentos de resposta
Defina níveis de gravidade para priorizar o trabalho e alocar recursos. Especifique as ações adequadas para cada nível. Os procedimentos descrevem as etapas a seguir e mantêm uma abordagem consistente, reduzindo erros e omissões. A equipe precisa saber como conter e erradicar incidentes de computador .
Documentando os processos passo a passo
Registre as ações específicas para cada cenário. Essa documentação serve como referência e ajuda a equipe a responder com rapidez e precisão. Instruções comuns mantêm a consistência e garantem que todos sigam as mesmas etapas. A documentação apoia uma resposta coordenada e eficiente .
Testando e aprimorando o plano de resposta a incidentes
Realizando exercícios de mesa para simular incidentes
Realize exercícios de mesa que simulem diferentes incidentes cibernéticos. Eles testam o plano, revelam lacunas e avaliam a preparação. Em um ambiente controlado, a equipe pratica os procedimentos e treina para detectar e analisar incidentes cibernéticos .
Analisando incidentes passados e aprendendo com eles
Examine violações e ataques anteriores para identificar vulnerabilidades, tendências e vetores de ataque comuns. Essa análise ajuda a criar estratégias de resposta mais eficazes , entender os efeitos dos incidentes e definir prioridades.
Melhorando e atualizando o plano continuamente
Avalie e refine o plano com frequência, considerando as lições aprendidas e as mudanças no cenário de ameaças. Isso mantém sua eficácia e a capacidade da empresa de responder às novas ameaças.
Para apoiar a melhoria contínua:
- Revisões e avaliações regulares: procure lacunas e oportunidades de melhoria em revisões periódicas, auditorias internas ou avaliações externas.
- Análises após incidentes: identifique a causa raiz, avalie a resposta e encontre oportunidades de melhoria após cada incidente. Documente os resultados e incorpore-os ao plano.
- Treinamento e conscientização: ofereça treinamento contínuo, exercícios simulados e atualizações sobre ameaças emergentes para manter as habilidades da equipe.
- Interação com profissionais do setor: participe de fóruns, conferências e iniciativas de compartilhamento para acompanhar práticas atuais e comparar capacidades.
- Atualizações e testes regulares: atualize o plano quando as ameaças, a infraestrutura ou os sistemas mudarem. Teste-o com exercícios de mesa ou incidentes simulados.
Essas práticas mantêm um plano sólido e eficaz diante de ameaças em constante evolução.
Implementando ferramentas e tecnologias de resposta a incidentes
Escolhendo as ferramentas de resposta adequadas
Avalie a eficácia, a facilidade de uso e os recursos de integração. As ferramentas devem detectar e tratar incidentes de forma eficiente, ser fáceis de usar e compatíveis com os sistemas atuais. A integração com outras soluções, como plataformas SIEM (Security Information and Event Management), pode aprimorar os recursos de resposta.
Crie uma matriz para comparar recursos, funcionalidades e custos. Avalie também a escalabilidade e a flexibilidade. As ferramentas precisam acompanhar o crescimento da empresa e as mudanças nas ameaças, atendendo a incidentes menores e a grandes ataques cibernéticos.
A escolha das ferramentas é uma decisão importante. Considere eficácia, facilidade de uso, integração, escalabilidade e flexibilidade.
Implementando sistemas automatizados de detecção e resposta
A automação melhora a capacidade de resposta da empresa. Tecnologias avançadas ajudam a detectar incidentes em tempo real e limitar seus efeitos. Sistemas automatizados identificam e analisam ameaças rapidamente, iniciam ações direcionadas, simplificam a gestão e encaminham os incidentes às equipes e partes interessadas apropriadas.
Integrando a resposta a outras soluções de segurança
Integrar a resposta a incidentes a outras soluções fortalece a estratégia geral e ajuda a reduzir ameaças e vulnerabilidades.
Benefícios da integração:
- Melhora a detecção e a resposta a incidentes.
- Reforça a coordenação entre as equipes de segurança.
- Simplifica a gestão de incidentes.
- Aumenta a visibilidade e o controle dos incidentes.
Boas práticas de integração:
- Estabeleça canais de comunicação claros entre as equipes de resposta e de segurança para facilitar o compartilhamento de informações e a coordenação.
- Integre ferramentas de resposta às soluções existentes, como sistemas SIEM, para centralizar o monitoramento e a análise de eventos.
- Implemente sistemas automatizados de detecção e resposta para permitir respostas em tempo real e reduzir a intervenção manual.
- Atualize e alinhe os processos de resposta regularmente com as outras soluções de segurança para manter a consistência.
Dica: realize exercícios conjuntos regularmente com as equipes de segurança para testar a integração e encontrar pontos de melhoria.
A integração ajuda a detectar incidentes, responder a eles e se recuperar. A combinação das soluções protege os ativos críticos e fortalece a segurança.
Ferramentas e tecnologias de resposta ajudam empresas a detectar ataques cibernéticos, responder a eles e recuperar serviços. A SimeonOnSecurity oferece informações e recursos sobre privacidade, segurança e tecnologia . O site atende profissionais de segurança e pessoas que desejam aprender mais sobre cibersegurança.
Conclusão
O planejamento de resposta a incidentes é importante para a segurança e a resiliência das empresas. Organizações preparadas lidam melhor com incidentes e limitam seus efeitos. Uma equipe, um plano abrangente, ferramentas adequadas, exercícios regulares e melhoria contínua permitem uma resposta eficaz. Inclua o planejamento na estratégia geral de cibersegurança para recuperar as operações e reduzir danos aos ativos, à reputação e à confiança dos clientes.
Perguntas frequentes
O que é planejamento de resposta a incidentes?
É a preparação de uma abordagem estruturada para lidar com incidentes e violações de segurança. O plano define as etapas, funções e procedimentos necessários para detectar, conter, erradicar e recuperar-se dos incidentes.
Por que o planejamento é importante para as empresas?
Ele ajuda a limitar os efeitos dos incidentes, reduzir interrupções e proteger dados confidenciais. A empresa pode responder com rapidez, reduzir riscos e preservar a confiança dos clientes e das partes interessadas.
Quais são os principais componentes de um plano eficaz?
O plano deve definir a equipe, as funções e responsabilidades, os canais de comunicação, os níveis de gravidade, os procedimentos de resposta, os métodos de detecção e análise, os processos de documentação e a melhoria contínua.
Quais são as funções e responsabilidades da equipe de resposta?
A equipe pode incluir um líder, coordenadores de incidentes, analistas forenses, especialistas de TI, profissionais de comunicação, consultores jurídicos e representantes da gestão. Cada integrante tem uma função na detecção, análise, contenção e resolução de incidentes.
Como selecionar integrantes com as habilidades certas?
Considere experiência em cibersegurança, perícia forense, análise de redes, tratamento de incidentes, comunicação e resolução de problemas. Habilidades variadas ajudam a lidar com diferentes tipos de incidentes.
Como estabelecer canais de comunicação na equipe?
Realize reuniões regulares, escolha ferramentas de comunicação, defina protocolos claros e estabeleça procedimentos de escalonamento. A comunicação aberta e rápida é essencial para coordenar a resposta.
Related Posts