Dominar o princípio do menor privilégio

Table of Contents
Implementar políticas de controle de acesso pelo menor privilégio: dicas e estratégias para sistemas Linux
No cenário atual de cibersegurança, proteger informações confidenciais e ativos digitais é fundamental. As organizações podem reforçar sua segurança com políticas de acesso baseadas no menor privilégio. Conceda aos usuários somente as permissões mínimas necessárias para suas tarefas. Isso reduz o risco de acesso não autorizado e danos acidentais. Este artigo apresenta o princípio, sua importância para a cibersegurança, o papel do Linux, as etapas de implementação, as boas práticas e a solução de problemas comuns.
Por que o menor privilégio importa para a cibersegurança
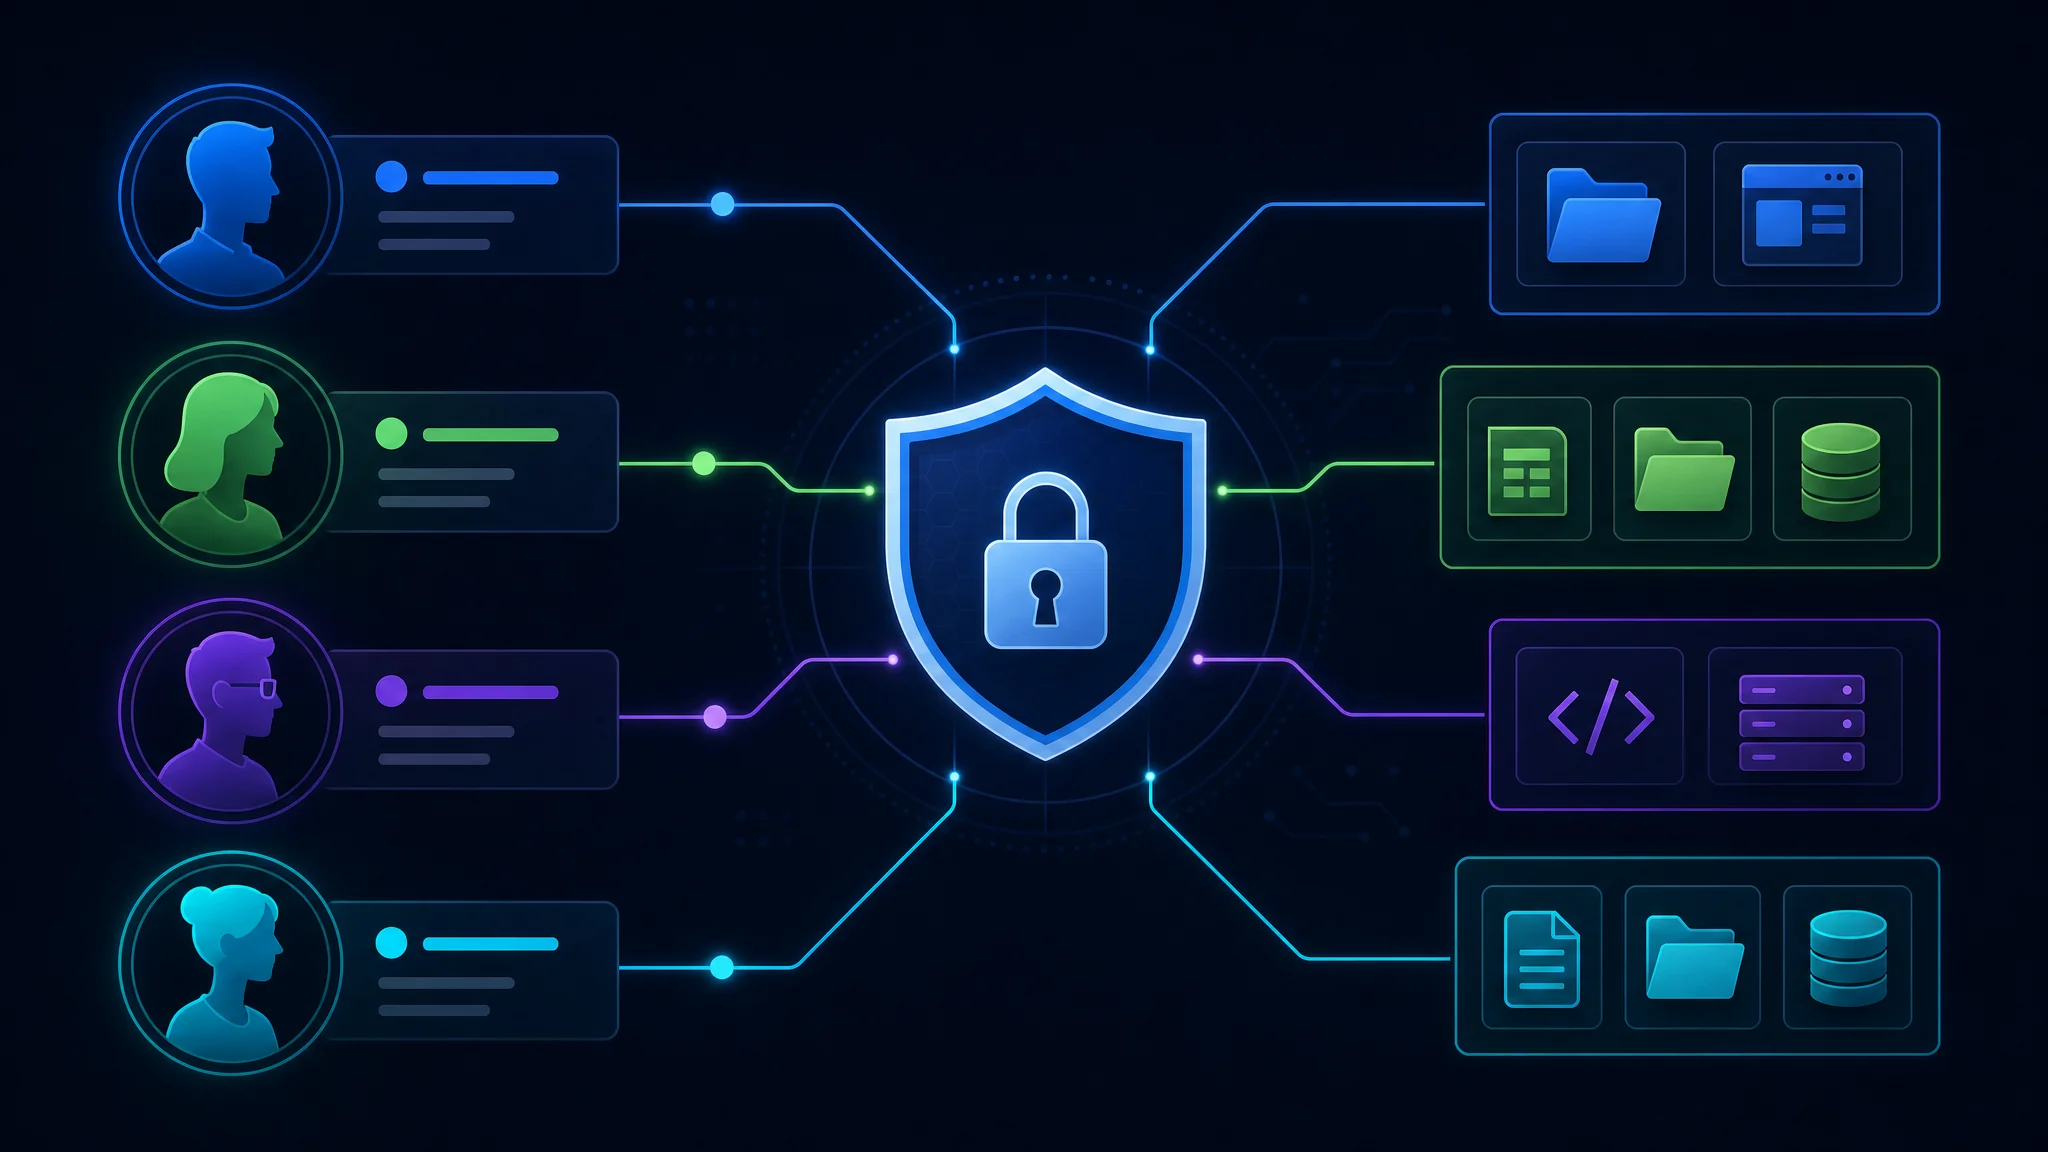
O menor privilégio ajuda a manter um ambiente seguro. Ao conceder aos usuários somente os direitos necessários, as organizações reduzem a superfície de ataque e limitam o possível impacto de uma violação de segurança. As ameaças cibernéticas evoluem rapidamente. Por isso, as organizações devem adotar medidas proativas para reduzir os riscos de acesso não autorizado e erros dos usuários.
Imagine que o departamento de TI de uma organização conceda privilégios administrativos a todos os funcionários em seus computadores de trabalho. Qualquer pessoa poderia instalar programas, alterar configurações do sistema e acessar arquivos confidenciais. Isso parece conveniente, mas aumenta o risco de infecções por malware, perda acidental de dados e acesso não autorizado a sistemas críticos. Com o menor privilégio, somente pessoas autorizadas com uma necessidade legítima de privilégios administrativos podem realizar essas ações.
Esse princípio também ajuda as organizações a cumprir requisitos regulatórios. Normas do setor como o Payment Card Industry Data Security Standard (PCI DSS) e o General Data Protection Regulation (GDPR) destacam a importância de restringir o acesso a dados confidenciais. A prática demonstra o compromisso com a proteção de dados e a conformidade, além de ajudar a evitar consequências legais e financeiras.
Como funciona o controle de acesso pelo menor privilégio
Esse controle concede aos usuários as permissões mínimas necessárias para as tarefas deles. Ele se baseia nos princípios “necessidade de saber” ou “necessidade de usar”. Sem autorização explícita, os usuários não acessam recursos confidenciais nem executam operações privilegiadas. Aplique controles granulares e revise os privilégios regularmente para manter uma segurança robusta.
Um método comum é o controle de acesso baseado em funções (RBAC). A organização define funções e atribui direitos de acesso específicos a cada uma. Por exemplo, as funções de “funcionário”, “gerente” e “administrador” podem ter níveis diferentes de acesso a recursos e ações. Atribua cada usuário à função adequada para que tenha acesso somente aos recursos necessários ao trabalho.
Outra abordagem é o acesso just-in-time (JIT). O usuário recebe acesso temporário a recursos por um período limitado e apenas quando precisa deles para uma tarefa específica. Quando o prazo termina, o acesso é revogado automaticamente. Isso reduz o risco de uso indevido.
A implementação do menor privilégio exige planejamento cuidadoso e gestão contínua. Verifique regularmente se as permissões ainda são adequadas e necessárias. Treinamentos e programas de conscientização também ajudam os funcionários a entender os riscos de privilégios excessivos.
O menor privilégio é um componente essencial de uma estratégia abrangente de cibersegurança. Conceda somente os direitos necessários e revise o acesso regularmente para reduzir o risco de violações e limitar os efeitos do acesso não autorizado. As equipes de TI, a administração e os funcionários precisam colaborar para manter um ambiente seguro e resiliente.
O papel dos sistemas Linux no controle de acesso
As organizações escolhem Linux por seus recursos robustos de segurança e sua flexibilidade. O sistema oferece vários mecanismos para implementar o menor privilégio com eficácia.
Visão geral dos mecanismos de controle de acesso do Linux
O Linux oferece controle de acesso discricionário (DAC), controle de acesso obrigatório (MAC) e controle de acesso baseado em funções (RBAC). No DAC, os proprietários controlam o acesso aos próprios recursos. MAC e RBAC dão aos administradores maior controle sobre políticas em todo o sistema.
Com DAC, os usuários definem as permissões de seus arquivos e diretórios. Eles escolhem quem pode ler, gravar ou executar os arquivos. Isso ajuda a proteger informações confidenciais e impedir acessos não autorizados.
MAC é um mecanismo de controle para todo o sistema, aplicado pelo sistema operacional. As políticas se baseiam nos rótulos atribuídos a sujeitos, como usuários e processos, e a objetos, como arquivos e diretórios. Somente sujeitos autorizados podem acessar os objetos, de acordo com a autorização de segurança e a classificação deles.
O RBAC concede acesso conforme as funções. Cada usuário recebe uma função e o acesso depende dela. Atribuir permissões a funções, em vez de a pessoas, simplifica a administração e facilita a inclusão de novos usuários.
Por que escolher Linux para políticas de controle de acesso
As organizações escolhem Linux por sua robustez, personalização e suporte da comunidade. As distribuições incluem ferramentas abrangentes para configurar e aplicar controles de acesso.
Os sistemas Linux são conhecidos pela estabilidade e segurança. Eles podem estar menos sujeitos a falhas e vulnerabilidades que outros sistemas operacionais. Por isso, são adequados a organizações que precisam de uma solução confiável e segura de controle de acesso.
A possibilidade de personalização também torna Linux popular. As distribuições oferecem muitas opções e configurações, permitindo adaptar os mecanismos e as permissões às necessidades de cada organização.
A natureza de código aberto do Linux oferece transparência e permite que profissionais de segurança auditem o código em busca de vulnerabilidades. Assim, falhas podem ser encontradas e corrigidas rapidamente, reduzindo o risco de acesso não autorizado e violações de dados.
Uma comunidade grande e ativa contribui para o desenvolvimento e o suporte do Linux. As organizações podem recorrer ao conhecimento da comunidade, pedir ajuda, consultar documentação e tutoriais e acompanhar as práticas de segurança mais recentes.
Etapas para implementar o menor privilégio no Linux
A implementação do menor privilégio no Linux exige uma abordagem sistemática. Siga estas etapas para obter bons resultados.
Preparar o sistema Linux
Atualize o sistema para a versão estável mais recente e instale regularmente as correções de segurança. Isso corrige vulnerabilidades conhecidas e reduz o risco de acesso não autorizado ou atividade maliciosa.
Instale e configure um firewall para controlar o tráfego da rede e proteger o sistema contra possíveis ataques. O firewall forma uma barreira entre a rede interna e o mundo externo. Ele monitora e filtra o tráfego de entrada e saída de acordo com regras predefinidas. A configuração correta ajuda a impedir acessos não autorizados e proteger dados confidenciais.
Também é recomendável implementar sistemas de detecção e prevenção de intrusões (IDPS) para monitorar o tráfego de rede e identificar atividades suspeitas ou maliciosas. Esses sistemas podem detectar ameaças potenciais e responder a elas em tempo real.
Configurar contas e grupos de usuários
Crie contas e grupos de usuários de acordo com as funções e responsabilidades. Conceda a cada pessoa os privilégios mínimos necessários para trabalhar. Assim, cada usuário acessa somente os recursos necessários e o impacto de uma conta comprometida é menor.
Ao criar contas, aplique políticas fortes de senha. Exija senhas complexas, troque-as regularmente e habilite a autenticação multifator quando possível. Essas medidas impedem acessos não autorizados às contas e protegem informações confidenciais.
Revise e audite regularmente as contas de usuários e as associações a grupos. Remova privilégios desnecessários e contas que não são mais necessárias para reduzir a superfície de ataque.
Configurar permissões e controles de acesso
Depois de criar contas e grupos, configure as permissões de arquivos, diretórios e recursos do sistema. Revise e atualize essas permissões regularmente para que somente usuários autorizados acessem informações confidenciais.
Uma estrutura sólida de permissões para arquivos e diretórios é essencial. Conceda direitos de leitura, gravação e execução conforme as funções e responsabilidades. Isso evita alterações e acessos não autorizados a arquivos críticos do sistema e dados confidenciais.
Além das permissões tradicionais, considere as listas de controle de acesso (ACLs) quando precisar de controle mais granular. As ACLs permitem definir direitos específicos para usuários ou grupos em arquivos e diretórios individuais.
Monitore e registre as tentativas de acesso a arquivos e diretórios críticos. Isso ajuda a identificar acessos não autorizados e atividades suspeitas e a responder em tempo hábil.
Considere também o monitoramento da integridade de arquivos e estruturas de controle de acesso obrigatório (MAC), como SELinux ou AppArmor. Essas tecnologias protegem a integridade de arquivos críticos e aplicam controles rígidos de acesso.
Boas práticas para implementar o menor privilégio
Para garantir o sucesso da implementação, adote estas boas práticas.
Auditoria e monitoramento regulares
Audite e monitore regularmente as atividades dos usuários, os registros de acesso e os registros do sistema para detectar tentativas de acesso não autorizado e comportamentos suspeitos. Implemente sistemas de detecção de intrusões e soluções de Security Information and Event Management (SIEM) para automatizar o processo e receber alertas em tempo real.
Treinamento e conscientização dos usuários
Explique aos usuários a importância do menor privilégio e os riscos de acesso não autorizado ou ações acidentais. Ofereça treinamento completo sobre práticas seguras, higiene de senhas e tratamento adequado de informações confidenciais.
Lidar com exceções e privilégios temporários
Em algumas situações, os usuários precisam temporariamente de privilégios elevados para realizar uma tarefa específica. Defina um processo para conceder acesso temporário e revogue-o assim que a tarefa terminar. Revise as contas regularmente e remova privilégios desnecessários antes que se acumulem.
Resolver problemas comuns na implementação do controle de acesso
As organizações podem encontrar problemas comuns ao implementar o menor privilégio. Entender e resolver esses problemas é importante para manter um ambiente seguro.
Resolver conflitos de permissões
Conflitos podem surgir quando a hierarquia de arquivos e diretórios concede direitos incompatíveis aos usuários. Revise cuidadosamente as permissões e configurações de acesso para localizar e resolver os conflitos. O controle de acesso baseado em funções simplifica as permissões e ajuda a evitar conflitos.
Lidar com problemas de acesso dos usuários
Os usuários podem enfrentar problemas de acesso quando os privilégios estão configurados incorretamente. Revise contas, associações a grupos e permissões e resolva os problemas rapidamente. Mantenha contato com os usuários para entender suas necessidades e solucionar dificuldades de acesso.
Conclusão
As políticas de controle de acesso pelo menor privilégio são essenciais para manter a segurança robusta dos sistemas Linux. Ao compreender o princípio e a função do Linux e seguir boas práticas, as organizações podem reforçar a segurança e reduzir os riscos de acesso não autorizado e erros dos usuários. O monitoramento regular, o treinamento e a solução de problemas comuns também são essenciais. Essas medidas ajudam a proteger informações confidenciais e ativos digitais contra ameaças.
Related Posts