

Lista de segurança pessoal 2026: por onde começar e o que deixar de lado

Table of Contents
Todos os guias de segurança pessoal dizem a mesma coisa: uma lista longa e plana de centenas de dicas sem prioridade. Eles recomendam desativar WebRTC, falsificar a impressão digital de canvas e mudar o user-agent na mesma frase que sugere configurar um gerenciador de senhas e ativar atualizações automáticas.
Essas medidas não têm o mesmo valor. Tratá-las como iguais leva muita gente a fazer o fácil, ignorar o importante e continuar exposta.
Este artigo mantém o tema e descarta a falsa equivalência. Você verá as mesmas dicas organizadas pelo risco que reduzem em relação ao esforço necessário e uma análise honesta dos hábitos que vale abandonar.
Resposta rápida
| Pergunta | Resposta rápida |
|---|---|
| O que impede mais ataques? | Um gerenciador de senhas, segundos fatores resistentes a phishing e atualizações em dia. Esses hábitos enfrentam caminhos comuns de invasão de contas, mas não todas as ameaças. |
| Qual é a melhor melhoria disponível hoje? | Passkeys ou uma chave física de segurança. Ambas resistem a phishing durante o login porque a credencial nunca sai do dispositivo. Proteja também os métodos de recuperação e o dispositivo. |
| O que é supervalorizado? | Senhas complexas que você memoriza, trocas programadas de senha e a maioria dos ajustes de impressão digital do navegador. |
| O que é subestimado? | Backups, configuração de recuperação de contas e segurança física dos dispositivos. |
| A ordem importa? | Sim, mais do que a completude. Fazer o Nível 1 hoje é melhor do que concluir algum dia os 300 itens. |
| Quanto tempo leva o Nível 1? | Cerca de duas horas, uma única vez. |
Por que a ordem importa mais que a completude
Uma lista completa costuma reunir centenas de itens e classificá-los como Essencial, Opcional ou Avançado. A etiqueta ajuda a filtrar, mas não substitui uma ordem de prioridade, pois itens que reduzem quantidades muito diferentes de risco recebem a mesma categoria.
Meu argumento: nem três níveis dão precisão suficiente, porque “Essencial” agrupa medidas com reduções de risco muito diferentes. Compare dois itens considerados essenciais:
- Ativar 2FA elimina toda uma categoria de invasão de contas.
- Desativar WebRTC fecha uma exposição local de IP relevante para poucas pessoas.
Ambos podem constar de uma lista completa. Só um deve entrar na sua primeira hora.
O princípio correto para ordenar é uma proporção. Classifique cada ação pelo risco que elimina dividido pelo esforço necessário e avance de cima para baixo:
| Nível | Objetivo | Esforço | O que bloqueia |
|---|---|---|---|
| 1. Interromper o ataque | Fechar os caminhos usados pelos atacantes hoje | ~2 horas | Roubo de credenciais, phishing, malware, roubo de dispositivos |
| 2. Conter os danos | Limitar o impacto quando algo falha | ~1 hora | Ponto único de falha, perda de conta, fraude de identidade |
| 3. Reduzir a exposição | Diminuir sua pegada de dados | Contínuo | Perfilamento, rastreamento, engenharia social direcionada |
| 4. Segurança física e humana | Cobrir a camada fora do alcance de controles de software | ~30 minutos | Dispositivos apreendidos, olhares indiscretos, phishing por voz |
Avance para baixo. Não pule para o Nível 3 só porque parece mais interessante.
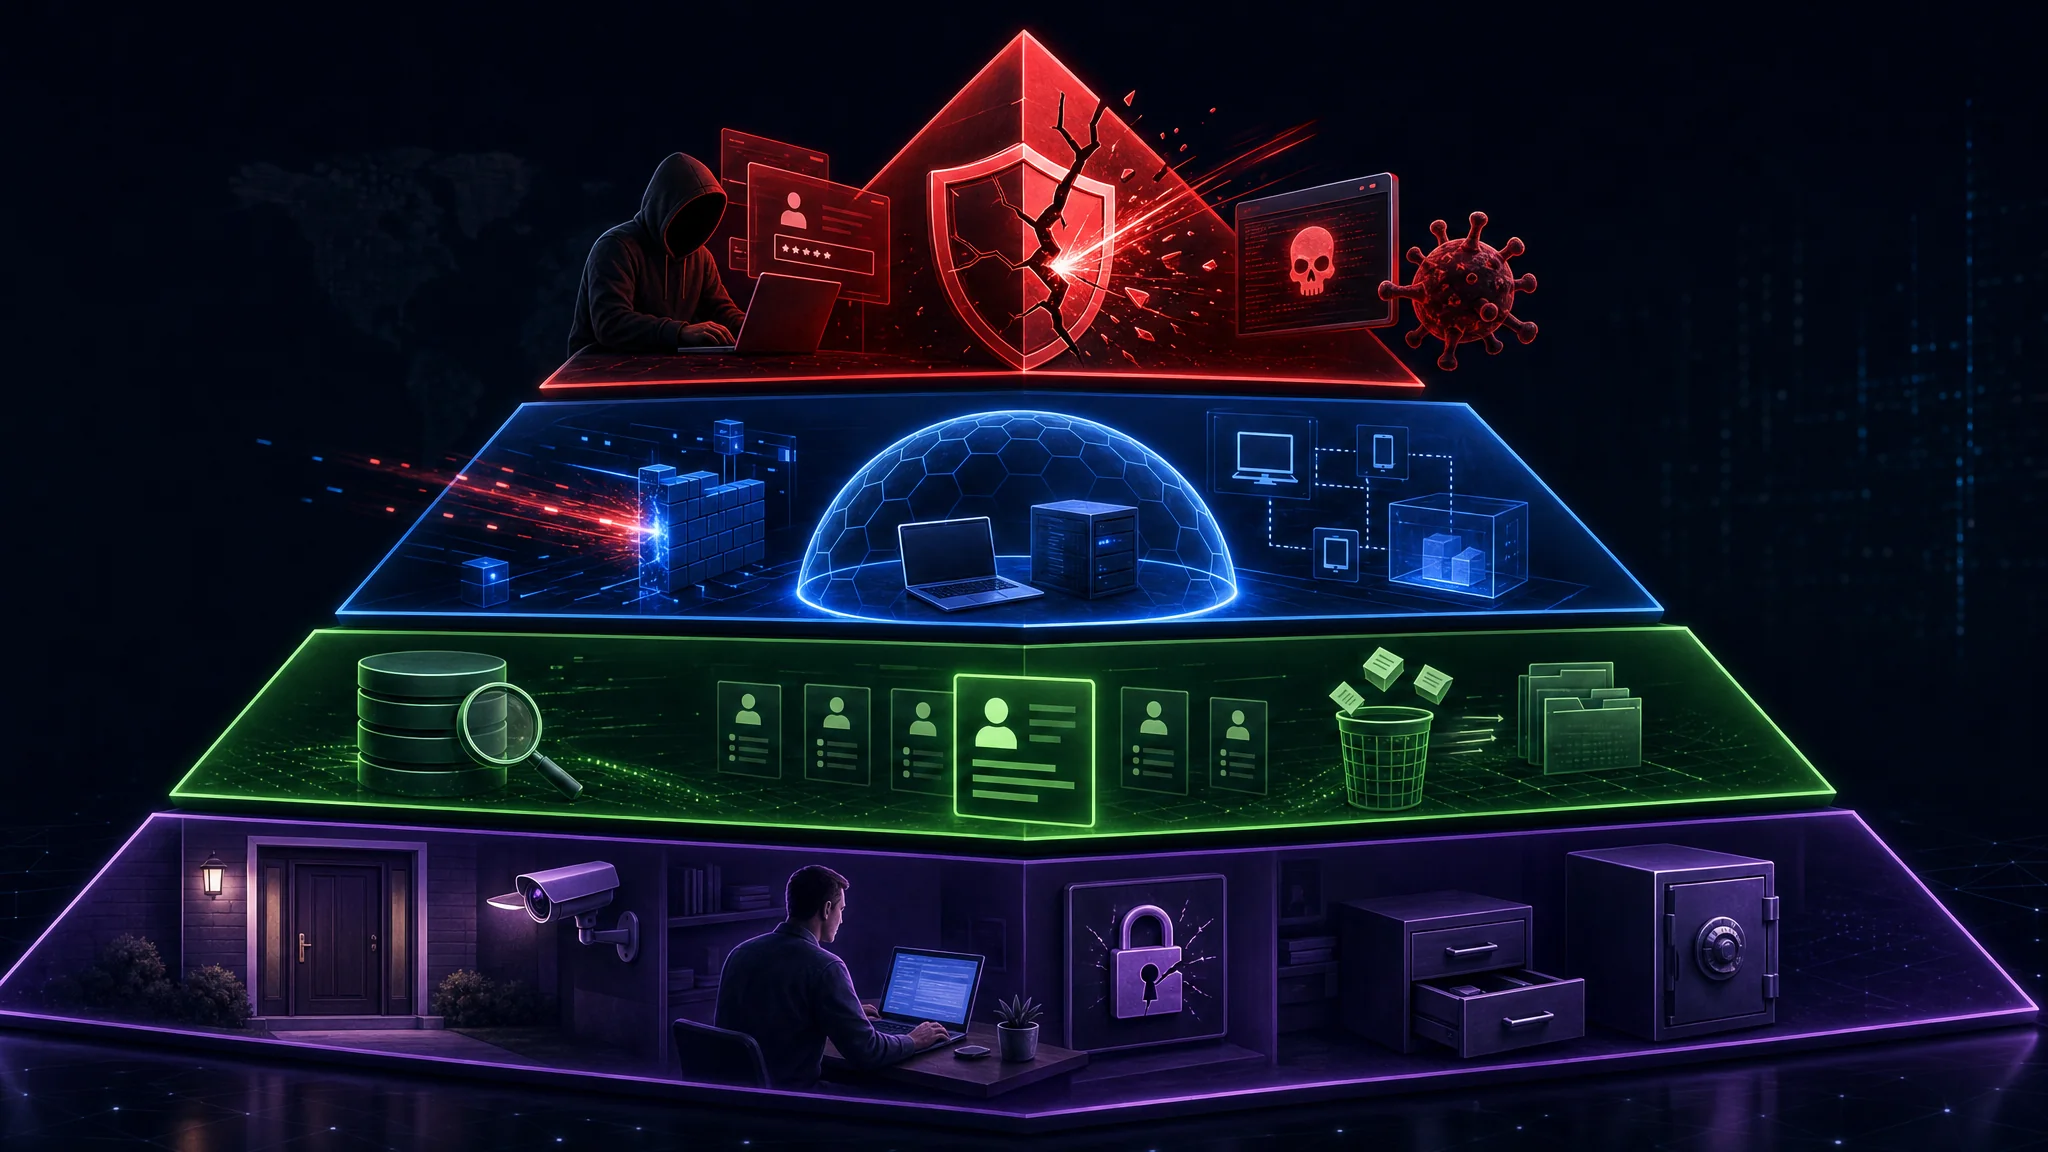
Nível 1: Interromper o ataque
Cinco itens, cerca de duas horas no total, para enfrentar os caminhos usados pelos atacantes.
1. Um gerenciador de senhas e uma senha única para cada site
O preenchimento automatizado de credenciais é o principal método de invasão de contas, e funciona porque as pessoas reutilizam senhas. Quando um site sofre um vazamento, atacantes testam essas credenciais automaticamente e em larga escala nos demais.
Um gerenciador de senhas corrige a causa raiz ao tornar difícil reutilizar uma senha por acidente. Ele gera uma senha diferente e de alta entropia para cada conta e a preenche por você.
Um detalhe importante que muitos conselhos omitem: a senha do gerenciador agora é o único ponto de falha. Ela precisa ser longa e memorizada. É a única senha que você nunca guarda em outro lugar. Uma frase de cinco ou seis palavras aleatórias é mais segura que uma sequência curta e complexa e bem mais fácil de lembrar.
Há duas arquiteturas válidas:
| Abordagem | Vantagem | Compromisso |
|---|---|---|
| Sincronizado na nuvem (Bitwarden e similares) | Conveniente, sincroniza entre dispositivos, recuperação simples | Você confia na criptografia e disponibilidade do fornecedor |
| Arquivo offline (KeePassXC e similares) | Controle total, sem dependência de fornecedor | Você cuida dos backups e da sincronização |
Escolha qualquer uma. A diferença entre usar um gerenciador e não usar nenhum é muito maior que a diferença entre as duas opções.
Veja a comparação completa Melhores gerenciadores de senhas 2026: Bitwarden vs KeePassXC e o guia Como criar senhas fortes em 2026 .
2. Segundos fatores resistentes a phishing
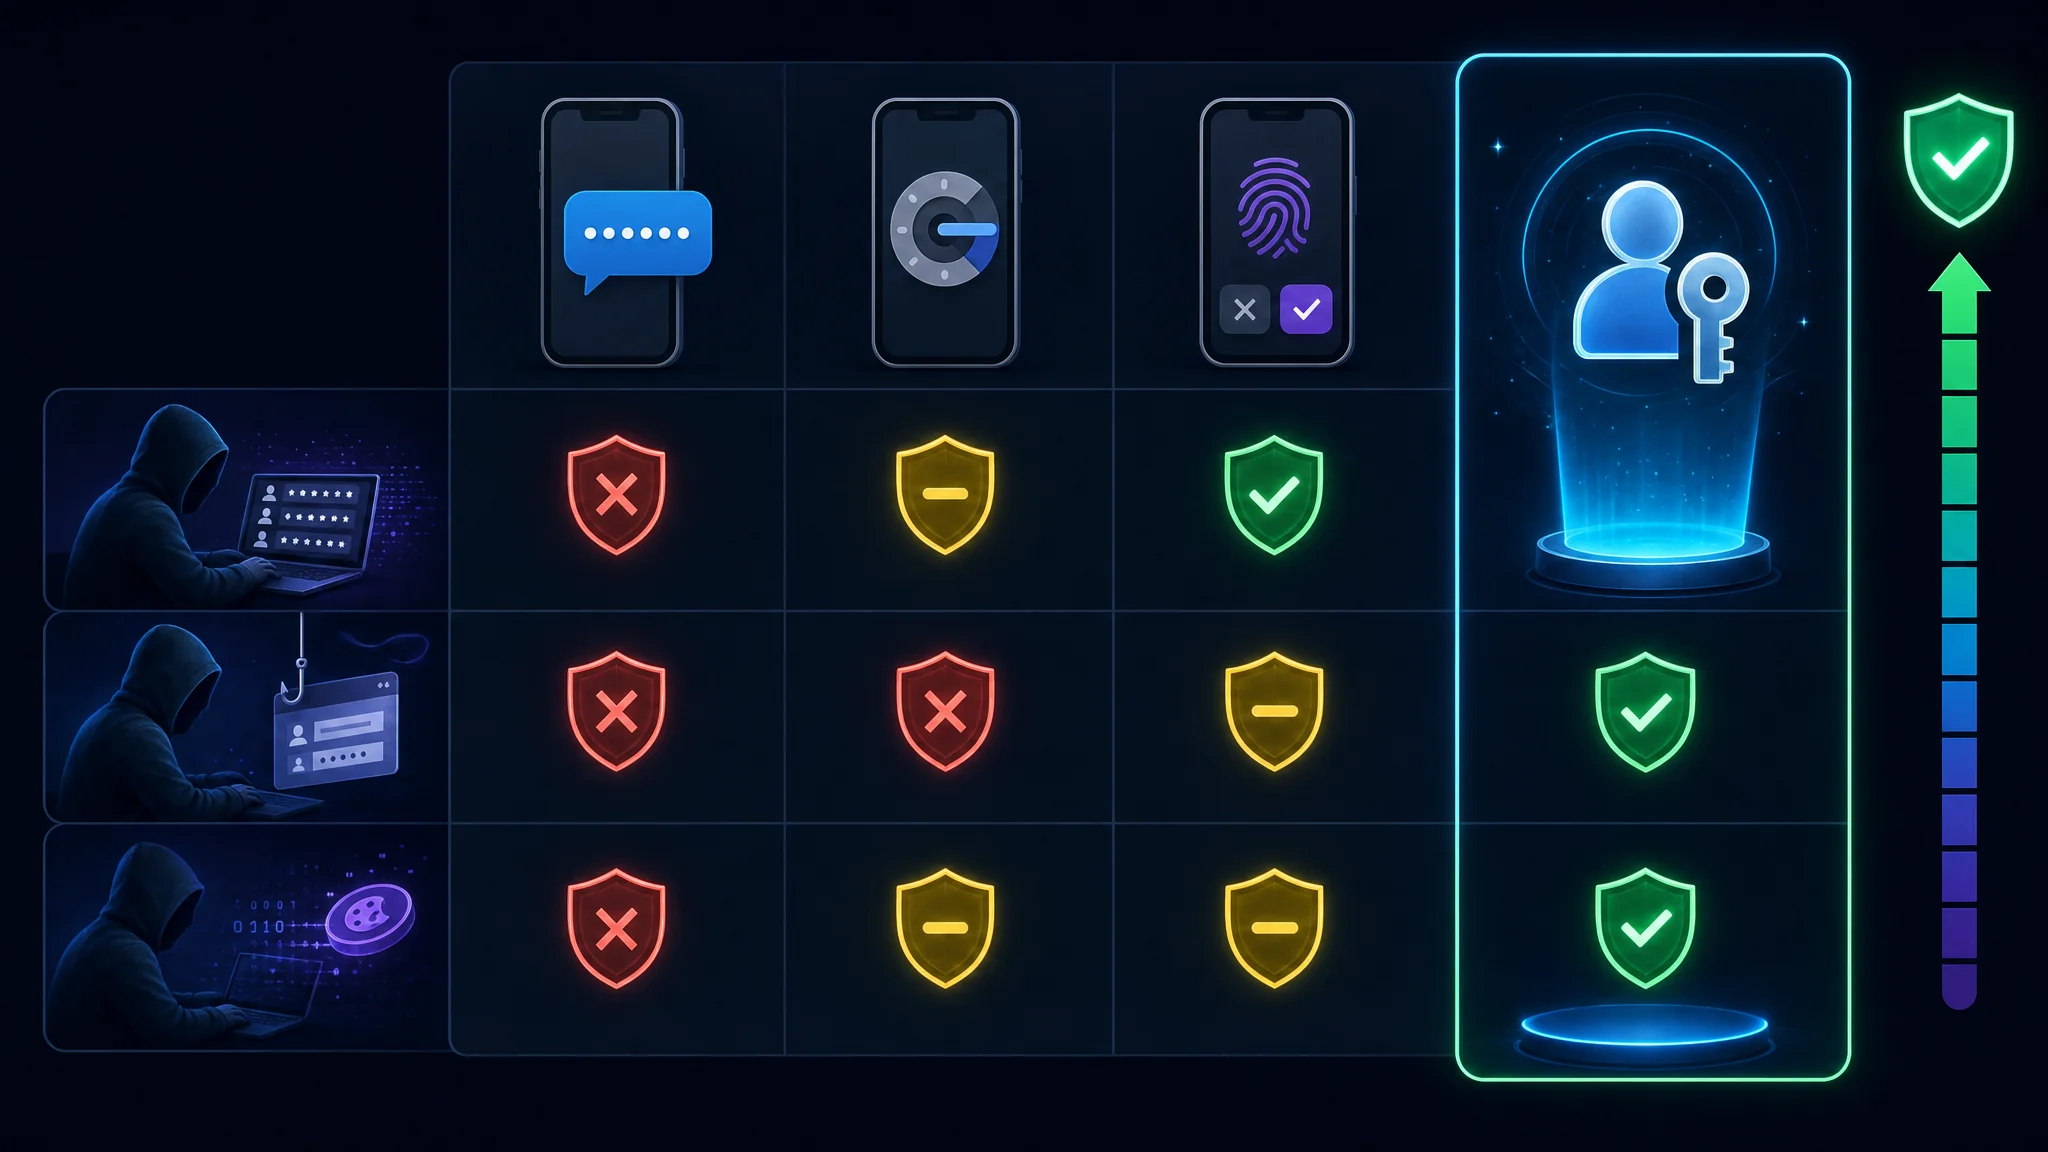
Segundos fatores não são intercambiáveis. A proteção de cada um varia muito:
| Método | Impede preenchimento de credenciais | Impede phishing | Impede roubo de token de sessão |
|---|---|---|---|
| Códigos SMS | Sim | Parcialmente, por troca de SIM | Não |
| Códigos de aplicativo autenticador | Sim | Parcialmente, por retransmissão em tempo real | Não |
| Aprovação push | Sim | Fracamente, por bombardeio de prompts | Não |
| Passkeys ou chave de hardware | Sim | Sim | Sim |
Passkeys e chaves de hardware FIDO2 são as únicas opções da lista que vencem phishing. A razão é estrutural: a credencial é vinculada à origem, então um domínio parecido não recebe nada que possa usar. Não há um código para a vítima ler em voz alta ao atacante.
Uma ameaça relacionada merece ser mencionada, pois derrota métodos que as pessoas presumem seguros. Malware infostealer agora coleta cookies do navegador diretamente, permitindo que um atacante reutilize uma sessão autenticada sem precisar da senha nem do segundo fator. Por isso a última coluna importa e o item 3 do Nível 1 não é opcional.
Ordem de prioridade: passkeys quando disponíveis, chave de hardware para email e finanças, aplicativo autenticador para o restante e SMS só quando não houver opção melhor.
Gere e valide códigos temporários localmente com nosso Gerador TOTP e HOTP
, que lê um segredo Base32 ou um URI otpauth:// e funciona inteiramente no navegador.
3. Atualizações automáticas em todos os lugares
A maioria das invasões bem-sucedidas explora uma vulnerabilidade para a qual já existe uma correção. O atraso de atualização é a brecha em que os atacantes vivem.
A solução prática não é se tornar mais diligente com as atualizações. É eliminar a decisão ativando atualizações automáticas em todas as camadas:
- Sistema operacional: Windows Update, macOS Software Update ou unattended-upgrades no Linux
- Navegadores: mantenha a atualização automática e reinicie quando solicitado, pois um reinício pendente significa um navegador sem correção
- Telefone: habilite atualizações automáticas dos apps, não apenas do sistema
- Roteador: essa é a camada esquecida, embora seja acessível externamente
Um navegador esperando reinicialização ainda executa código vulnerável. Esse hábito fecha mais exposição do que a maioria dos itens do Nível 3 juntos.
Nossa análise de escape do kernel em Contêineres já não são uma fronteira de segurança mostra como a janela de correção importa quando há elevação de privilégio.
4. Criptografia do dispositivo e uma tela de bloqueio segura
A criptografia de disco completo transforma o roubo de um dispositivo em perda de hardware, em vez de vazamento de dados. Sem ela, quem tiver seu laptop ou telefone poderá ler tudo, incluindo o cofre do gerenciador de senhas e tokens de sessão ativos.
Todas as principais plataformas oferecem esse recurso, mas algumas não o ativam por padrão:
| Plataforma | Recurso | Verifique |
|---|---|---|
| Windows | BitLocker ou Device Encryption | Configurações, Privacidade e segurança, Criptografia do dispositivo |
| macOS | FileVault | Ajustes do Sistema, Privacidade e Segurança, FileVault |
| Linux | LUKS | Confirme na instalação que os volumes root e home estão criptografados |
| iOS e Android | Ativado por padrão quando você define uma senha | Defina uma senha e confirme que a criptografia está ativa |
Além da criptografia, duas regras importam:
- Use uma frase-senha ou PIN longo, não um código de quatro dígitos. Contas de email e finanças merecem o bloqueio mais forte do telefone, pois a senha protege tudo o mais no dispositivo.
- Prefira um PIN à biometria se houver risco jurídico ou de coerção. Biometria é conveniente e difícil de esquecer, mas em algumas jurisdições impressões digitais ou rostos obtidos à força recebem proteções diferentes das informações exigidas à força.
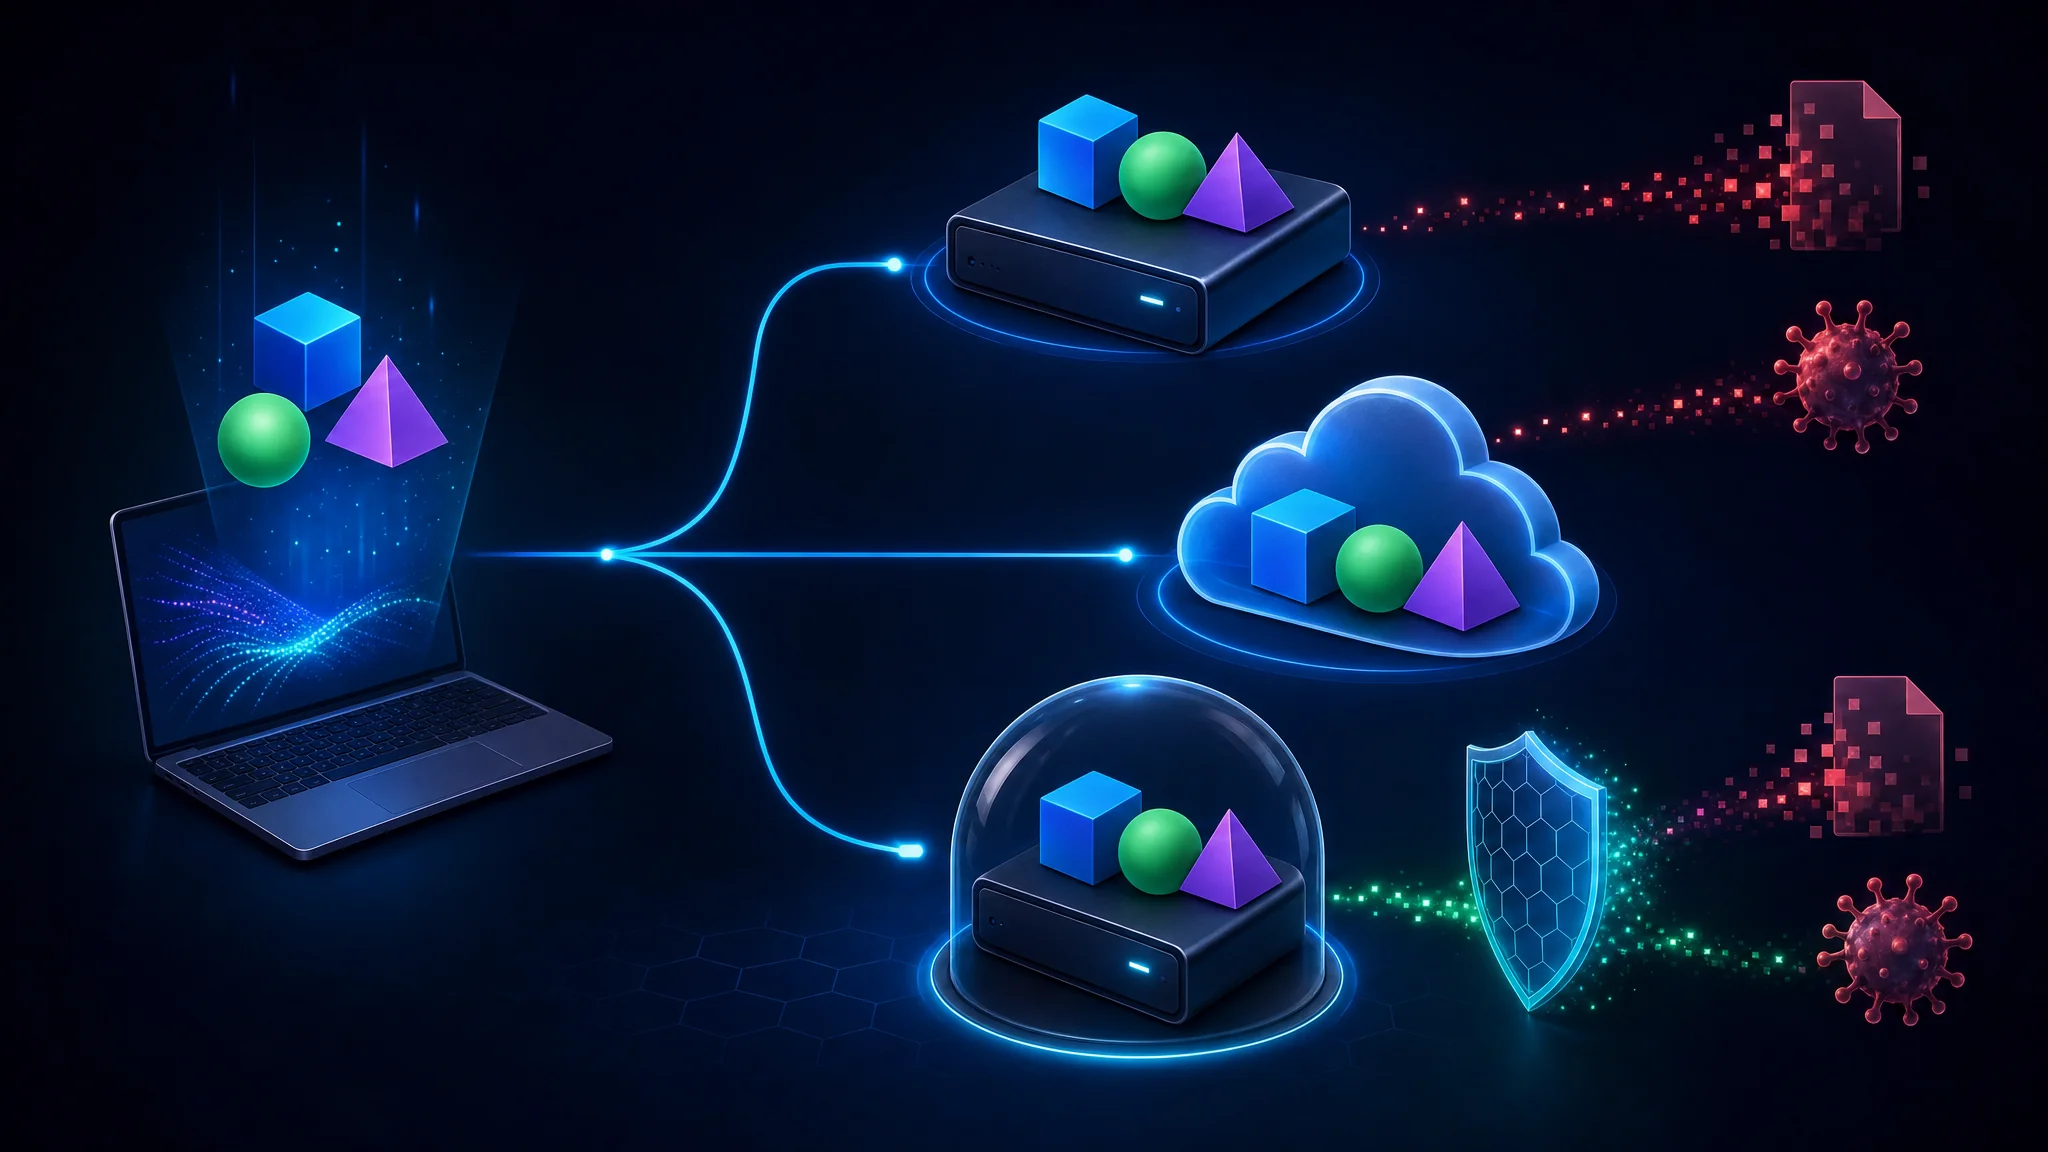
5. Cópias de segurança, testadas uma vez
Ransomware e falha de hardware terminam com o mesmo resultado, e backup é o único controle que resiste aos dois. É o item que as pessoas mais ignoram e mais lamentam ignorar.
O formato padrão é 3-2-1: três cópias, em dois tipos de mídia, uma fora do local. Para uma pessoa:
- Uma cópia local para recuperação rápida
- Uma cópia criptografada fora do local contra ransomware e incêndio
- Uma cópia offline ou uma cópia com permissão de escrita para o caso de o ransomware alcançar o armazenamento sincronizado
O último ponto é o mais importante e o menos implementado. Armazenamento sincronizado não é backup. Ransomware e exclusão acidental também se replicam.
Teste uma restauração pelo menos uma vez. Um backup nunca restaurado é uma hipótese.
Nível 2: Conter os danos
O Nível 1 presume que nada falha. O Nível 2 presume que algo falhará e limita as consequências.
6. Pare de reutilizar seu endereço de e-mail
Seu endereço de email é a chave que conecta todos os bancos de dados já vazados. Usar um endereço em todo lugar permite correlacionar uma violação com as demais e oferece um ponto de partida verificado para engenharia social.
Aliases resolvem os dois problemas. Gere um endereço exclusivo para cada serviço, e o próprio endereço vira um rótulo:
| Vantagem | Por que importa |
|---|---|
| Atribuição do vazamento | Quando chega spam a um alias, você descobre qual serviço vazou ou vendeu seu endereço |
| Bloqueio imediato | Desative um alias sem mexer na caixa de entrada real |
| Resistência à correlação | Endereços diferentes impedem juntar suas contas em um perfil |
| Detecção de phishing | Emails para um alias que você não usa mais são claramente fraudulentos |
Subendereçamento ([email protected]) é uma versão mais fraca. Ajuda a descobrir quem vazou seu endereço, mas também revela o endereço real e não impede a correlação das contas.
Se você tem um domínio, aliases catch-all oferecem isso gratuitamente. Caso contrário, provedores especializados de alias fazem o mesmo.
7. A recuperação da conta é a verdadeira superfície de ataque
Os atacantes cada vez mais evitam a porta da frente e miram a recuperação. Ela precisa funcionar após a perda de um dispositivo e não pode virar o elo mais fraco.
Configure nesta ordem:
- Guarde os códigos de recuperação offline. Imprima-os ou mantenha-os em mídia criptografada e separados do gerenciador de senhas, para a violação de um não entregar o outro.
- Prefira chaves de recuperação a perguntas de segurança. Respostas sobre o nome de solteira da sua mãe ou o primeiro carro costumam estar em registros públicos.
- Use respostas falsas se um site exigir perguntas. Guarde-as no gerenciador junto da conta.
- Registre um segundo dispositivo ou chave quando o serviço permitir, para uma falha não bloquear seu acesso.
- Remova contatos e números de recuperação antigos, pois aquele número agora pertence a outra pessoa.
Aviso: perder o segundo fator sem códigos de recuperação costuma significar perder a conta para sempre, e o suporte não restabelecerá o acesso a uma conta protegida corretamente. Configure a recuperação ao mesmo tempo que habilita o segundo fator.
8. Monitore vazamentos para saber cedo
O valor de um alerta de vazamento depende inteiramente do momento. Você quer saber enquanto a senha ainda é válida em algum lugar.
- Have I Been Pwned alerta quando seu endereço aparece em um novo conjunto de dados. Também oferece notificações para o domínio inteiro se ele for seu e você usar aliases.
- Seu gerenciador de senhas oferece um sinal melhor, pois sabe quais entradas do cofre correspondem ao serviço notificado e as destaca.
O fluxo útil é curto: chega o alerta, você troca a senha da conta afetada e também onde reutilizou a antiga. Essa é a vantagem do item 1 do Nível 1: senhas únicas eliminam a segunda etapa.
9. Congele seu crédito antes de precisar
Congelar o crédito é a defesa mais forte disponível contra fraude de identidade com abertura de contas novas, e não custa nada. Impede que credores consultem seu arquivo para abrir contas em seu nome.
Nos Estados Unidos, você pode congelar o crédito em cada uma das três principais agências. É possível descongelar temporariamente e congelar novamente após uma solicitação legítima:
- Congele o arquivo nas três agências, não apenas em uma. Cada uma mantém um arquivo diferente.
- Guarde os PINs de descongelamento no gerenciador de senhas.
- Descongele temporariamente ao solicitar crédito e congele novamente depois.
Faça isso antes de precisar. Descobrir o processo no meio de uma fraude, enquanto contesta contas, é o pior momento para aprender.
Nível 3: Reduzir a exposição
O Nível 3 diminui sua pegada de dados. É importante, mas fica abaixo dos itens anteriores porque não impede invasão de contas.
10. Reforce o navegador que você usa
O navegador é onde ocorre a maior parte da exposição de dados pessoais, e duas mudanças cobrem boa parte do problema:
- Instale um bloqueador de conteúdo. Anúncios e rastreadores são o principal mecanismo de coleta na web. Bloqueá-los reduz o rastreamento e uma parte considerável da superfície de ataque. Escolha um bloqueador confiável, não vários.
- Limite as extensões às que você usa. Extensões leem e modificam o conteúdo das páginas, então uma extensão abandonada ou maliciosa é um caminho direto às suas sessões. Revise a lista trimestralmente.
Vale entender a randomização da impressão digital do navegador, mas raramente vale priorizá-la. Não tem valor zero. Apenas rende pouco comparada aos itens 1 a 5 e quebra sites.
Veja a análise completa em Melhores navegadores de privacidade 2026: LibreWolf vs Brave e Tor .
11. Criptografe seu DNS
DNS sem criptografia pode ser observado, permitindo que seu operador de rede e qualquer pessoa no caminho veja cada domínio consultado. DNS sobre HTTPS ou DNS sobre TLS criptografa a consulta.
Duas ressalvas honestas:
- DoH transfere a confiança em vez de removê-la. Seu resolvedor passa a ver suas consultas, não o provedor de internet. Escolher um resolvedor com política de privacidade publicada é o objetivo, não apenas o protocolo.
- DoH contorna a filtragem no nível da rede, inclusive controles parentais e corporativos de que muitas pessoas dependem.
Um benefício de segurança real além da privacidade: DNS criptografado remove a falsificação de DNS como caminho prático de ataque em redes hostis.
12. Remova metadados antes de compartilhar
Fotos carregam mais do que pixels. A maioria das câmeras de celular incorpora dados EXIF, incluindo coordenadas GPS, horários e identificadores do dispositivo.
Isso importa mais para documentos do que para fotos. Um PDF ou arquivo de escritório compartilhado costuma reter nomes de autores, histórico de edição e caminhos internos, revelando detalhes de uma organização.
Nosso Visualizador EXIF lê metadados de imagem localmente, para você ver o que uma foto expõe sem enviá-la. O Analisador de URL faz o equivalente para links, exibindo parâmetros de rastreamento e credenciais na autoridade antes de você colar uma URL em um chat.
Nível 4: Físico e humano
Este nível leva cerca de trinta minutos e cobre o que nenhum controle de software alcança.
13. Controle físico dos dispositivos
- Bloqueie todas as telas, com tempo limite curto. Um laptop desbloqueado equivale ao comprometimento completo das contas.
- Nunca deixe dispositivos visíveis no carro. É uma medida contra roubo, e roubo também implica perda de dados.
- Use uma tela de privacidade em lugares públicos para impedir a maioria das pessoas de espiar.
- Inspecione pontos de carregamento públicos antes de conectar. Prefira um cabo somente de energia ou seu adaptador de parede a uma porta USB desconhecida.
14. Verifique as pessoas, não as mensagens
Phishing por voz e vídeo agora derrota a ideia de que uma voz conhecida prova identidade. Clonar vozes a partir de alguns segundos de áudio público é comum, e o pedido costuma envolver urgência e uma solicitação de pagamento ou credenciais.
A resposta é verificar por outro canal:
- Desligue e ligue de volta para um número que você já tinha, não para o número informado por quem ligou.
- Trate a urgência como um sinal, não como motivo para agir. Pressionar para uma ação imediata é o mecanismo do ataque.
- Combine uma frase de verificação com familiares que possam ser imitados.
- Nunca transfira dinheiro com base apenas numa chamada ou mensagem de voz.
Este é o item de maior retorno no Nível 4 e não custa nada.
15. Documentos e descarte
- Triture ou oculte de forma irrecuperável documentos com números de conta, identidade ou informações médicas.
- Marque documentos com marca d’água ao compartilhá-los para um fim específico, com destinatário e data. Não custa nada e permite rastrear um vazamento.
- Peça para sair de sites de busca de pessoas e espere repetir o processo, pois os registros reaparecem.
- Revise registros públicos e peça a remoção quando possível.
Nossa Lista de verificação de segurança física cobre essa camada em mais detalhes.
O que a maioria faz ao contrário
Oito hábitos a abandonar, por que persistem e o que fazer em seu lugar:
| Hábito | Por que persiste | Faça isto em vez disso |
|---|---|---|
| Memorizar senhas curtas e complexas | Essa foi a orientação durante anos | Use um gerenciador e uma frase longa para o cofre |
| Trocar senhas em intervalos fixos | Política antiga de conformidade | Troque após alerta de vazamento ou suspeita de invasão, não pelo calendário |
| Confiar em SMS para contas críticas | É a opção oferecida por padrão | Passe email, finanças e identidade para passkeys ou chave física |
| Guardar códigos 2FA no mesmo gerenciador das senhas | É conveniente | Separe-os para uma invasão não entregar os dois fatores |
| Tratar armazenamento sincronizado na nuvem como backup | Parece ser um backup | Adicione uma cópia offline ou uma cópia com permissão de escrita |
| Buscar uma impressão digital perfeita do navegador | É mensurável e parece prático | Faça primeiro os itens 1 a 5 |
| Responder honestamente às perguntas de segurança | Parece obrigatório | Use respostas falsas salvas no gerenciador |
| Achar que HTTPS significa seguro | O cadeado transmite confiança | Verifique o domínio, pois sites de phishing também têm certificados válidos |
O padrão dos oito: cada um é visível e mensurável, por isso atrai atenção, mas fica abaixo de um item com retorno maior. Quem otimiza a entropia da impressão digital antes de instalar um gerenciador inverteu a ordem.
Erro comum: considerar gerenciadores de senhas arriscados porque concentram segredos. Eles concentram risco, mas a alternativa é reutilizar senhas em dezenas de sites. Concentração sob seu controle supera dispersão sem controle.
Faça isso sem entregar seus dados
Um problema prático atravessa o tema. As ferramentas que ajudam a proteger suas contas muitas vezes pedem os mesmos segredos que você quer proteger.
Um verificador de força de senha que envia sua senha a um servidor é um risco. Uma calculadora de hash que envia o arquivo anula o propósito. Uma ferramenta de certificado que consulta seu hostname informa a terceiros quais sites você opera.
Todas as ferramentas abaixo funcionam inteiramente no seu navegador, sem upload ou conta. Essa é uma política declarada pelo site, e as exceções são informadas abertamente.
Verifique o limite você mesmo: desconecte-se da rede, abra a ferramenta e inspecione o painel de rede do navegador enquanto processa um valor de teste. A alegação de processamento local descreve o projeto pretendido. As extensões do navegador e a versão da ferramenta também merecem revisão.
| Tarefa | Ferramenta | O que ela faz |
|---|---|---|
| Criar uma senha forte | Gerador de senhas | crypto.getRandomValues com amostragem por rejeição para evitar viés de módulo, além da entropia das configurações escolhidas |
| Verificar força da senha | Verificador de força de senha | Avalia uma candidata localmente, incluindo detecção de padrões e reutilização |
| Configurar um segundo fator | Gerador TOTP e HOTP | Lê segredo Base32 ou URI otpauth:// e verifica códigos em janelas de tempo |
| Inspecionar o certificado de um site | Informações do certificado SSL | Assunto, validade, força de chave, SANs e sinalização de algoritmos fracos |
| Verificar uma cadeia de certificados | Testador de cadeia SSL | Ordena a cadeia e verifica cada assinatura, detectando intermediários ausentes |
| Verificar download ou arquivo | Calculadora de hash | Calcula de MD5 a SHA-512 para confirmar integridade com um resumo publicado |
| Gerar identificadores únicos | Gerador UUID | Identificadores versão 4 com bits de versão e variante corretos |
| Inspecionar um link suspeito | Analisador de URL | Decodifica o caminho, lista parâmetros e sinaliza credenciais na autoridade |
| Verificar metadados de fotos | Visualizador EXIF | Mostra GPS, horário e dados do dispositivo contidos na foto |
| Medir codificação ou criptografia | Analisador de entropia | Entropia de Shannon para distinguir dados repetitivos de conteúdo codificado ou criptografado |
| Neutralizar um indicador com segurança | Desativar e reativar IOC | Desarma URLs e endereços para que fiquem inertes ao compartilhar |
O princípio da tabela: se uma ferramenta precisa do segredo, ela deve rodar onde o segredo está. Veja Todas as ferramentas para a lista completa, incluindo as poucas que fazem requisições de rede e por quê.
A pergunta do modelo de ameaças
A lista correta depende de quem você está tentando impedir, e pular essa pergunta leva a esforço no lugar errado.
| Sua situação | Adversário realista | Onde focar |
|---|---|---|
| Maioria das pessoas | Criminosos oportunistas, preenchimento automatizado de credenciais, phishing indiscriminado | Níveis 1 e 2, mais os dispositivos que você carrega |
| Figura pública ou conhecida | Phishing direcionado, doxxing e tentativas de invasão de conta | Acrescente compartimentalização, aliases e considere monitorar sua presença nas redes |
| Jornalista, ativista ou com risco jurídico | Estados ou adversários com recursos, apreensão de dispositivos | Acrescente Tor, dispositivos dedicados e disciplina para separar identidades |
| Pequeno empresário | Invasão de email comercial, fraude de fatura, redirecionamento de pagamento | Verifique cada transferência por outro canal |
| Profissional técnico | Cadeia de suprimentos, roubo de credenciais, ataques por dependências | Acrescente chaves de hardware, assinatura de código e separação das identidades profissional e pessoal |
Leitura honesta da tabela. Para a maioria, a maior parte do risco real está nos Níveis 1 e 2. Itens avançados são essenciais para quem precisa deles e são adotados com frequência por quem não precisa.
Nosso guia Como criar seu próprio modelo de ameaças pessoais ensina a fazer essa avaliação.
Principais conclusões
- A ordem supera a completude. Cinco itens do Nível 1 removem mais risco real do que todos os 300 itens de uma lista completa feitos aleatoriamente.
- Passkeys e chaves de hardware são os únicos segundos fatores que vencem phishing, pois a credencial é vinculada à origem e nunca deixa o dispositivo.
- Malware infostealer rouba cookies de sessão diretamente, por isso o roubo de tokens de sessão torna insuficiente, por si só, o segundo fator mais fraco.
- A criptografia transforma um dispositivo roubado em perda de hardware em vez de vazamento de dados. Confirme que está ativada, pois nem sempre é padrão.
- Armazenamento sincronizado não é backup. Adicione uma cópia offline ou uma cópia com permissão de escrita e teste uma restauração.
- A recuperação da conta é a nova superfície de ataque. Salve códigos de recuperação offline e separados do gerenciador de senhas.
- Aliases quebram a correlação entre bancos de dados vazados que contêm seu endereço.
- A maioria dos conselhos que recebe atenção rende pouco. Ajustes de impressão digital e falsificação do user-agent ficam bem abaixo de um gerenciador de senhas e atualizações automáticas.
- A lista certa depende do seu adversário. Itens avançados importam muito para quem precisa deles e são adotados com frequência por quem não precisa.
Próximos passos
- Faça hoje o Nível 1, que leva cerca de duas horas: gerenciador de senhas, segundo fator resistente a phishing, atualizações automáticas, criptografia do dispositivo e um backup testado.
- Aprofunde com uma lista comunitária de várias centenas de itens em uma dúzia de categorias: Lista de segurança pessoal
- Use a versão interativa para filtrar pelo modelo de ameaças e acompanhar o progresso: Digital Defense
- Aplique as listas organizacionais do site aos equivalentes profissionais: Segurança de senhas , Conscientização sobre phishing , Backup e recuperação de dados , Segurança de dispositivos móveis e Segurança de redes sociais
- Escolha seu gerenciador de senhas com a comparação de arquiteturas: Bitwarden contra KeePassXC
- Troque para um navegador melhor em vez de otimizar um mais fraco: LibreWolf vs Brave e Tor
- Proteja seus dados de pagamento com números de cartões virtuais: Cartões virtuais Privacy.com
- Use as ferramentas localmente, começando pelo Gerador de senhas e o Gerador TOTP
Artigos relacionados
| Artigo | O que aborda |
|---|---|
| Como criar seu próprio modelo de ameaças pessoais | A avaliação que determina em qual nível você se encaixa |
| Melhores gerenciadores de senhas 2026: Bitwarden vs KeePassXC | Escolha entre cofres sincronizados na nuvem e arquiteturas offline |
| Como criar senhas fortes em 2026 | Entropia, frases-senha e por que o comprimento supera a substituição de símbolos |
| Guia de autenticação multifator | A classificação de fatores por trás da comparação de segundos fatores |
| Melhores navegadores de privacidade 2026: LibreWolf vs Brave e Tor | Fortalecimento do navegador para o Nível 3 |
| Opções de smartwatch para entusiastas de privacidade e segurança | Aplicação da mesma lógica de níveis a dispositivos vestíveis |
| Cartões virtuais Privacy.com | Limitar exposição de pagamentos, em conjunto com o congelamento de crédito |
Referências
- Lista de segurança pessoal, lista comunitária de Alicia Sykes
- Lista de segurança pessoal, documento completo
- Digital Defense, versão interativa
- Awesome Privacy, lista de softwares que respeitam a privacidade
- Have I Been Pwned, alerta de vazamentos
- FIDO Alliance, especificações de passkeys e FIDO2
- Use Plaintext Email, configuração de email em texto simples
- Consumer Financial Protection Bureau, relatórios e pontuações de crédito
- FTC, orientação ao consumidor sobre roubo de identidade
- Passkeys.dev, recurso comunitário sobre implementação de passkeys
Related Posts
This article refers to other articles we've written:
- Como criar seu próprio modelo pessoal de ameaças
Siga as etapas para criar um modelo pessoal de ameaças: identifique seus ativos, possíveis atacantes e as medidas que os protegem.
- Melhores gerenciadores de senhas 2026: Bitwarden vs KeePassXC
Comparação de gerenciadores de senhas em 2026, incluindo Bitwarden, KeePassXC, 1Password, LastPass, Dashlane e Proton Pass.
