Como se proteger contra ransomware

Table of Contents
Ataques de ransomware: o que são, como funcionam e como se proteger
Nos últimos anos, os ataques de ransomware se tornaram uma das formas mais comuns e prejudiciais de crime cibernético. Entender como esses ataques funcionam e quais impactos podem causar é essencial para pessoas e organizações. Este artigo explica os mecanismos do ransomware, apresenta exemplos conhecidos e oferece estratégias eficazes para você se proteger dessas campanhas maliciosas.
Entenda os ataques de ransomware
A proteção contra ransomware começa com uma compreensão clara dos riscos. Primeiro, vamos definir o termo ransomware.
Ransomware é um tipo de software malicioso que criptografa arquivos em um computador ou rede, deixando-os inacessíveis até que um resgate seja pago. Ele costuma chegar por e-mails de phishing, anexos maliciosos ou sites comprometidos.
Os ataques de ransomware são uma ameaça significativa, pois podem paralisar as operações de uma pessoa ou organização e causar grandes perdas financeiras.
A história dos ataques de ransomware
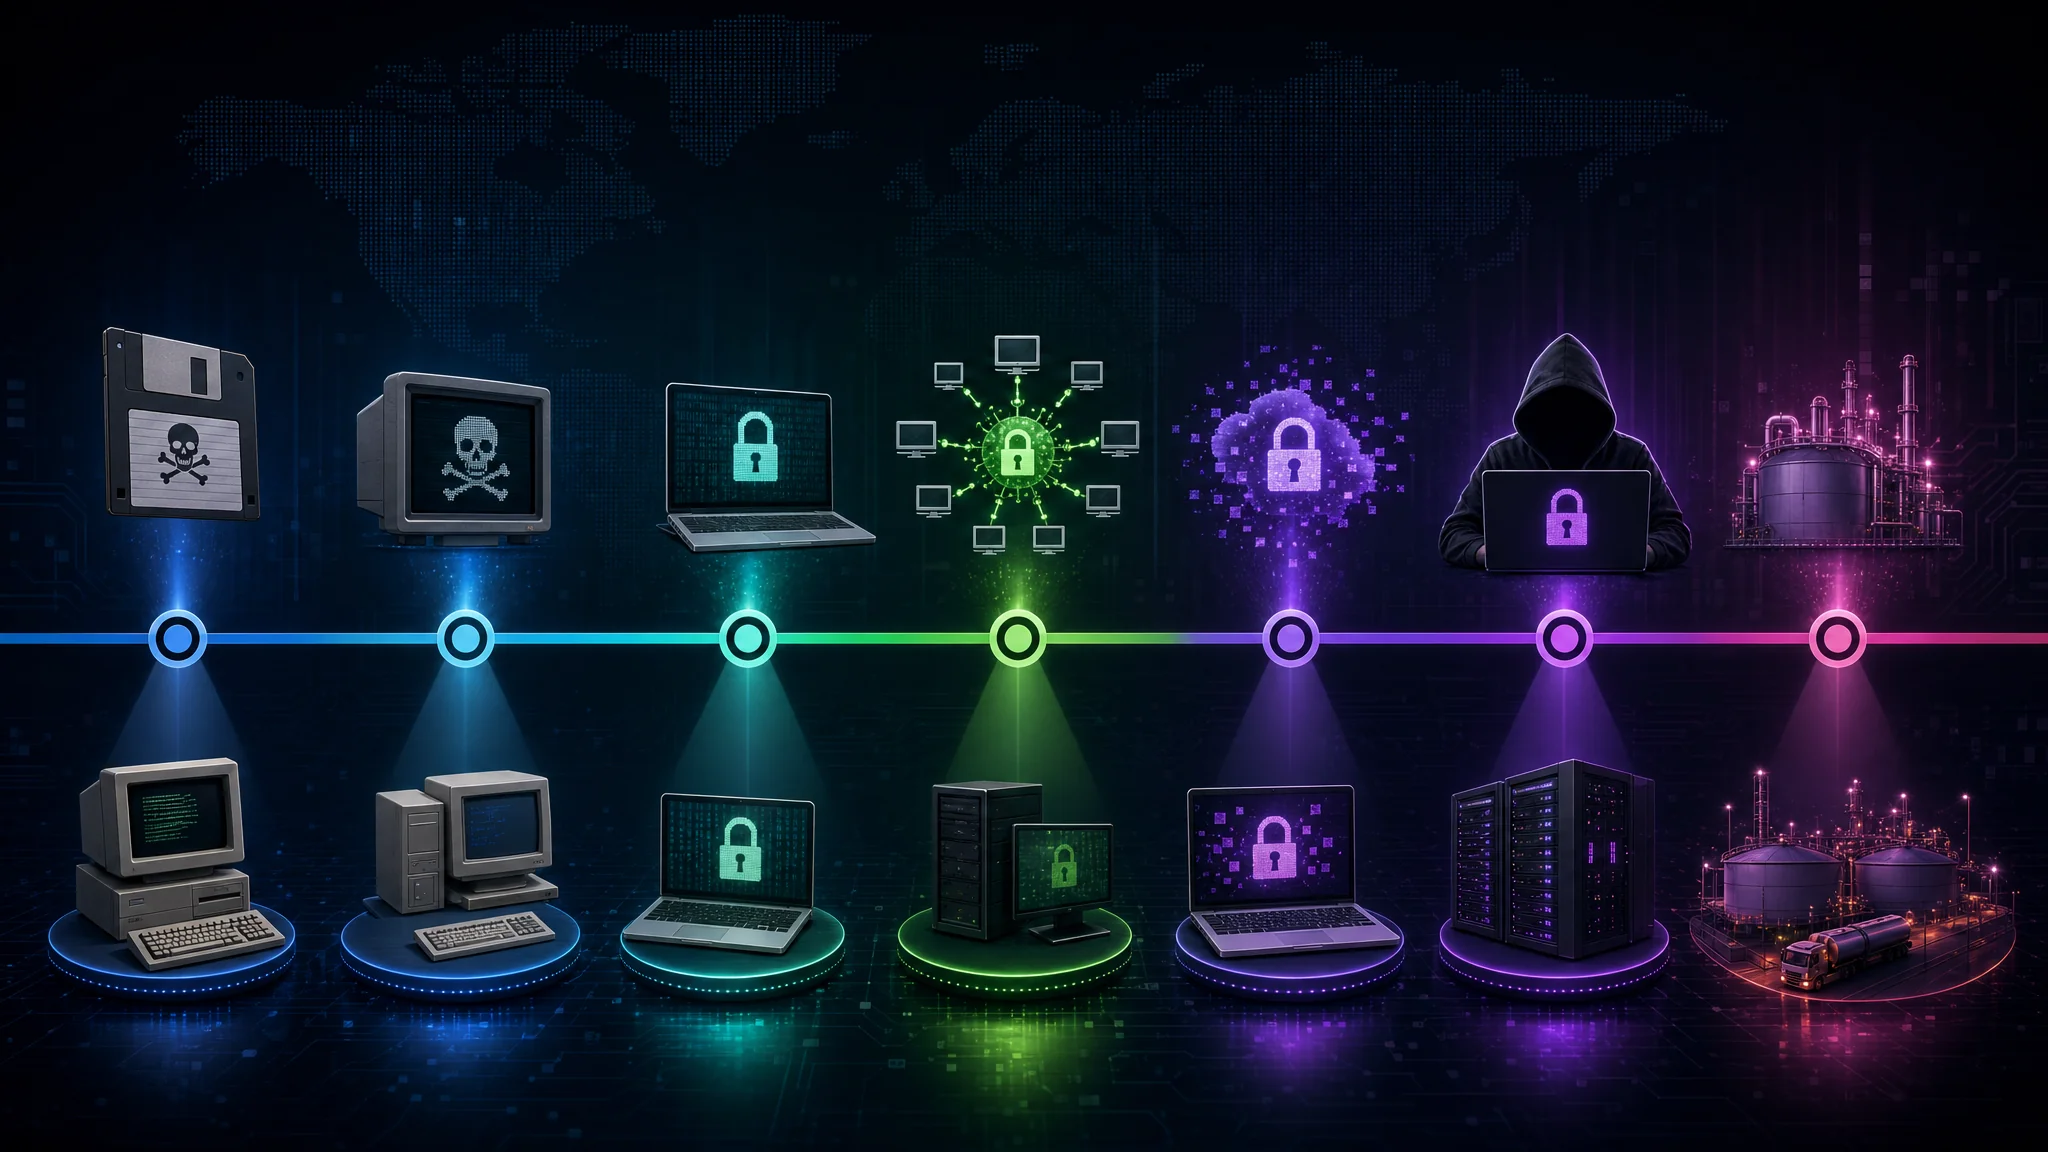
Os ataques de ransomware têm uma longa história, com marcos importantes. Um dos primeiros casos conhecidos ocorreu em 1989, com o trojan AIDS. Esse programa malicioso se espalhava por disquetes, criptografava os arquivos dos usuários e exigia que o resgate fosse enviado para uma caixa postal no Panamá.
Com o tempo, esses ataques ficaram mais sofisticados e frequentes, tornando-se uma ferramenta preferida dos criminosos cibernéticos. Famílias conhecidas como CryptoLocker, Locky e Ryuk causaram danos generalizados e prejuízos financeiros de bilhões de dólares.
O ataque WannaCry de 2017 é um dos casos mais conhecidos da história recente. Esse ataque cibernético global atingiu centenas de milhares de computadores em mais de 150 países, incluindo organizações importantes como o National Health Service (NHS) do Reino Unido. Ele explorou uma vulnerabilidade no sistema operacional Windows, se espalhou rapidamente e criptografou arquivos nos computadores infectados. Os responsáveis exigiram pagamentos em Bitcoin, o que tornou o rastreamento ainda mais difícil.
Outro ataque importante que ganhou destaque foi o ataque à Colonial Pipeline em 2021. Ele teve como alvo uma das maiores operadoras de oleodutos de combustível dos Estados Unidos e interrompeu o abastecimento na Costa Leste. O grupo de ransomware DarkSide foi apontado como responsável e exigiu milhões de dólares em Bitcoin. O incidente revelou a vulnerabilidade da infraestrutura crítica e o possível impacto nos serviços essenciais.
À medida que os ataques evoluem, pessoas e organizações precisam permanecer vigilantes. Medidas robustas de cibersegurança, atualizações regulares de software, treinamento de funcionários sobre phishing e outros vetores de ataque e backups seguros de dados importantes ajudam a reduzir o risco.
Além disso, a popularidade das criptomoedas, como o Bitcoin, facilita pagamentos anônimos de resgate e dificulta o trabalho das autoridades para rastrear e prender os responsáveis. Esse modelo de negócio lucrativo incentiva os criminosos cibernéticos a continuar desenvolvendo e distribuindo ransomware.
Para desenvolver defesas eficazes, é essencial entender a história, as táticas e os impactos dos ataques de ransomware. Com informação atualizada e medidas preventivas de segurança, pessoas e organizações podem se proteger melhor das consequências devastadoras.
Como ocorre um ataque de ransomware
Para compreender a dimensão e as possíveis consequências de um ataque, é preciso entender como ele é realizado e quais etapas percorre.
Os invasores usam várias táticas para se infiltrar em sistemas e manter dados valiosos como reféns. Vamos examinar mais de perto as etapas de um ataque de ransomware.
Como o ransomware infecta seu sistema
O ransomware costuma entrar em um sistema por meios enganosos, como anexos de e-mail maliciosos ou sites infectados. Os criminosos cibernéticos aprimoram suas técnicas e usam engenharia social para convencer usuários desavisados a abrir arquivos infectados ou clicar em links maliciosos.
Depois da infecção inicial, o ransomware começa a se espalhar pela rede e criptografa arquivos à medida que avança. Essa propagação rápida pode paralisar toda a infraestrutura de uma organização, por isso é essencial adotar medidas robustas de segurança.
As infecções de ransomware costumam explorar vulnerabilidades de software ou de sistemas operacionais. Isso demonstra a importância de manter os softwares atualizados e instalar prontamente as correções para as vulnerabilidades identificadas. Atualizações regulares reduzem bastante o risco de ataques.
O processo de um ataque de ransomware
Depois de se infiltrar no sistema, o ransomware inicia a criptografia, seleciona determinados tipos de arquivos e os torna inacessíveis. Em geral, usa algoritmos sofisticados, que tornam praticamente impossível descriptografar os arquivos sem a chave.
Após a criptografia, o invasor apresenta uma nota de resgate, normalmente em uma janela pop-up ou arquivo de texto, com instruções para pagar e obter a chave de descriptografia. Essas notas costumam ameaçar excluir permanentemente os arquivos criptografados ou aumentar o valor do resgate se a vítima não pagar dentro do prazo determinado.
A execução de um ataque de ransomware exige um equilíbrio delicado para o invasor. A criptografia precisa ser forte o suficiente para impedir a descriptografia sem a chave e, ao mesmo tempo, dar à vítima um motivo para pagar. Em alguns casos, os invasores oferecem até atendimento ao cliente para orientar as vítimas no pagamento, o que aumenta a complexidade do ataque.
Importante: pagar o resgate não garante a recuperação dos arquivos criptografados nem a remoção do malware. Especialistas em cibersegurança desaconselham fortemente o pagamento, pois ele aumenta a lucratividade dos ataques de ransomware e incentiva novos crimes.
Entender as etapas de um ataque ajuda a adotar medidas preventivas eficazes. Manter-se vigilante, atualizar os softwares, orientar os usuários sobre as ameaças e aplicar medidas robustas de segurança reduz bastante o risco de ser vítima.
O impacto dos ataques de ransomware
Um ataque bem-sucedido tem consequências amplas, tanto financeiras quanto não financeiras. Veja alguns dos impactos mais importantes.
Os ataques de ransomware são uma preocupação crescente hoje. Essas ações de criminosos cibernéticos podem ter efeitos devastadores para pessoas e organizações. A seguir, analisamos as consequências financeiras e não financeiras e seus amplos impactos.
Consequências financeiras dos ataques de ransomware
Os ataques de ransomware podem causar graves danos financeiros a pessoas e organizações. Os custos incluem não apenas o resgate exigido pelos invasores, mas também despesas com resposta a incidentes, investigações forenses e implantação de medidas de segurança reforçadas.
Para as organizações, as consequências financeiras podem ser enormes. Além do custo imediato do resgate, elas enfrentam despesas com a recuperação após o ataque. Isso pode incluir contratar especialistas em cibersegurança para investigar a violação, investir em uma nova infraestrutura de segurança e pagar multas elevadas caso dados de clientes tenham sido comprometidos.
As organizações afetadas também podem sofrer danos à reputação, perda de clientes e consequências jurídicas. O impacto pode ser especialmente grave para pequenas empresas que não têm recursos para se recuperar por completo. Em alguns casos, a pressão financeira pode até levar à falência.
Perda de dados e outros impactos não financeiros
Além das consequências financeiras, os ataques de ransomware costumam provocar grande perda de dados. As vítimas podem perder propriedade intelectual, dados de clientes ou informações proprietárias, o que prejudica as operações e corrói a confiança.
A perda de dados pode ter consequências que vão além do impacto financeiro imediato. Para pessoas, a perda de informações pessoais pode resultar em roubo de identidade ou outras formas de crime cibernético. Para empresas, a perda de dados sensíveis pode representar uma violação de requisitos de conformidade, prejudicar a reputação e trazer consequências jurídicas.
Os ataques também podem causar interrupções e períodos de inatividade, perda de produtividade, prazos não cumpridos e insatisfação dos clientes. Em empresas que operam 24 horas por dia, restaurar rapidamente as operações normais é essencial. Isso destaca a importância de planos robustos de resposta a incidentes. As organizações precisam investir em sistemas de backup e estratégias de recuperação de desastres para limitar os impactos.
O impacto psicológico sobre pessoas e organizações afetadas também não deve ser subestimado. A sensação de violação e vulnerabilidade pode deixar efeitos duradouros, prejudicando a confiança das vítimas nos sistemas digitais e sua capacidade de confiar novamente.
O impacto do ransomware não se limita às perdas financeiras. Ele também abrange perda de dados, danos à reputação, interrupção das operações e erosão da confiança. Como as ameaças continuam evoluindo, pessoas e organizações precisam permanecer vigilantes e implementar medidas robustas de cibersegurança.
Ataques de ransomware notáveis
Analisar ataques de ransomware conhecidos ajuda a compreender a escala e o impacto que essas campanhas podem ter sobre pessoas e instituições. A seguir, examinamos dois casos importantes.
Estudo de caso: o ataque de ransomware WannaCry
O ataque de ransomware WannaCry, ocorrido em maio de 2017, é um dos casos mais significativos e generalizados da história do ransomware. Ele atingiu centenas de milhares de sistemas em 150 países, explorando uma vulnerabilidade no sistema operacional Windows.
O ataque demonstrou o potencial destrutivo do ransomware e a importância de aplicar rapidamente correções e atualizações de segurança.
O WannaCry se comportava como um worm, espalhando-se rapidamente pelas redes e infectando sistemas vulneráveis. Ele criptografava arquivos e exigia um pagamento em Bitcoin para desbloqueá-los. O ataque atingiu pessoas e organizações, incluindo instituições de saúde, órgãos governamentais e empresas de todos os portes.
O impacto foi amplo e causou interrupções significativas em setores críticos, como saúde, transporte e finanças. Hospitais precisaram redirecionar pacientes e adiar cirurgias porque não conseguiam acessar prontuários médicos. Empresas de transporte e logística sofreram atrasos e perdas financeiras. O ataque também gerou preocupação com a vulnerabilidade da infraestrutura crítica e a necessidade de medidas robustas de cibersegurança.
Estudo de caso: o ataque de ransomware NotPetya
O ataque de ransomware NotPetya, ocorrido em junho de 2017, teve como alvo principalmente organizações sediadas na Ucrânia, mas rapidamente se espalhou pelo mundo e afetou muitas empresas multinacionais. Inicialmente, o ataque se disfarçou de atualização de software para um programa de contabilidade fiscal amplamente usado na Ucrânia.
O incidente destacou a importância de estratégias robustas de backup e de planos de recuperação de desastres bem testados para reduzir o impacto dos ataques de ransomware.
O NotPetya explorou uma vulnerabilidade no mecanismo de atualização do software de contabilidade fiscal, permitindo que o malware se infiltrasse e se espalhasse pelas redes. Ele criptografava arquivos e exigia um pagamento em Bitcoin. Porém, ao contrário dos ataques tradicionais de ransomware, seu principal objetivo não era obter ganhos financeiros, mas causar destruição generalizada.
Entre as grandes empresas multinacionais afetadas estavam a gigante de transporte marítimo Maersk, a farmacêutica Merck e a fabricante de alimentos Mondelez International. As operações dessas empresas foram bastante interrompidas, e algumas estimaram prejuízos de centenas de milhões de dólares.
O NotPetya também teve implicações mais amplas, pois expôs vulnerabilidades na segurança da cadeia de suprimentos. O ataque destacou a interconexão das redes globais e o potencial de uma única violação causar efeitos em cascata em várias organizações.
Em resposta, governos e especialistas em cibersegurança enfatizaram medidas preventivas como atualizações regulares de software, segmentação de rede e treinamento de conscientização para funcionários. O incidente serviu de alerta para organizações em todo o mundo reforçarem suas defesas e desenvolverem planos abrangentes de resposta a incidentes.
Como se proteger contra ataques de ransomware
Os ataques de ransomware continuam sendo uma ameaça significativa, mas pessoas e organizações podem tomar medidas preventivas para reduzir o risco de se tornarem vítimas.
Boas práticas de higiene cibernética
Manter uma boa higiene cibernética é essencial para se proteger contra ataques de ransomware. Isso inclui atualizar regularmente softwares e sistemas operacionais, usar senhas fortes e exclusivas, ativar a autenticação multifator e ter cuidado antes de clicar em links suspeitos ou abrir anexos enviados por fontes desconhecidas.
Uma abordagem preventiva à higiene cibernética reduz consideravelmente o risco de infecções por ransomware e de outras ameaças cibernéticas.
O papel do antivírus na prevenção
O software antivírus desempenha um papel importante na prevenção e detecção de ataques de ransomware. Soluções robustas usam mecanismos avançados, como análise comportamental e aprendizado de máquina, para identificar e bloquear o ransomware antes que ele execute seu código malicioso. Usar um antivírus confiável e atualizado é parte essencial de uma estratégia de cibersegurança em camadas.
A importância de backups regulares
Fazer backups regulares de dados críticos é essencial para minimizar o impacto de um ataque de ransomware. Os backups permitem restaurar arquivos criptografados sem ceder às exigências dos invasores. No entanto, armazene-os off-line ou em ambientes seguros e isolados, para evitar que também sejam comprometidos durante o ataque.
As organizações devem estabelecer cronogramas rigorosos de backup e testar regularmente o processo de restauração. Isso ajuda a verificar a integridade dos dados e a capacidade de recuperação rápida após um ataque.
Conclusão
Os ataques de ransomware representam uma ameaça significativa e em rápida mudança à cibersegurança de pessoas e organizações. Entender seu funcionamento, possíveis impactos e medidas de proteção é essencial para se defender dessa forma de crime cibernético. Com vigilância, boas práticas e medidas robustas de segurança, podemos dissuadir, detectar e nos recuperar de ataques de ransomware, contribuindo para um ambiente digital mais seguro.
Related Posts