Por que o encaminhamento de portas não funciona no T-Mobile Home Internet

Table of Contents
Os gateways para consumidores do T-Mobile 5G Home Internet não oferecem encaminhamento de portas configurável. Adicionar uma regra a um segundo roteador não altera as configurações do gateway da operadora nem cria uma rota pública de entrada. A T-Mobile também não documenta uma opção de modo bridge ou para alterar o tipo de tradução de endereços de rede (NAT). Configurações do gateway T-Mobile .
Este artigo trata do Home Internet celular. Considere fibra e produtos empresariais como serviços separados, com recursos documentados próprios.
Pontos principais
- Identifique o limite: diferencie um recurso do gateway da tradução de endereços a montante.
- Inspecione a rota: registre a qual dispositivo pertence cada endereço e porta.
- Compare alternativas: associe o acesso dos clientes e os requisitos do protocolo a um método de hospedagem.
- Documente a decisão: crie um plano de conexão com teste e alternativa.
Antes de começar
Público: usuários do T-Mobile Home Internet celular que desejam acessar um serviço doméstico de fora. Pré-requisitos: acesso ao servidor, às configurações da rede local e às informações de status do gateway fornecido. Uma segunda conexão à Internet ajuda no teste remoto final.
Tempo estimado: 15–20 minutos para reunir os requisitos e fazer verificações locais. Configurar outro método de acesso exige tempo adicional. Dificuldade: iniciante a intermediária. O objetivo é escolher uma conexão com justificativa, não adicionar mais uma regra de roteador que ficará sem uso.
Por que uma regra de porta local não basta
O encaminhamento de portas direciona o tráfego que chega ao roteador para um destino interno. Para receber tráfego não solicitado da Internet, o servidor doméstico precisa funcionar através de cada dispositivo relevante no caminho a montante. Uma conexão local bem-sucedida mostra que o servidor está acessível dentro da rede doméstica, não de fora dela.
O NAT de nível de operadora (CGNAT) acrescenta tradução de endereços na rede do provedor. Os assinantes compartilham a capacidade de IPv4 público, enquanto o provedor controla a tradução externa. A RFC 6598 reserva 100.64.0.0/10 para o espaço de endereços compartilhados usado nesse tipo de implantação.
RFC 6598
.
O suporte do gateway e o NAT da operadora são questões distintas. A página de suporte da T-Mobile confirma a limitação do gateway. O CGNAT explica por que configurar seu roteador também não basta quando a tradução a montante está fora do seu controle. A ausência do menu de encaminhamento de portas não revela, sozinha, o projeto completo da rede da operadora.
Na prática, você precisa escolher um modelo de conexão. Use uma rede overlay para acesso privado, um túnel de saída para um serviço HTTP ou um endpoint hospedado quando usuários externos precisarem de acesso público. Teste o método escolhido em outra rede. Uma solicitação bem-sucedida na LAN não comprova o acesso pela Internet.
| Mudança | O que muda | O que continua sem solução |
|---|---|---|
| Regra em um segundo roteador | Encaminhamento no seu roteador | Gateway da operadora e rota a montante |
| Outro resolvedor DNS | Resolução de nomes | Conectividade de entrada |
| Nome de DNS dinâmico | Nome que acompanha um endereço | Rota de entrada utilizável |
| Wi-Fi mais rápido | Desempenho sem fio local | Acesso pela Internet |
Endereçamento dinâmico significa que um endereço muda com o tempo. É diferente de compartilhar um endereço por NAT. A T-Mobile documenta o endereçamento dinâmico e não descreve nesta página de suporte uma opção para consumidores mudarem o Home Internet para um endereço estático. Limitações de conexão da T-Mobile .
Rastreie quem controla os endereços
Em um exemplo de NAT da operadora, o caminho atravessa vários limites independentes:
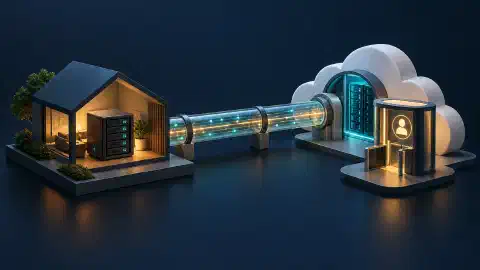
Cliente remoto -> tradução da operadora -> gateway doméstico -> roteador opcional -> servidor
                     sob controle da operadora   dispositivos e configurações locais
Um endereço visto por um site descreve a conexão que chegou ao site. Ele não estabelece um mapeamento de entrada para o seu servidor. Os requisitos de CGN descrevem mapeamentos por identidade do assinante, endereço externo, porta e horário. RFC 6888 .
Registre a interface: diferencie o endereço local do servidor, o endereço WAN do segundo roteador, o endereço informado pelo gateway celular e a observação de um serviço externo. Aqui, WAN significa o lado a montante do roteador. Um endereço sem identificação da interface é uma evidência de diagnóstico fraca.
Considere esta observação ilustrativa, com endereços reservados para documentação no lado público:
| Ponto de observação | Exemplo | Interpretação |
|---|---|---|
| LAN do servidor | 192.168.50.10 | Destino local |
| WAN do segundo roteador | 192.168.12.20 | Há outra rede privada a montante |
| Verificação externa de IPv4 | 203.0.113.25 | Endereço visível externamente |
Conclusão sustentada: o segundo roteador fica atrás de outra rede privada. Conclusão sem sustentação: o valor WAN comprova o arranjo exato de tradução da operadora. Inspecione o gateway celular separadamente se a página de status mostrar o endereço relevante.
Indício do intervalo de endereços: um endereço voltado ao provedor em 100.64.0.0/10 faz parte do espaço compartilhado. Registre qual interface o informa. Se uma ferramenta de rede privada também atribuir endereços desse intervalo, uma captura sem rótulos ficará ambígua. A faixa é definida pela
RFC 6598
.
Verifique o serviço local
Para um painel HTTP, execute esta solicitação em outro dispositivo Linux ou macOS na sua rede doméstica. Substitua o endereço e a porta de exemplo pelos valores do servidor:
curl --connect-timeout 5 --max-time 10 --output /dev/null --write-out '%{http_code}\n' http://192.168.50.10:8080/
--connect-timeout limita o tempo para estabelecer a conexão. --max-time limita a solicitação inteira. --output descarta o corpo da resposta e --write-out mostra o status HTTP. Essas opções estão documentadas no
manual do curl
.
Interprete o resultado: uma resposta HTTP, inclusive uma resposta de autenticação, mostra que um endpoint HTTP respondeu por essa rota. Confirme a identidade dele no navegador. O tempo esgotado não identifica a camada com falha. Em seguida, verifique o endereço de escuta, a porta e o firewall do host.
Esta verificação vale para HTTP. Um jogo que usa UDP exige um teste adequado ao protocolo.
Escolha uma alternativa adequada ao serviço
Acesso privado e hospedagem pública têm requisitos diferentes. Primeiro, decida quem precisa se conectar e se essas pessoas aceitam instalar um cliente.
TCP transporta um fluxo ordenado em uma conexão. UDP transporta datagramas individuais. A hospedagem deve oferecer suporte ao transporte usado pelo aplicativo, mesmo quando dois serviços usam o mesmo número de porta.
| Necessidade | Abordagem a avaliar | Principal restrição |
|---|---|---|
| Seu laptop acessar o servidor doméstico | Rede privada Tailscale | Registrar dispositivos e configurar regras de acesso |
| Painel privado no navegador | Cloudflare Tunnel com Access | Configurar nome do host e política de identidade |
| Site para visitantes públicos | Hospedagem pública ou túnel adequado | Conferir protocolo, capacidade e requisitos do serviço |
| Servidor de jogo para clientes comuns | Hospedagem com suporte documentado a portas de entrada | Atender aos requisitos TCP/UDP do jogo |
O Tailscale tenta uma conexão direta e oferece tráfego retransmitido quando a comunicação direta falha. Isso evita encaminhar manualmente uma porta doméstica, embora a rota resultante afete o desempenho. Leia a visão geral das conexões do Tailscale e nossa explicação sobre relays .
O Cloudflare Tunnel estabelece uma conexão de saída do servidor. Para um painel privado, combine-o com uma política do Access. Publicar um nome de host sem essa política não adiciona uma verificação de identidade. Consulte conectividade do Tunnel e Tunnel e Access .
Uma assinatura de VPN sozinha não define uma configuração de hospedagem de entrada. Antes de comprar um serviço, verifique os protocolos compatíveis, as portas expostas, as opções de autenticação e as restrições. Para um servidor de jogo, pergunte especificamente quais portas UDP ele exige.
E o IPv6?
Endereçamento IPv6 e permissão para tráfego de entrada são requisitos separados. O IPv6 reduz a dependência da tradução de endereços IPv4, enquanto a filtragem stateful do gateway continua controlando as conexões de entrada. A RFC 6092 descreve a filtragem IPv6 residencial, incluindo o tratamento de tráfego não solicitado. Ela não documenta as configurações do seu gateway T-Mobile. Recomendações de segurança IPv6 residencial .
Avalie toda a rota: o cliente remoto precisa de conectividade IPv6, o servidor precisa de endereço e processo de escuta adequados e a rede precisa permitir o tráfego. Uma solicitação web IPv6 bem-sucedida confirma uma rota de saída. Ela não prova que um cliente da Internet alcança seu servidor.
| Evidência | O que estabelece |
|---|---|
| Endereço IPv6 no servidor | Um endereço foi atribuído a uma interface |
| Solicitação IPv6 de saída bem-sucedida | Esse cliente alcançou um serviço externo |
| Resposta de um aplicativo remoto | A rota de entrada testada funciona |
Regra de decisão: escolha hospedagem IPv6 somente após confirmar a rota de entrada completa e a compatibilidade dos clientes. Não trate a atribuição de endereço como substituto de um teste remoto do aplicativo.
Verifique o aplicativo antes de mudar a rede
Siga estes passos de diagnóstico para separar falhas locais de limites de acesso remoto:
- Conexão local: confirme que outro dispositivo doméstico alcança o endereço local e a porta pretendida do servidor.
- Configuração do serviço: confirme que o aplicativo escuta na interface esperada e que o firewall do host permite o cliente pretendido.
- Público: decida se o acesso será privado ou público.
- Teste remoto: teste o túnel ou a rede privada escolhida usando outra conexão à Internet.
- Desempenho: meça a carga de trabalho real depois que a conectividade funcionar.
Uma falha no teste local precisa ser analisada antes de escolher um serviço de acesso remoto. O encaminhamento de portas não corrige um aplicativo que escuta na interface errada.
Escolha uma opção de hospedagem
Cenário: você quer consultar um painel doméstico durante uma viagem e dois amigos querem entrar em um servidor de jogo. O painel usa HTTP. O jogo exige UDP, e seus amigos querem usar clientes comuns sem instalar outro cliente de rede.
Separe os requisitos. Um painel no navegador com uma pequena lista de identidades combina com uma publicação web autenticada. O jogo precisa de uma rota pública compatível com o transporte e os clientes necessários. Resolver o primeiro requisito não comprova suporte ao segundo.
| Requisito | Escolha fundamentada |
|---|---|
| Painel privado no navegador | Avaliar Tunnel com Access |
| Acesso pessoal por dispositivos registrados | Avaliar uma rede overlay privada |
| Clientes públicos de jogo UDP | Avaliar hospedagem com disponibilidade UDP documentada |
Pergunta de verificação: o DNS dinâmico torna o jogo acessível por uma rota de entrada indisponível? Não. Atualizar o nome do host não cria o mapeamento ou o processo de escuta necessário. Rejeite propostas que alterem somente o nome e não expliquem a rota.
Registre a compensação: transferir o jogo para hospedagem externa gera custos recorrentes e administração. Pedir aos amigos que ingressem em uma rede privada muda os requisitos de configuração deles. Escolha depois de decidir qual restrição é negociável.
Crie um plano de conexão
Crie um plano para um serviço com estes campos:
Aplicativo e portas TCP/UDP necessárias:
Pessoas ou dispositivos que precisam de acesso:
Instalar um cliente é aceitável:
Resultado do teste local do serviço:
Rota de entrada disponível:
Método de acesso escolhido:
Método de autenticação:
Teste remoto e critério de sucesso:
Alternativa se o teste falhar:
Critério de conclusão: cada etapa do cliente remoto ao aplicativo tem um responsável e um mecanismo compatível. Em um túnel doméstico, inclua o conector. Na hospedagem externa, inclua o firewall do host e o processo de escuta público. Mantenha visíveis as suposições não verificadas até confirmá-las.
Próximas etapas
Para um painel no navegador, comece pelo guia de configuração do Cloudflare Tunnel e adicione o Access. Para o contexto geral do serviço, leia a visão geral do T-Mobile Home Internet .
Related Posts