As 5 principais certificações de cibersegurança para profissionais de negócios

Table of Contents
As 5 principais certificações não técnicas de cibersegurança para profissionais de negócios em 2026
Na era digital, a cibersegurança é uma parte essencial das operações de qualquer empresa. Com o aumento das ameaças e dos ataques cibernéticos, as organizações precisam de profissionais qualificados para proteger eficazmente informações e dados sensíveis. As certificações técnicas são conhecidas e procuradas na área da cibersegurança, mas também existem certificações não técnicas valiosas para profissionais de negócios. Estas oferecem uma compreensão abrangente dos princípios, políticas e boas práticas de cibersegurança sem exigir conhecimentos técnicos profundos.
Em 2026, o cenário da cibersegurança continua a evoluir rapidamente. Segundo relatórios recentes do setor, prevê-se que os gastos globais com cibersegurança ultrapassem $215 mil milhões em 2026, um aumento de 12% face ao ano anterior. As organizações reconhecem cada vez mais que a cibersegurança eficaz exige mais do que conhecimentos técnicos: requer governança sólida, gestão de riscos, conformidade de privacidade e liderança estratégica de profissionais orientados aos negócios.
A escassez global de profissionais de cibersegurança chegou a 3,5 milhões de vagas em 2026, com uma parcela significativa em funções de gestão, governança e privacidade. Essas funções exigem perspicácia empresarial, não conhecimentos técnicos profundos. Isso cria oportunidades para profissionais de negócios que obtenham certificações relevantes.
Este guia abrangente apresenta as cinco principais certificações não técnicas de cibersegurança úteis para profissionais de negócios em 2026. Inclui informações detalhadas sobre preços, retorno do investimento, oportunidades de progressão profissional e comparação com outras opções do mercado.
Para uma comparação abrangente das principais certificações de cibersegurança técnicas e não técnicas, consulte o nosso guia detalhado: Guia de comparação de certificações de cibersegurança 2026 .
Porque as certificações não técnicas são importantes em 2026
Antes de analisar cada certificação, convém perceber porque as certificações não técnicas de cibersegurança se tornaram mais valiosas:
Uma necessidade empresarial
A cibersegurança moderna é, essencialmente, uma função de gestão de riscos empresariais. Além de controlos técnicos, as organizações precisam de líderes capazes de:
- Traduzir riscos técnicos em impacto empresarial
- Desenvolver estratégias de segurança alinhadas com os objetivos de negócio
- Gerir requisitos regulamentares complexos
- Criar e gerir programas de segurança eficazes
- Comunicar conceitos de segurança a partes interessadas não técnicas
- Tomar decisões informadas sobre investimentos em segurança com base no risco
Complexidade regulamentar
O cenário regulamentar tornou-se muito mais complexo em 2026. As organizações precisam de cumprir:
- GDPR (Regulamento Geral sobre a Proteção de Dados), com fiscalização reforçada
- CCPA 2.0 (Lei de Privacidade do Consumidor da Califórnia, versão melhorada)
- CPRA (Lei de Direitos de Privacidade da Califórnia)
- HIPAA (Lei de Portabilidade e Responsabilidade dos Seguros de Saúde)
- CMMC 2.0 (Modelo de Maturidade de Capacidades de Cibersegurança)
- Várias leis estaduais de privacidade
- Requisitos internacionais de proteção de dados
Gerir este contexto exige conhecimentos especializados de privacidade, conformidade e gestão de riscos, precisamente o que estas certificações oferecem.
Progressão profissional e remuneração
Profissionais com certificações não técnicas reconhecidas de cibersegurança obtêm prémios salariais significativos:
| Função | Sem certificação | Com certificação relevante | Aumento salarial |
|---|---|---|---|
| Responsável de privacidade | $95,000 | $125,000 - $145,000 | 32-53% |
| Gestor de segurança | $110,000 | $140,000 - $165,000 | 27-50% |
| Gestor de conformidade | $100,000 | $130,000 - $155,000 | 30-55% |
| Gestor de riscos | $105,000 | $135,000 - $160,000 | 29-52% |
| CISO | $180,000 | $225,000 - $300,000 | 25-67% |
Dados salariais baseados nas médias do mercado dos EUA em 2026.
1. Certified Information Systems Security Professional (CISSP)
A certificação Certified Information Systems Security Professional (CISSP) é uma credencial reconhecida mundialmente para profissionais de cibersegurança. Abrange tópicos técnicos, mas foi concebida de uma perspetiva de gestão e estratégia, sendo ideal para executivos, gestores e consultores que pretendem aprofundar os seus conhecimentos em cibersegurança.
Porque obter CISSP como profissional de negócios?
A certificação CISSP demonstra a sua capacidade de conceber, implementar e gerir um programa de cibersegurança empresarial. Ao contrário das certificações puramente técnicas, CISSP concentra-se em:
- Planeamento estratégico e governança de segurança
- Compreensão de requisitos e limitações empresariais
- Gestão de riscos e estruturas de tomada de decisão
- Conformidade com regulamentos e normas do setor
- Gestão e liderança de programas de segurança
Os oito domínios CISSP (2026)
CISSP abrange um conjunto amplo de tópicos de cibersegurança em oito domínios:
Gestão da segurança e dos riscos
- Princípios de governança de segurança
- Considerações de conformidade e legais
- Ética profissional
- Políticas, normas, procedimentos e diretrizes de segurança
- Planeamento da continuidade de negócio e recuperação de desastres
- Segurança de pessoal
- Conceitos de gestão de riscos
Segurança de ativos
- Classificação de informação e ativos
- Proteção da privacidade
- Gestão do ciclo de vida dos dados
- Controlos de segurança de dados
- Requisitos de tratamento
Arquitetura e engenharia de segurança
- Princípios de conceção de segurança
- Modelos e estruturas de segurança
- Conceção de sistemas seguros
- Sistemas criptográficos
- Segurança física
Segurança de comunicações e redes
- Arquitetura e conceção de redes
- Canais de comunicação seguros
- Componentes e protocolos de rede
Gestão de identidade e acesso (IAM)
- Gestão de identidade
- Modelos de controlo de acesso
- Identidade como serviço (IDaaS)
- Serviços de identidade de terceiros
Avaliação e testes de segurança
- Estratégias de avaliação e testes
- Recolha de dados de processos de segurança
- Auditorias de segurança
- Avaliações de vulnerabilidades
Operações de segurança
- Conceitos de operações de segurança
- Aprovisionamento de recursos
- Gestão de incidentes
- Recuperação de desastres e continuidade de negócio
Segurança do desenvolvimento de software
- Segurança no ciclo de vida do desenvolvimento de software
- Controlos de segurança em ambientes de desenvolvimento
- Eficácia da segurança de software
Requisitos CISSP (2026)
- Experiência profissional: Mínimo de 5 anos de experiência profissional remunerada acumulada em dois ou mais dos oito domínios CISSP. Um curso universitário de quatro anos ou uma credencial da lista aprovada pela (ISC)² pode substituir um ano de experiência.
- Exame: 100-150 perguntas em formato adaptativo, 3 horas, nota de aprovação: 700/1000.
- Validação: É necessária a validação por um profissional certificado pela (ISC)².
- Requisitos CPE: 120 créditos CPE a cada três anos.
Custos CISSP (2026)
| Componente de custo | Valor |
|---|---|
| Taxa de exame (EUA) | $749 |
| Taxa anual de manutenção (AMF) | $149 |
| Materiais de estudo (estimativa) | $300-$800 |
| Curso de formação (opcional) | $3,000-$4,500 |
| Custo total do primeiro ano | $1,198-$6,198 |
| Renovação anual | $149 |
Impacto profissional
Titulares de CISSP em funções empresariais relatam:
- Aumento salarial médio de $25,000-$40,000 em dois anos
- 68% recebem promoções em 18 meses após a certificação
- Maior credibilidade em funções de liderança de segurança
- Maior capacidade de comunicar com executivos de nível C
Quem deve obter CISSP?
- Gestores e diretores de segurança
- Gestores de TI em transição para funções de segurança
- Profissionais de gestão de riscos
- Responsáveis de conformidade
- Gestores de continuidade de negócio
- Consultores de segurança
- Pessoas que aspiram a CISO ou a funções seniores de liderança de segurança
Para saber mais sobre CISSP e os seus requisitos, consulte: CISSP - Certified Information Systems Security Professional
Para uma comparação abrangente entre CISSP e outras certificações de segurança, consulte o Guia de comparação de certificações de cibersegurança 2026 .
2. Certified Information Privacy Professional/Europe (CIPP/E)
A certificação Certified Information Privacy Professional/Europe (CIPP/E) foi criada para profissionais que trabalham com proteção de dados e leis de privacidade na União Europeia (UE). Com a intensificação da aplicação do RGPD em 2026 e multas acumuladas superiores a €2,5 mil milhões por ano, as organizações dão cada vez mais prioridade à competência em privacidade.
Por que obter CIPP/E em 2026?
A certificação CIPP/E tornou-se essencial por vários motivos:
- Maturidade do RGPD: No oitavo ano de aplicação do RGPD, as autoridades reguladoras refinaram as suas expectativas e aumentaram o escrutínio.
- Relevância global: Muitos países adotaram quadros inspirados no RGPD, o que torna o conhecimento da privacidade da UE aplicável em todo o mundo.
- Schrems II e transferências de dados: A complexidade das transferências internacionais de dados exige conhecimentos especializados.
- Privacidade desde a conceção: As organizações integram cada vez mais a privacidade no desenvolvimento de produtos e precisam de profissionais qualificados.
- Preocupação dos conselhos de administração: A privacidade tornou-se uma questão de administração, aumentando a importância dos profissionais certificados.
Conteúdos da CIPP/E
A certificação abrange a legislação e a prática de privacidade da UE:
Legislação e regulamentação europeias de proteção de dados
- Contexto histórico e evolução da proteção de dados na UE
- Instituições da UE e as suas funções na regulamentação da privacidade
- Processos legislativos e quadro regulamentar
- Princípios fundamentais de privacidade que sustentam a legislação da UE
- Autoridades de privacidade e poderes de fiscalização
Fundamentos do RGPD
- Âmbito material e territorial: quando o RGPD se aplica
- Definições essenciais: dados pessoais, tratamento, responsáveis pelo tratamento e subcontratantes
- Princípios de tratamento: licitude, lealdade, transparência, limitação das finalidades e minimização dos dados
- Fundamentos jurídicos do tratamento: consentimento, contrato, obrigação legal, interesses vitais, missão de interesse público e interesses legítimos
- Categorias especiais de dados: dados sensíveis que exigem proteção reforçada
- Dados de crianças: requisitos específicos para o tratamento de informações de menores
Direitos dos titulares dos dados
- Direito à informação: deveres de transparência
- Direito de acesso: pedidos de acesso dos titulares (SAR)
- Direito de retificação: correção de dados inexatos
- Direito ao apagamento (“direito a ser esquecido”)
- Direito à limitação do tratamento
- Direito à portabilidade dos dados
- Direito de oposição, incluindo decisões automatizadas
- Direitos relativos ao tratamento automatizado: definição de perfis e decisões algorítmicas
Obrigações dos responsáveis pelo tratamento e dos subcontratantes
- Princípio da responsabilização: demonstrar conformidade
- Proteção de dados desde a conceção e por defeito
- Registos das atividades de tratamento (registos do artigo 30.º)
- Avaliações de impacto sobre a proteção de dados (AIPD)
- Consulta prévia às autoridades de controlo
- Encarregados da proteção de dados (EPD): nomeação e função
- Segurança do tratamento: medidas técnicas e organizativas adequadas
- Notificação de violações: prazo de notificação de 72 horas
- Contratos com subcontratantes: requisitos do artigo 28.º
Transferências internacionais de dados
- Mecanismos de transferência: decisões de adequação, cláusulas contratuais-tipo (CCT) e regras vinculativas aplicáveis às empresas (BCR)
- Implicações de Schrems II: medidas suplementares e avaliações de impacto das transferências
- Adequação Reino Unido-UE após o Brexit
- Quadro de Privacidade de Dados UE-EUA (substituto do Privacy Shield)
- Avaliações de risco das transferências e documentação
Fiscalização e responsabilidade
- Poderes das autoridades de controlo e mecanismos de cooperação
- Procedimentos de tratamento de reclamações
- Poderes de investigação e correção
- Coimas administrativas: método de cálculo e montantes máximos
- Responsabilidade civil e direito a indemnização
- Códigos de conduta e mecanismos de certificação
Detalhes do exame CIPP/E (2026)
- Formato: 90 perguntas de escolha múltipla
- Duração: 2,5 horas
- Nota de aprovação: 300/500 (pontuação ajustada)
- Idiomas: disponível em vários idiomas, incluindo inglês, alemão, francês e espanhol
- Realização: centros de exame Pearson VUE ou supervisão online
Custos da CIPP/E (2026)
| Componente do custo | Valor |
|---|---|
| Adesão à IAPP (obrigatória) | $550/ano |
| Taxa do exame (preço para membros) | $550 |
| Materiais de estudo | $200-$500 |
| Curso de formação (opcional) | $2,200-$3,500 |
| Total do primeiro ano | $1,300-$4,600 |
| Renovação anual | $550 (adesão + CPE) |
Manutenção da CIPP/E
- Requisitos de CPE: 20 créditos CPE a cada dois anos
- Recertificação: possibilidade de repetir o exame se os créditos CPE não forem concluídos
- Adesão à IAPP: é necessário manter a adesão ativa
Oportunidades profissionais com CIPP/E
A certificação CIPP/E abre portas para várias funções:
- Encarregado da proteção de dados (EPD): exigido em muitas organizações da UE
- Gestor de privacidade: supervisiona os programas de privacidade da organização
- Consultor de privacidade: aconselha sobre conformidade com o RGPD
- Consultor jurídico de privacidade: funções jurídicas centradas na legislação de privacidade
- Gestor de conformidade: funções de conformidade mais abrangentes com foco em privacidade
Impacto salarial (2026)
| Função | Localização | Salário médio |
|---|---|---|
| EPD | Alemanha | €85,000-€120,000 |
| EPD | Reino Unido | £75,000-£110,000 |
| EPD | França | €75,000-€100,000 |
| Gestor de privacidade | Média da UE | €70,000-€95,000 |
| Consultor de privacidade | Média da UE | €80,000-€125,000 |
Funções nos EUA que apoiam operações na UE: $110,000-$155,000
Quem deve obter CIPP/E?
- Profissionais que trabalham para organizações sediadas na UE
- Empresas dos EUA com clientes ou operações na UE
- Profissionais jurídicos especializados em privacidade
- Responsáveis de conformidade que gerem o RGPD
- Encarregados da proteção de dados
- Gestores de produto que tratam dados da UE
- Profissionais de marketing que gerem dados de clientes da UE
Certificações complementares
Muitos titulares de CIPP/E também obtêm:
- CIPP/US: para compreender a legislação de privacidade dos EUA
- CIPM: para desenvolver competências de gestão de programas de privacidade
- CIPT: para compreender tecnologias de privacidade
Para mais informações sobre CIPP/E, visite: CIPP/E - Certified Information Privacy Professional/Europe
3. Certified Information Privacy Manager (CIPM)
A certificação Certified Information Privacy Manager (CIPM) destina-se a profissionais responsáveis pela gestão e governação de programas de privacidade nas organizações. Enquanto certificações como a CIPP/E se concentram na legislação de privacidade, a CIPM centra-se na implementação e operacionalização desses programas.
Por que obter CIPM em 2026?
À medida que a regulamentação da privacidade amadureceu, as organizações passaram da conformidade jurídica isolada para programas de privacidade abrangentes e sustentáveis. A CIPM responde a esta necessidade com:
- Quadros práticos para gerir programas de privacidade
- Orientação operacional para a gestão diária da privacidade
- Métodos de avaliação dos riscos de privacidade
- Estruturas de governação da privacidade organizacional
- Métricas e métodos de medição dos programas de privacidade
Em 2026, 87% das empresas Global 500 estabeleceram programas formais de privacidade, criando uma procura significativa por profissionais com competências CIPM.
Conteúdos da CIPM
A certificação abrange três domínios principais:
I. Governação do programa de privacidade (45%)
Este domínio aborda o estabelecimento e a manutenção de estruturas de governação da privacidade:
1. Quadro de governação da privacidade
- Estruturas organizacionais para a gestão da privacidade
- Políticas, normas e procedimentos de privacidade
- Mecanismos de comunicação com o conselho e a direção
- Estruturas e mandatos de comités de privacidade
- Integração com outras funções de governação (risco, conformidade e segurança)
2. Estratégia do programa de privacidade
- Alinhamento da privacidade com os objetivos empresariais
- Modelos de maturidade dos programas de privacidade
- Planeamento estratégico de iniciativas de privacidade
- Elaboração de orçamentos e afetação de recursos
- Fundamentação comercial dos investimentos em privacidade
3. Liderança em privacidade
- Criação de uma cultura de privacidade nas organizações
- Gestão da mudança para iniciativas de privacidade
- Envolvimento e comunicação com as partes interessadas
- Programas de formação e sensibilização
- Métricas e indicadores-chave de desempenho (KPI)
4. Leis, regulamentos e quadros
- Mapeamento dos requisitos regulamentares
- Compreensão dos quadros globais de privacidade
- Acompanhamento de alterações regulamentares
- Adaptação dos programas a novos requisitos
- Colaboração com assessoria jurídica
II. Ciclo de vida operacional do programa de privacidade (40%)
Este domínio abrange a gestão quotidiana dos programas de privacidade:
1. Descoberta e inventário de dados
- Criação e manutenção de inventários de dados
- Mapeamento e documentação dos fluxos de dados
- Inventários de sistemas e fornecedores
- Gestão do ciclo de vida dos dados
- Registos das atividades de tratamento
2. Avaliações de privacidade
- Avaliações de impacto sobre a privacidade (PIA/AIPD)
- Métodos de avaliação de riscos de privacidade
- Avaliações de impacto das transferências
- Avaliações de interesses legítimos
- Avaliações de privacidade de terceiros
3. Privacidade desde a conceção
- Integração da privacidade no desenvolvimento de produtos
- Requisitos de privacidade na conceção de sistemas
- Colaboração com equipas de engenharia e produto
- Privacidade em ambientes de desenvolvimento ágil
- Documentação dos requisitos de privacidade
4. Gestão dos direitos dos titulares dos dados
- Implementação de processos para pedidos de direitos
- Automatização do cumprimento dos direitos
- Gestão de pedidos complexos
- Procedimentos de verificação
- Gestão dos prazos de resposta
5. Gestão de fornecedores e terceiros
- Avaliações de privacidade de fornecedores
- Cláusulas contratuais de privacidade
- Monitorização contínua de fornecedores
- Gestão de subcontratantes segundo o RGPD
- Resposta a violações de fornecedores
6. Desenvolvimento de políticas e avisos
- Criação de avisos e políticas de privacidade
- Estratégias de gestão do consentimento
- Avisos e gestão de cookies
- Quadros de informação e escolha
- Requisitos de transparência
7. Resposta a violações e incidentes de privacidade
- Procedimentos de resposta a violações
- Avaliação e notificação de violações
- Correção e medidas de remediação
- Análise da causa raiz
- Revisões após incidentes
III. Conformidade estratégica do programa de privacidade (15%)
Este domínio trata do alinhamento entre privacidade e estratégia empresarial:
1. Tecnologia de privacidade e gestão de dados
- Tecnologias de reforço da privacidade (PET)
- Tecnologias de minimização de dados
- Anonimização e pseudonimização
- Plataformas de gestão da privacidade
- Automatização e IA nos programas de privacidade
2. Formação e sensibilização
- Formação em privacidade por função
- Campanhas de sensibilização
- Medição da eficácia da formação
- Programas de representantes de privacidade
- Criação de uma cultura de privacidade
3. Medição da eficácia do programa de privacidade
- Indicadores-chave de desempenho (KPI)
- Indicadores-chave de risco (KRI)
- Desenvolvimento de painéis de métricas
- Avaliação comparativa e de maturidade
- Comunicação à direção
Detalhes do exame CIPM (2026)
- Formato: 90 perguntas de escolha múltipla e baseadas em cenários
- Duração: 2,5 horas
- Nota de aprovação: 300/500 (pontuação ajustada)
- Realização: centros de exame Pearson VUE ou supervisão online
- Tipos de perguntas: combinação de perguntas de conhecimento e cenários aplicados
Custos da CIPM (2026)
| Componente do custo | Valor |
|---|---|
| Adesão à IAPP (obrigatória) | $550/ano |
| Taxa do exame (preço para membros) | $550 |
| Materiais de estudo | $200-$400 |
| Curso de formação (opcional) | $2,200-$3,200 |
| Total do primeiro ano | $1,300-$4,350 |
| Renovação anual | $550 (adesão + CPE) |
Valor prático da CIPM
A certificação CIPM oferece valor prático imediato através de:
1. Quadros prontos a usar
- Modelos de programas de privacidade
- Questionários de avaliação
- Modelos de políticas
- Planos de resposta a incidentes
2. Ferramentas operacionais
- Quadros de AIPD
- Modelos de inventário de dados
- Métodos de avaliação de riscos
- Questionários de avaliação de fornecedores
3. Métricas e medição
- Quadros de KPI para programas de privacidade
- Modelos de painéis
- Modelos de avaliação da maturidade
- Métodos de comparação de desempenho
Impacto profissional
Os titulares de CIPM relatam:
- Aumento salarial médio de 42% nos 18 meses após a certificação
- Promoção mais rápida para funções de liderança em privacidade
- Maior credibilidade junto das partes interessadas da empresa
- Implementação mais eficaz de programas de privacidade
Perfil ideal do candidato
A CIPM é particularmente valiosa para:
- Responsáveis de privacidade que criam ou gerem programas
- Gestores de privacidade responsáveis pelas operações
- Gestores de conformidade com responsabilidades de privacidade
- Gestores de risco que tratam riscos de privacidade
- Profissionais de negócios que lideram a privacidade
- Consultores que implementam programas de privacidade
A “tríplice coroa”: CIPP, CIPM e CIPT
Muitos profissionais de privacidade obtêm várias certificações da IAPP:
| Certificação | Foco | Quando obter |
|---|---|---|
| CIPP/E ou CIPP/US | Legislação de privacidade | Primeiro, estabelece a base jurídica |
| CIPM | Gestão da privacidade | Segundo, acrescenta experiência operacional |
| CIPT | Tecnologia de privacidade | Terceiro, acrescenta uma dimensão técnica |
Esta combinação oferece:
- Conhecimento jurídico (CIPP)
- Competências de gestão (CIPM)
- Compreensão técnica (CIPT)
Comparação com outras certificações de privacidade
| Aspeto | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| Foco | Gestão de programas | Legislação da UE | Legislação dos EUA | Tecnologia |
| Profundidade técnica | Baixa | Nenhuma | Nenhuma | Média |
| Foco na gestão | Muito elevado | Baixo | Baixo | Médio |
| Foco na implementação | Muito elevado | Médio | Médio | Elevado |
| Função ideal | Gestor/Responsável de privacidade | EPD | Gestor de privacidade dos EUA | Engenheiro de privacidade |
Para mais informações sobre CIPM, visite: CIPM - Certified Information Privacy Manager
Para comparar certificações de privacidade, consulte o nosso Guia de comparação de certificações de cibersegurança 2026 .
4. Certified Information Security Manager (CISM)
A certificação Certified Information Security Manager (CISM) , administrada pela ISACA, destina-se a profissionais de negócios que gerem e supervisionam o programa de segurança da informação de uma organização. A CISM centra-se na gestão e na estratégia, em vez da implementação técnica.
Por que CISM para profissionais de negócios?
A CISM ajuda profissionais a ligar a segurança de TI aos objetivos empresariais. Em 2026, os titulares de CISM recebem um salário médio global de $145,000, e profissionais experientes em cargos sénior ganham mais de $200,000.
Principais diferenças da CISM:
- Foco na gestão: enfatiza a gestão de programas de segurança, não a implementação técnica.
- Alinhamento empresarial: dá prioridade à ligação entre segurança e objetivos empresariais.
- Abordagem baseada no risco: centra-se na compreensão e gestão do risco de segurança.
- Pensamento estratégico: desenvolve estratégias de segurança que viabilizam objetivos empresariais.
- Perspetiva empresarial: considera a segurança em toda a organização, não apenas em TI.
Os quatro domínios CISM (2026)
A CISM abrange quatro domínios:
Domínio 1: Governação da segurança da informação (17%)
Este domínio trata do estabelecimento e manutenção de um quadro de governação da segurança da informação:
Quadro de governação da segurança
- Estruturas organizacionais e relações de reporte
- Estratégia de segurança da informação alinhada com a estratégia empresarial
- Envolvimento do conselho e da direção
- Quadros de governação da segurança (COBIT, ISO, NIST)
- Hierarquia de políticas, normas e procedimentos
Integração com a governação empresarial
- Integração da governação de TI
- Alinhamento com a gestão de risco empresarial (ERM)
- Considerações de governação corporativa
- Quadros de conformidade regulamentar
- Relações com a auditoria interna
Métricas do programa de segurança
- Indicadores-chave de desempenho (KPI)
- Indicadores-chave de risco (KRI)
- Abordagens de quadro de indicadores equilibrado
- Painéis de métricas de segurança
- Relatórios para o conselho de administração
Desenvolvimento do caso de negócio
- Análise custo-benefício dos investimentos em segurança
- Retorno do investimento em segurança (ROSI)
- Custo total de propriedade (TCO) da segurança
- Elaboração e gestão do orçamento
- Afetação de recursos
Domínio 2: Gestão do risco da informação e conformidade (20%)
Este domínio enfatiza a avaliação e a gestão do risco:
Quadros de gestão do risco
- ISO 31000 e 27005
- Quadro de gestão de risco (RMF) do NIST
- FAIR (Factor Analysis of Information Risk)
- Métodos de avaliação do risco
- Opções de tratamento do risco
Avaliação do risco
- Identificação e valorização de ativos
- Avaliações de ameaças e vulnerabilidades
- Métodos de análise de risco (qualitativos e quantitativos)
- Determinação da probabilidade e do impacto
- Registos de risco e mapas de calor
Resposta ao risco
- Aceitação, mitigação, transferência e prevenção do risco
- Planos de tratamento do risco
- Seleção e implementação de controlos
- Análise custo-benefício dos controlos
- Gestão do risco residual
Gestão do risco de terceiros
- Avaliações de risco de fornecedores
- Gestão do risco de prestadores de serviços
- Riscos de segurança da cadeia de fornecimento
- Requisitos contratuais de segurança
- Monitorização e supervisão de terceiros
Gestão da conformidade
- Identificação de requisitos regulamentares
- Quadros e normas de conformidade
- Análise de lacunas e correção
- Monitorização e comunicação da conformidade
- Gestão e coordenação de auditorias
Domínio 3: Desenvolvimento e gestão do programa de segurança da informação (33%)
Este é o maior domínio. Aborda a criação e gestão de programas de segurança:
Estratégia do programa de segurança
- Elaboração de mandatos para programas de segurança
- Criação de roteiros de segurança
- Modelos de maturidade do programa
- Quadros de priorização
- Gestão das partes interessadas
Desenvolvimento do programa de segurança
- Princípios de arquitetura de segurança
- Quadros de controlo (COBIT, CIS Controls, NIST CSF)
- Requisitos básicos de segurança
- Desenvolvimento de normas de segurança
- Desenvolvimento e gestão de políticas
Gestão de recursos
- Estrutura e contratação da equipa de segurança
- Análise de lacunas de competências e formação
- Gestão de prestadores de serviços de segurança geridos (MSSP)
- Gestão de consultores de segurança
- Gestão orçamental
Sensibilização e formação em segurança da informação
- Desenvolvimento de programas de sensibilização
- Formação em segurança por função
- Programas de simulação de phishing
- Criação de uma cultura de segurança
- Medição da eficácia da formação
Gestão do programa de segurança
- Gestão de projetos para iniciativas de segurança
- Gestão da mudança
- Garantia da qualidade
- Revisão e melhoria do programa
- Auditoria do programa de segurança
Continuidade de negócio e recuperação de desastres
- Análise de impacto empresarial (BIA)
- Objetivos de tempo de recuperação (RTO) e de ponto de recuperação (RPO)
- Estratégias de continuidade
- Planeamento da recuperação de desastres
- Testes e manutenção
Domínio 4: Gestão de incidentes (30%)
Este domínio cobre a resposta e a gestão de incidentes de segurança:
Planeamento da resposta a incidentes
- Desenvolvimento de quadros de resposta
- Funções e responsabilidades
- Planos de comunicação
- Procedimentos de escalonamento
- Considerações jurídicas e regulamentares
Deteção e análise de incidentes
- Critérios de identificação de incidentes
- Triagem e classificação
- Avaliação e delimitação iniciais
- Preservação de provas
- Integração de informações sobre ameaças
Resposta a incidentes
- Estratégias de contenção
- Procedimentos de erradicação
- Operações de recuperação
- Gestão da comunicação
- Notificação das partes interessadas
Atividades após o incidente
- Revisões de lições aprendidas
- Análise da causa raiz
- Documentação e relatórios
- Melhoria de processos
- Notificação regulamentar e divulgação de violações
Integração com a continuidade de negócio
- Coordenação com equipas de continuidade e recuperação de desastres
- Critérios de ativação
- Procedimentos de comutação e recuperação
- Comunicação com unidades de negócio
- Regresso às operações normais
Requisitos da CISM (2026)
Experiência profissional
- Mínimo de 5 anos de experiência profissional em segurança da informação
- Inclui 3 anos de experiência em gestão da segurança da informação em pelo menos três áreas de prática da CISM
- Até 2 anos de experiência em segurança da informação podem ser substituídos por experiência geral em TI
Exame
- 200 perguntas: 150 pontuadas e 50 de pré-teste não identificadas
- Duração: 4 horas
- Formato: escolha múltipla
- Nota de aprovação: 450/800 (pontuação ajustada)
- Realização: centros Pearson VUE ou supervisão online
Formação profissional contínua (CPE)
- 120 horas CPE durante o período de certificação de 3 anos
- Mínimo de 20 horas CPE por ano
- É exigida uma taxa de manutenção anual
Custos da CISM (2026)
| Componente do custo | Membro ISACA | Não membro |
|---|---|---|
| Taxa do exame | $575 | $760 |
| Taxa de manutenção anual | $85 | $100 |
| Adesão à ISACA (opcional, recomendada) | $135/ano | N/A |
| Materiais de estudo | $300-$600 | $300-$600 |
| Curso de revisão (opcional) | $1,500-$3,000 | $1,500-$3,000 |
| Total do primeiro ano (com adesão) | $2,095-$4,395 | $1,660-$4,360 |
| Renovação anual (com adesão) | $220 | $100 |
CISM ou CISSP: qual escolher?
Ambas são certificações úteis para gestores de segurança, mas têm focos diferentes:
| Aspeto | CISM | CISSP |
|---|---|---|
| Foco principal | Gestão de programas de segurança | Conhecimentos amplos de segurança |
| Mais adequada para | Gestores de segurança, CISOs | Profissionais de segurança em transição para a gestão |
| Profundidade técnica | Menor | Média |
| Foco na gestão | Maior | Médio |
| Gestão do risco | Ênfase central | Um dos oito domínios |
| Funções mais adequadas | Gestor de segurança, CISO | Arquiteto de segurança, gestor, consultor |
| Organização | ISACA | (ISC)² |
| Experiência exigida | 5 anos (3 em gestão) | 5 anos (técnica e gestão) |
Em resumo:
- Escolha CISM se procura gestão, governação e liderança executiva.
- Escolha CISSP se pretende conhecimentos de segurança mais amplos, técnicos e de gestão.
- Muitos profissionais obtêm ambas para reunir credenciais abrangentes.
Impacto profissional da CISM
A certificação CISM influencia as trajetórias profissionais:
Impacto salarial
| Função | Salário médio sem CISM | Salário médio com CISM | Aumento |
|---|---|---|---|
| Gestor de segurança | $115,000 | $145,000 | 26% |
| Gestor sénior de segurança | $135,000 | $165,000 | 22% |
| Diretor de segurança | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
Com base em dados do mercado dos EUA de 2026.
Progressão profissional
- 73% dos titulares de CISM relatam uma promoção nos dois anos após a certificação.
- Tempo médio até ao cargo de CISO: redução de 2 a 3 anos com CISM.
- Credibilidade executiva: reconhecida por conselhos de administração e direção executiva.
- Reconhecimento global: aceite em mais de 200 países.
Quem deve obter CISM?
A CISM é adequada para:
- Gestores de segurança que pretendem formalizar a sua experiência de gestão
- Profissionais de segurança em transição para funções de gestão
- Gestores de TI que assumem responsabilidades de segurança
- Gestores de risco focados na segurança da informação
- Gestores de conformidade que supervisionam programas de segurança
- Consultores de segurança que prestam aconselhamento de gestão
- Futuros CISOs que desenvolvem credenciais para cargos executivos
Dicas de estudo e preparação
Com base nas taxas de aprovação CISM de 2026, cerca de 50%:
Calendário de estudo recomendado
- 3 a 6 meses de estudo concentrado
- 15 a 20 horas por semana
- Pelo menos 4 a 6 exames práticos
Recursos de estudo
- CISM Review Manual (oficial da ISACA)
- CISM Review Questions, Answers & Explanations Manual
- CISM Online Review Course (ISACA)
- Bancos de perguntas e guias de estudo de terceiros
Estratégia de estudo
- Compreenda conceitos de gestão em vez de memorizar detalhes técnicos.
- Pense numa perspetiva de risco e negócio.
- Use raciocínio baseado em cenários para responder às perguntas do exame.
- Participe em grupos de estudo ou fóruns online.
- Faça exames práticos com limite de tempo.
Para mais informações sobre CISM, visite: CISM - Certified Information Security Manager
5. Certified Information Privacy Professional/United States (CIPP/US)
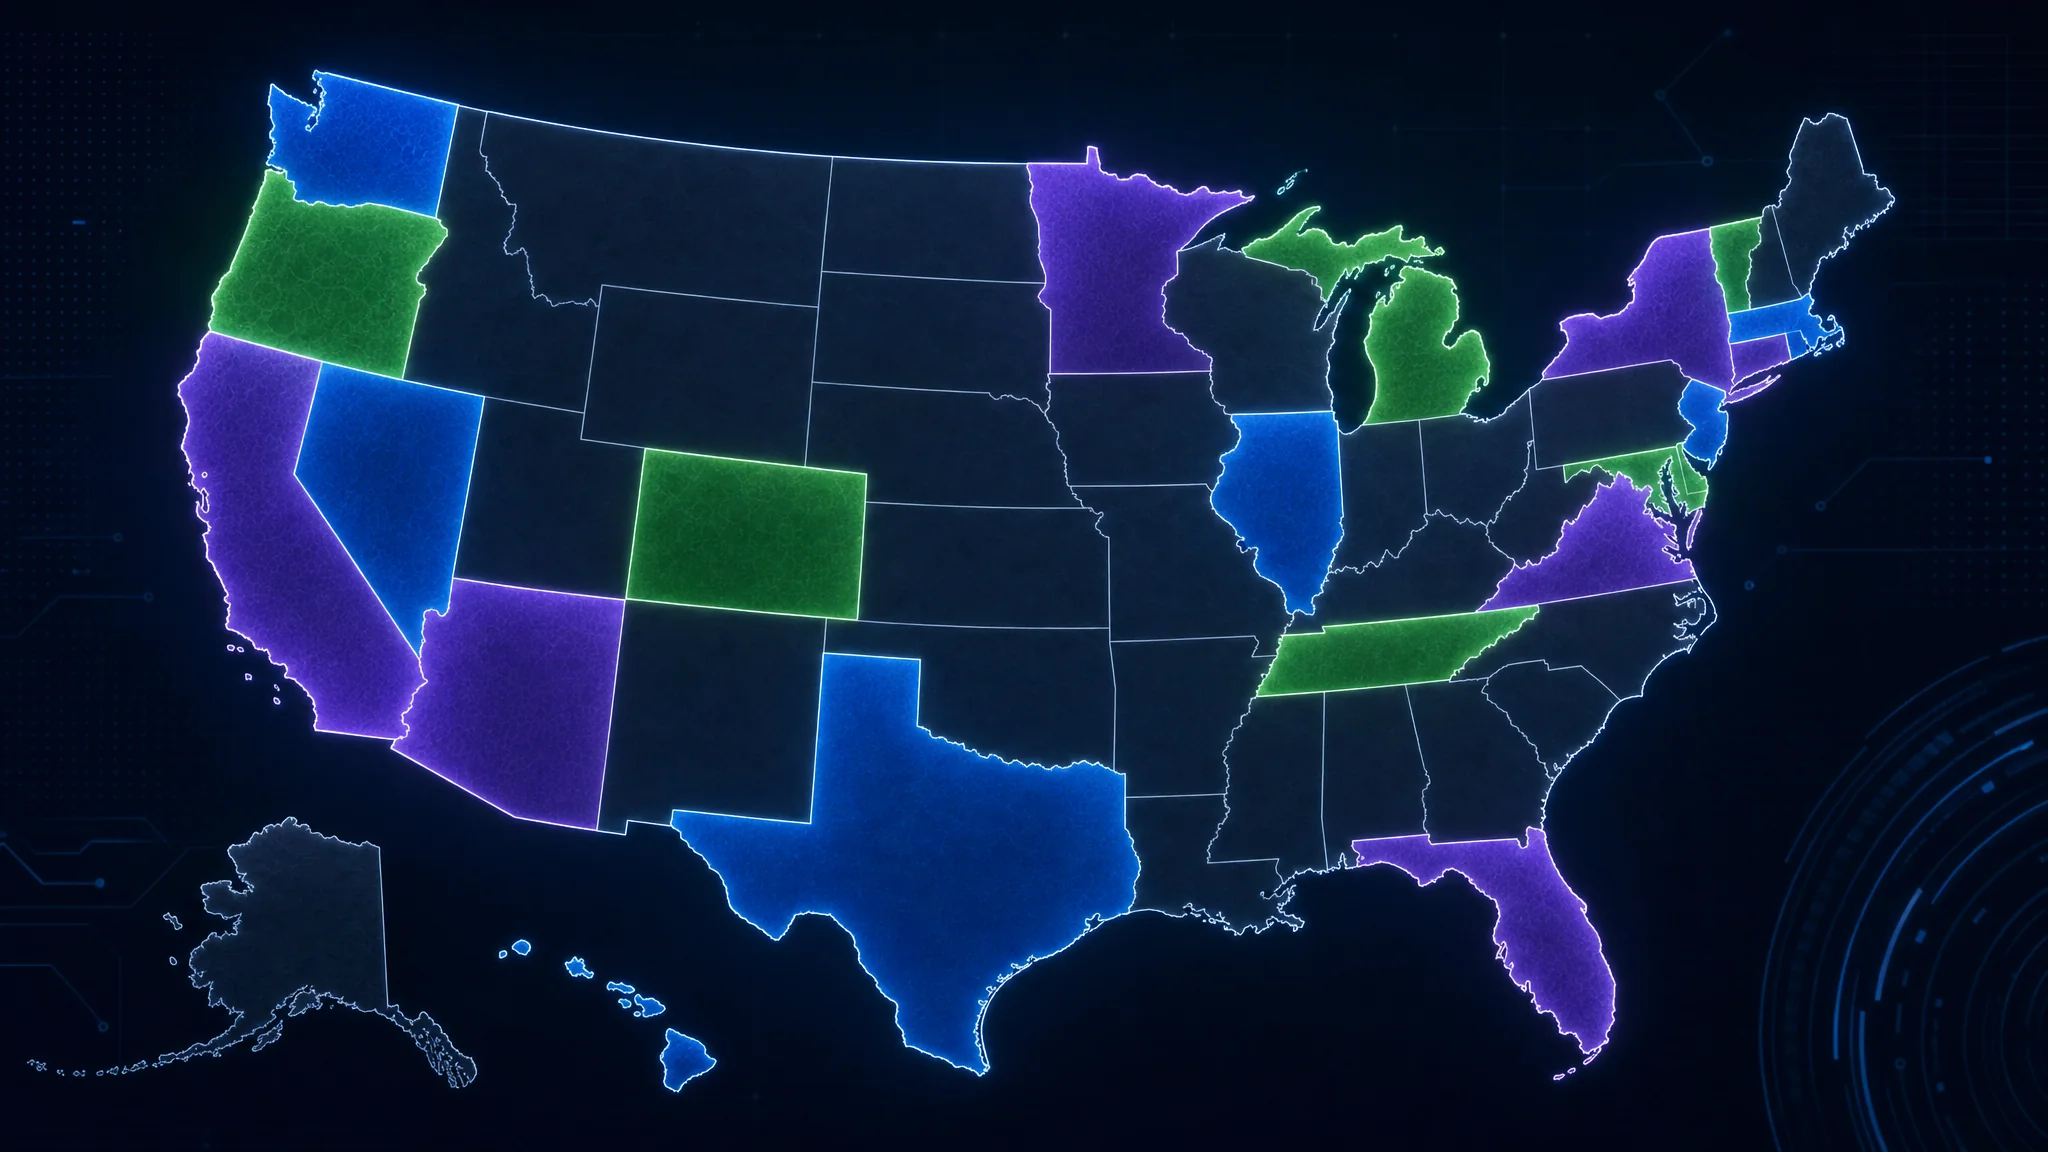
A certificação Certified Information Privacy Professional/United States (CIPP/US) destina-se a profissionais de negócios que lidam com leis e práticas de privacidade nos Estados Unidos. A legislação de privacidade dos EUA mudou muito em 2026. Dezoito estados já têm leis abrangentes de privacidade, o que tornou a CIPP/US cada vez mais valiosa.
Por que obter CIPP/US em 2026?
O panorama da privacidade dos EUA mudou de forma significativa:
Expansão legislativa
- 18 estados têm leis abrangentes de privacidade do consumidor, contra 5 em 2023
- Legislação federal de privacidade está a ser seriamente considerada
- Leis específicas por setor incluem HIPAA, GLBA, FCRA e COPPA
- Variações estaduais exigem conhecimento pormenorizado
- Maior fiscalização traz penalizações substanciais
Procura do mercado
- Salário médio de $128,000 para titulares de CIPP/US em funções de privacidade
- Aumento de 65% nos cargos de responsável de privacidade nos EUA desde 2023
- Programas de privacidade obrigatórios para empresas que atinjam limites estaduais
- Questões transfronteiriças com o RGPD e outros regimes
Conteúdos da CIPP/US
A certificação abrange cinco áreas principais:
I. Introdução ao ambiente de privacidade dos EUA (10-15%)
Contexto histórico e desenvolvimento
- Privacidade como conceito constitucional
- Ilícitos de privacidade do direito comum (intrusão, divulgação, falsa imagem e apropriação)
- Desenvolvimento da legislação de privacidade da informação
- Autorregulação e boas práticas do setor
- Jurisdição federal e estadual
Estrutura de governação da privacidade nos EUA
- Poderes e fiscalização da Federal Trade Commission (FTC)
- Poderes de fiscalização dos procuradores-gerais estaduais
- Reguladores específicos de cada setor
- Direito privado de ação previsto em leis estaduais
- Panorama de ações coletivas
Quadros e orientações de privacidade
- Princípios de práticas justas de informação (FIPPs) da FTC
- Diretrizes de privacidade da OCDE
- Quadro de Privacidade da APEC
- Quadro de Privacidade do NIST
- Quadros específicos de cada setor
II. Limites à recolha e utilização de dados pelo setor privado (20-25%)
Leis estaduais abrangentes de privacidade
Os EUA têm agora um conjunto complexo de leis estaduais de privacidade. Entre os estados principais estão:
California Consumer Privacy Act (CCPA) / California Privacy Rights Act (CPRA)
- Direitos dos consumidores (acesso, apagamento, correção, oposição e limitação da utilização)
- Obrigações e limites aplicáveis às empresas
- Requisitos para informações pessoais sensíveis
- Avaliações de risco e privacidade desde a conceção
- Fiscalização pela California Privacy Protection Agency (CPPA)
Virginia Consumer Data Protection Act (VCDPA)
- Limites de aplicabilidade
- Quadro de direitos dos consumidores
- Requisitos de avaliação da proteção de dados
- Sinais de preferência de oposição
Colorado Privacy Act (CPA)
- Mecanismos universais de oposição
- Requisitos sobre definição de perfis e publicidade direcionada
- Avaliações da proteção de dados
Connecticut Data Privacy Act (CTDPA)
- Quadro semelhante ao da Virgínia
- Disposições específicas sobre dados de crianças
Utah Consumer Privacy Act (UCPA)
- Abordagem mais favorável às empresas
- Foco nos dados sensíveis
Além destes, 13 estados adicionais têm leis abrangentes em 2026, incluindo:
- Florida, Texas, Oregon, Montana, Delaware, Indiana, Iowa, Tennessee, Maryland, New Jersey, New Hampshire, Kentucky e Nebraska
Elementos comuns às leis estaduais Apesar das diferenças, a maioria das leis estaduais partilha:
- Limites de aplicabilidade baseados no número de consumidores ou na receita
- Direitos dos consumidores de acesso, apagamento, correção e portabilidade
- Requisitos de limitação de finalidade e minimização de dados
- Direitos de oposição à venda e à publicidade direcionada
- Categorias de dados sensíveis com proteções reforçadas
- Avaliações da proteção de dados para tratamentos de alto risco
Leis federais específicas por setor
Health Insurance Portability and Accountability Act (HIPAA)
- Entidades abrangidas e associados comerciais
- Informações de saúde protegidas (PHI)
- Requisitos da regra de privacidade
- Requisitos da regra de segurança
- Requisitos de notificação de violações
Gramm-Leach-Bliley Act (GLBA)
- Requisitos para instituições financeiras
- Avisos de privacidade e direitos de oposição
- Regra de salvaguardas
- Restrições à partilha de informações
Family Educational Rights and Privacy Act (FERPA)
- Proteção dos registos escolares
- Direitos de pais e alunos
- Limites à divulgação
- Obrigações das escolas
Children’s Online Privacy Protection Act (COPPA)
- Requisitos para sites e serviços dirigidos a menores de 13 anos
- Requisitos de consentimento parental
- Minimização e segurança dos dados
- Direitos de apagamento
Fair Credit Reporting Act (FCRA)
- Agências de informação de crédito ao consumidor
- Requisitos para utilizadores
- Direitos dos consumidores
- Exatidão e resolução de litígios
III. Marketing, publicidade e definição de perfis (15-20%)
Correio eletrónico e mensagens eletrónicas
- CAN-SPAM Act: requisitos para correio eletrónico comercial
- Telephone Consumer Protection Act (TCPA): restrições a chamadas, mensagens e faxes
- Leis estaduais que complementam os requisitos federais
- Registo Nacional Do Not Call
Publicidade e rastreio online
- Avisos e consentimento para cookies
- Mecanismos de oposição à publicidade direcionada
- Sinais de preferência de privacidade
- Implicações do rastreio entre dispositivos
- Rastreio em aplicações móveis (após o quadro ATT)
Marketing dirigido a crianças
- Requisitos da COPPA no contexto de marketing
- Leis estaduais de privacidade infantil
- Desafios da verificação de idade
- Restrições a dados de jovens nas leis abrangentes de privacidade
Definição de perfis e decisões automatizadas
- Requisitos nas leis estaduais de privacidade
- Direitos de oposição à definição de perfis
- Questões de discriminação e equidade
- Requisitos de transparência
IV. Privacidade governamental e no local de trabalho (15-20%)
Acesso governamental a dados
- Proteções e limites da Quarta Emenda
- Electronic Communications Privacy Act (ECPA)
- Stored Communications Act
- Pedidos de dados por autoridades policiais
- Cartas de segurança nacional e ordens FISA
- Doutrina de terceiros
- Implicações do Cloud Act
Vigilância governamental
- Disposições do PATRIOT Act
- Secção 702 da FISA
- Programas de recolha em massa
- Relatórios de transparência
Privacidade no local de trabalho
- Práticas de monitorização de trabalhadores
- Expectativa razoável de privacidade
- Restrições estaduais à monitorização de trabalhadores
- Considerações sobre o uso de dispositivos próprios (BYOD)
- Investigações no local de trabalho
- Redes sociais e verificações de antecedentes
Leis de privacidade biométrica
- Illinois Biometric Information Privacy Act (BIPA): direito privado de ação e consentimento informado por escrito
- Lei do Texas sobre captura ou utilização de identificadores biométricos (CUBI)
- Lei de privacidade biométrica de Washington
- Outros requisitos estaduais
- Restrições ao reconhecimento facial
V. Gestão e segurança da informação (25-30%)
Leis de notificação de violações de dados
- Leis de notificação de violações de dados nos 50 estados e territórios
- Critérios e prazos de notificação
- Conteúdo das notificações de violação
- Requisitos de notificação às entidades reguladoras
- Obrigações de monitorização de crédito
- Leis federais setoriais sobre violações (HIPAA, GLBA)
Requisitos de segurança da informação
- Fiscalização da segurança de dados pela FTC
- Fiscalização pelos procuradores-gerais estaduais
- Normas de segurança razoáveis
- Quadros de segurança (NIST Cybersecurity Framework)
- Gestão da segurança de fornecedores
- Planeamento da resposta a incidentes
Transferência de dados e fluxos transfronteiriços
- Considerações de adequação do RGPD
- Cláusulas contratuais-tipo para empresas dos EUA
- Implicações de Schrems II para organizações dos EUA
- Sistema APEC CBPR
- Considerações sobre a PIPEDA canadiana
Conservação e eliminação de dados
- Requisitos de conservação por lei e setor
- Práticas defensáveis de eliminação
- Programas de gestão de registos
- Considerações de descoberta eletrónica (e-discovery)
Detalhes do exame CIPP/US (2026)
- Formato: 90 perguntas de escolha múltipla
- Duração: 2,5 horas
- Nota de aprovação: 300/500 (pontuação ajustada)
- Realização: centros de exame Pearson VUE ou supervisão online
- Distribuição das perguntas: baseada nas percentagens das áreas de conteúdo acima
Custos da CIPP/US (2026)
| Componente do custo | Valor |
|---|---|
| Adesão à IAPP (obrigatória) | $550/ano |
| Taxa do exame (preço para membros) | $550 |
| Materiais de estudo | $200-$500 |
| Curso de formação (opcional) | $2,200-$3,500 |
| Total do primeiro ano | $1,300-$4,600 |
| Renovação anual | $550 (adesão + CPE) |
CIPP/US ou CIPP/E: qual escolher?
Muitos profissionais perguntam se devem obter CIPP/US ou CIPP/E:
| Fator | Escolha CIPP/US se… | Escolha CIPP/E se… |
|---|---|---|
| Foco geográfico | Trabalha sobretudo com empresas ou consumidores dos EUA | Trabalha com empresas ou residentes da UE |
| Ambiente regulamentar | Precisa de aplicar leis estaduais de privacidade | Precisa de conhecimentos do RGPD |
| Setor | Trabalha em setores dos EUA, como saúde ou serviços financeiros | Trabalha em empresas da UE ou multinacionais |
| Objetivos profissionais | Procura funções de privacidade nos EUA | Procura funções internacionais ou de EPD |
| Operações da empresa | Trabalha em operações domésticas nos EUA | Trabalha em operações na UE ou transferências transfronteiriças |
Ambas as certificações: muitos profissionais obtêm as duas para gerir requisitos globais de privacidade.
Impacto profissional e oportunidades
Impacto salarial
| Função | Salário médio (2026) |
|---|---|
| Analista de privacidade | $75,000-$95,000 |
| Gestor de privacidade | $110,000-$140,000 |
| Diretor de privacidade | $160,000-$220,000 |
| Consultor jurídico de privacidade | $140,000-$200,000 |
| Consultor de privacidade | $120,000-$175,000 |
Os salários são 20-35% mais elevados para candidatos com CIPP/US.
Oportunidades de emprego A certificação CIPP/US prepara para funções como:
- Diretor de privacidade (CPO): liderança geral em privacidade
- Gestor de privacidade: gestão diária do programa de privacidade
- Analista de privacidade: avaliações de privacidade e conformidade
- Consultor jurídico de privacidade: aconselhamento jurídico sobre privacidade
- Responsável de conformidade: conformidade transversal, incluindo privacidade
- Consultor de proteção de dados: serviços de aconselhamento em privacidade
Estudo e preparação
Calendário de estudo recomendado
- 8 a 12 semanas de estudo concentrado
- 10 a 15 horas por semana
- 3 a 5 exames práticos
Áreas principais de estudo
- Variações das leis estaduais de privacidade: compreender semelhanças e diferenças
- Leis federais setoriais: conhecer em profundidade HIPAA, GLBA, COPPA e FERPA
- Panorama da fiscalização: FTC, procuradores-gerais estaduais e direito privado de ação
- Aplicação prática: estratégias de conformidade e boas práticas
Recursos de estudo
- Guia de estudo IAPP CIPP/US
- Perguntas de exemplo IAPP CIPP/US
- Cursos de formação IAPP
- Boletim Privacy Advisor e atualizações
- Quadros comparativos de leis estaduais de privacidade
Para mais informações sobre CIPP/US, visite: CIPP/US - Certified Information Privacy Professional/United States
Comparação: as cinco certificações
Compare as opções para escolher a certificação adequada aos seus objetivos profissionais:
Resumo comparativo de custos (2026)
| Certificação | Custo do primeiro ano | Renovação anual | Dificuldade do exame | Tempo de preparação |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | Elevada | 4-6 meses |
| CIPP/E | $1,300-$4,600 | $550 | Moderada | 2-3 meses |
| CIPM | $1,300-$4,350 | $550 | Moderada | 2-3 meses |
| CISM | $2,095-$4,395 | $220 | Elevada | 3-6 meses |
| CIPP/US | $1,300-$4,600 | $550 | Moderada | 2-3 meses |
Comparação das áreas de foco
| Certificação | Foco principal | Mais adequada para | Reconhecimento no setor |
|---|---|---|---|
| CISSP | Gestão e arquitetura de segurança | Gestores de segurança, consultores e futuros CISOs | Muito elevado, global |
| CIPP/E | Legislação de privacidade da UE (RGPD) | EPD, gestores de privacidade da UE e funções internacionais | Muito elevado, UE/global |
| CIPM | Gestão de programas de privacidade | Responsáveis e gestores de privacidade | Elevado, setor de privacidade |
| CISM | Gestão de programas de segurança | Gestores de segurança, CISOs e gestores de risco | Muito elevado, global |
| CIPP/US | Legislação de privacidade dos EUA | Gestores de privacidade dos EUA e responsáveis de conformidade | Muito elevado, EUA |
Percursos profissionais recomendados
Futuro diretor de segurança da informação (CISO)
Percurso recomendado: CISM → CISSP
- Comece pela CISM para obter foco na gestão.
- Acrescente CISSP para alargar os conhecimentos técnicos.
- Considere CIPM para integrar a privacidade.
Percurso de profissional de privacidade
Percurso recomendado: CIPP/US ou CIPP/E → CIPM → CIPT (se tiver foco técnico)
- Comece pela CIPP adequada à sua região.
- Acrescente CIPM para adquirir experiência operacional.
- Acrescente CIPT, se quiser especializar-se em tecnologia de privacidade.
Percurso de gestão da segurança
Percurso recomendado: CISSP ou CISM, ou ambas
- Escolha CISSP se tiver experiência técnica.
- Escolha CISM se tiver experiência em gestão.
- Obtenha ambas para reunir credenciais abrangentes.
Percurso de conformidade e gestão de risco
Percurso recomendado: CISM + CIPP/US ou CIPP/E
- Use CISM para governação da segurança e gestão de risco.
- Use CIPP para conformidade de privacidade.
- Considere CIPM para gerir programas de privacidade.
Análise do retorno do investimento por certificação
Com base nos dados de mercado de 2026, este é o retorno aproximado do investimento:
| Certificação | Custo médio | Aumento salarial médio | Prazo de retorno | ROI em 5 anos |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/ano | 1,4 meses | $146,500 |
| CIPP/E | $3,000 | $22,000/ano | 1,6 meses | $107,000 |
| CIPM | $2,800 | $25,000/ano | 1,3 meses | $122,200 |
| CISM | $3,200 | $28,000/ano | 1,4 meses | $136,800 |
| CIPP/US | $3,000 | $24,000/ano | 1,5 meses | $117,000 |
Todas as certificações apresentam um ROI elevado, recuperam o custo em menos de dois meses e oferecem retornos de seis dígitos ao longo de cinco anos.
Como escolher a certificação certa
Considere estes fatores ao selecionar uma certificação:
1. Objetivos profissionais
- Liderança sénior de segurança ou CISO: CISM ou CISSP
- Liderança de privacidade: CIPP regional + CIPM
- Gestão de segurança: CISM ou CISSP
- Gestão da conformidade: CISM + CIPP
- Gestão do risco: CISM
2. Foco geográfico
- Global/multinacional: CISSP, CIPP/E
- Estados Unidos: CIPP/US, CISM, CISSP
- União Europeia: CIPP/E, CIPM
- Internacional: combinação de certificações
3. Requisitos do setor
- Saúde: CISSP ou CISM + CIPP/US (foco HIPAA)
- Serviços financeiros: CISM + CIPP/US (foco GLBA)
- Tecnologia: CISSP ou CISM + CIPM
- Consultoria: várias certificações para maior versatilidade
4. Experiência atual
- Início a nível intermédio: comece por CIPP ou uma certificação
- Profissional experiente: CISM ou CISSP
- Nível sénior: várias certificações para credenciais abrangentes
5. Limites orçamentais
- Orçamento limitado: comece por CIPP, com custo total mais baixo
- Orçamento moderado: CISM ou CISSP
- Financiamento do empregador: obtenha várias certificações
6. Disponibilidade de tempo
- Pouco tempo: certificações CIPP, com preparação de 2 a 3 meses
- Tempo moderado: CISM, com preparação de 3 a 6 meses
- Calendário flexível: CISSP e certificações adicionais
Como construir o seu percurso de certificação
Anos 1-2: Fundamentos
Objetivo: estabelecer credenciais e conhecimentos de base
Opção A: foco em segurança
- CISSP ou CISM, conforme a sua experiência
- Adquira experiência prática
- Crie contactos na comunidade de gestão de segurança
Opção B: foco em privacidade
- CIPP/US ou CIPP/E, conforme o foco geográfico
- Aplique os conhecimentos na função atual
- Adira à IAPP e crie uma rede profissional de privacidade
Anos 3-4: Especialização
Objetivo: aprofundar conhecimentos e obter credenciais complementares
Percurso de segurança
- Acrescente a outra certificação, CISSP ou CISM.
- Considere uma certificação de segurança na nuvem (CCSP).
- Desenvolva uma especialização em GRC, gestão de risco ou outra área.
Percurso de privacidade
- Acrescente CIPM para gerir programas.
- Considere uma CIPP de outra região.
- Especialize-se em privacidade na saúde, tecnologia ou outra área.
Percurso híbrido
- Profissionais de segurança: acrescentem CIPP/CIPM.
- Profissionais de privacidade: acrescentem CISM ou CISSP.
Ano 5 e seguintes: Liderança
Objetivo: obter credenciais de nível executivo
- Obtenha outras certificações avançadas.
- Considere uma certificação profissional registada pela CERT-In.
- Desenvolva liderança de opinião através de palestras e publicações.
- Oriente outras pessoas que estejam a obter certificações.
Manutenção das certificações
As cinco certificações exigem desenvolvimento profissional contínuo:
Requisitos de formação profissional contínua (CPE)
| Certificação | Período CPE | CPE exigidos | Taxa anual |
|---|---|---|---|
| CISSP | 3 anos | 120 CPE (mínimo de 40/ano) | $149 |
| CIPP/E | 2 anos | 20 CPE | $550 (adesão) |
| CIPM | 2 anos | 20 CPE | $550 (adesão) |
| CISM | 3 anos | 120 CPE (mínimo de 20/ano) | $85 (membro) |
| CIPP/US | 2 anos | 20 CPE | $550 (adesão) |
Obter créditos CPE
Formas comuns de obter créditos CPE:
Formação e educação
- Conferências e seminários do setor
- Webinários e cursos online
- Cursos universitários
- Formação de fornecedores de produtos de segurança e privacidade
Atividades profissionais
- Escrever artigos ou livros
- Apresentar em conferências
- Participar em grupos de trabalho
- Orientar outros profissionais
Estudo autónomo
- Ler livros e publicações relevantes
- Rever pesquisas sobre segurança e privacidade
- Acompanhar atualizações regulamentares
Experiência profissional
- A maioria das certificações atribui créditos por trabalho relevante.
- Documente as suas atividades profissionais.
Dicas para gerir várias certificações
Se tiver várias certificações:
- Acompanhe os créditos CPE num só lugar: use uma folha de cálculo ou aplicação.
- Aproveite a sobreposição de créditos: muitas atividades contam para várias certificações.
- Planeie as atividades CPE anuais: marque conferências e formações para cumprir todos os requisitos.
- Aproveite organizações profissionais: adira à IAPP, ISACA e (ISC)² para encontrar oportunidades CPE.
- Crie lembretes no calendário: não perca os prazos de renovação.
Recursos adicionais para obter certificações
Organizações profissionais
Para CISSP:
- Adesão à (ISC)²: acesso a recursos, oportunidades CPE e comunidade
- Capítulos locais da (ISC)²: contactos e grupos de estudo
Para CIPP/E, CIPM e CIPP/US:
- Adesão à IAPP: obrigatória para certificação e dá acesso a recursos
- IAPP KnowledgeNet: fóruns e debates da comunidade
- Capítulos locais da IAPP: eventos de contactos e grupos de estudo
Para CISM:
- Adesão à ISACA: desconto no exame e acesso a recursos
- Capítulos locais da ISACA: grupos de estudo e desenvolvimento profissional
- Formação online da ISACA: cursos oficiais de preparação
Recursos e comunidades de estudo
Comunidades online:
- Reddit: r/cissp, r/cybersecurity, r/privacy
- Grupos do LinkedIn: CISSP Study Group, Privacy Professionals Network
- Discord: vários servidores de estudo sobre segurança e privacidade
Plataformas de estudo:
- Cybrary (cursos gratuitos e pagos)
- Pluralsight (formação técnica abrangente)
- LinkedIn Learning (desenvolvimento profissional)
- Udemy (cursos acessíveis de preparação para exames)
Bancos de perguntas e exames práticos:
- Exames práticos oficiais das entidades certificadoras
- Boson ExamSim (CISSP, CISM)
- Bancos de testes Sybex
- LearnZapp (aplicação móvel com perguntas práticas)
Livros e publicações:
- Guias de estudo oficiais de cada certificação
- Guias de revisão de última hora “11th Hour”
- Guias abrangentes Sybex
- Boletim Privacy Advisor (IAPP)
Dicas de inscrição e marcação do exame
- Inscreva-se cedo: as vagas podem esgotar, sobretudo nos locais mais procurados.
- Escolha o formato adequado: centro de exame ou supervisão online.
- Marque estrategicamente: considere o horário de trabalho e o nível de stress.
- Evite horários de pico: os exames de manhã cedo costumam ter menos problemas técnicos.
- Teste o equipamento: se fizer o exame online, verifique o sistema com antecedência.
Conclusão: investir na sua carreira de cibersegurança
As certificações não técnicas de cibersegurança estão entre os melhores investimentos profissionais que pode fazer em 2026. Com mais de $215 mil milhões em despesas globais de cibersegurança, 3,5 milhões de vagas por preencher e requisitos regulamentares crescentes, a procura por profissionais certificados é elevada.
Principais pontos
As cinco certificações oferecem um ROI elevado: cada uma recupera o investimento em menos de dois meses e oferece retornos de seis dígitos em cinco anos.
Escolha com base nos seus objetivos profissionais:
- Liderança de gestão de segurança: CISM ou CISSP
- Liderança de privacidade: CIPP + CIPM
- Liderança abrangente: combinação de certificações
O foco geográfico é importante:
- Funções centradas nos EUA: CIPP/US, CISM, CISSP
- Funções centradas na UE: CIPP/E, CIPM
- Funções globais: combinação de certificações
Várias certificações aumentam o valor: profissionais com 2 ou 3 certificações complementares recebem salários mais elevados e têm mais opções de carreira.
A aprendizagem contínua é essencial: todas as certificações exigem CPE para acompanhar ameaças e regulamentação em evolução.
Próximos passos
Avalie os seus objetivos profissionais: onde pretende estar dentro de 3 a 5 anos?
Avalie a sua experiência: que experiência e formação já tem?
Escolha a primeira certificação: considere os objetivos, a experiência e a procura do mercado.
Crie um plano de estudo: reserve 2 a 6 meses de preparação concentrada.
Inscreva-se e marque o exame: escolha uma data específica para manter a motivação.
Adira a comunidades profissionais: aproveite grupos de estudo e oportunidades de contacto.
Planeie o percurso de certificação: defina uma estratégia plurianual.
Se está pronto para começar, lembre-se de que a cibersegurança não se limita à tecnologia. Trata-se de proteger organizações, pessoas e dados. Estas certificações não técnicas dão-lhe conhecimentos, quadros e credibilidade para melhorar a segurança da sua organização.
Quer escolha CISSP para gestão ampla de segurança, CISM para liderança estratégica, CIPP/E para privacidade da UE, CIPM para gestão de programas de privacidade ou CIPP/US para conformidade de privacidade nos EUA, estará a investir numa carreira gratificante em termos financeiros e profissionais.
Para comparar as principais certificações de cibersegurança, incluindo credenciais técnicas, específicas de fornecedores e especializadas, consulte o nosso guia: Guia de comparação de certificações de cibersegurança 2026 .
Para explorar percursos profissionais e competências mais amplas em cibersegurança, consulte o nosso guia: Guia de carreira em cibersegurança: competências e certificações essenciais .
Invista agora na sua carreira de cibersegurança. Comece a sua jornada de certificação e prepare-se para uma das áreas de tecnologia com crescimento mais rápido e maior importância.
Referências
- ISC² - Certified Information Systems Security Professional (CISSP): https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E: https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM: https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM): https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - Privacy Certification: https://iapp.org/certify/
- (ISC)² Certifications: https://www.isc2.org/Certifications
- ISACA Credentials: https://www.isaca.org/credentialing
- California Privacy Protection Agency - CPRA: https://cppa.ca.gov/
- Federal Trade Commission - Privacy and Security: https://www.ftc.gov/business-guidance/privacy-security
- NIST Privacy Framework: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - Guia de comparação de certificações de cibersegurança 2026: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - Guia de carreira em cibersegurança: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - Principais certificações de cibersegurança para profissionais do governo e militares: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/
Related Posts