Dominando GPOs: Um Guia Abrangente para uma Gestão Eficaz…
Table of Contents
GPO 101: Tudo o Que Você Precisa Saber Sobre Objetos de Política de Grupo
Se você é responsável por gerenciar uma rede de computadores na sua organização, provavelmente já ouviu falar dos Objetos de Política de Grupo (GPOs). Mas você realmente sabe o que são e como funcionam?
GPOs são uma ferramenta poderosa que permite gerenciar e configurar centralmente as configurações para grupos de computadores ou usuários na sua rede. Com os GPOs, você pode controlar desde políticas de segurança e instalações de software até configurações de área de trabalho e scripts de login.
Mas configurar e gerenciar GPOs pode ser uma tarefa desafiadora, especialmente para quem está começando. É aí que entra o GPO 101. Este guia abrangente fornecerá tudo o que você precisa saber sobre GPOs, incluindo o que são, como funcionam e como gerenciá-los de forma eficaz.
Seja você um profissional de TI experiente ou esteja apenas começando, este guia lhe dará o conhecimento e as habilidades necessárias para aproveitar ao máximo os GPOs e simplificar suas tarefas de gestão de rede.
O que são GPOs e Como Funcionam?
Objetos de Política de Grupo (GPOs) são um recurso fundamental dos sistemas operacionais Microsoft Windows, projetados para permitir que administradores definam e apliquem políticas e configurações para usuários e computadores dentro de um domínio Active Directory. Os GPOs funcionam como um conjunto de regras que governam o comportamento dos computadores e usuários na rede. Essas regras são armazenadas em uma estrutura hierárquica dentro do domínio Active Directory, e sua aplicação é baseada na localização dos usuários e computadores nessa hierarquia.
Quando um usuário faz login em um computador que pertence a um domínio Active Directory, o computador recupera os GPOs relevantes do controlador de domínio. Esses GPOs são então aplicados ao usuário e ao computador, garantindo a aplicação de quaisquer configurações ou políticas definidas. Essa abordagem centralizada ajuda os administradores a gerenciar e configurar configurações para grupos de computadores ou usuários de forma eficiente, promovendo consistência na rede.
Os GPOs oferecem ampla configurabilidade, permitindo que os administradores definam configurações em várias áreas, tais como:
Políticas de Segurança: Os GPOs permitem a aplicação de políticas de segurança em toda a rede. Essas políticas podem incluir requisitos de complexidade de senha, limites para bloqueio de contas, configurações de firewall e muito mais. Ao implementar políticas de segurança baseadas em GPO, as organizações podem aprimorar sua postura de segurança na rede.
Instalação e Configuração de Software: Os GPOs facilitam a instalação e configuração automatizadas de pacotes de software nos computadores-alvo. Os administradores podem definir GPOs que especificam quais aplicativos de software devem ser implantados e instalados automaticamente nos computadores dentro do domínio. Essa capacidade simplifica as tarefas de gerenciamento de software e garante configurações consistentes em toda a rede.
Configurações de Área de Trabalho: Os GPOs permitem que os administradores definam e apliquem configurações de área de trabalho nos computadores em rede. Essas configurações podem incluir papel de parede, configurações de protetor de tela, preferências da barra de tarefas e outros aspectos visuais ou funcionais do ambiente de trabalho. Usando GPOs para configurações de área de trabalho, as organizações podem manter uma experiência de usuário padronizada em seus computadores em rede.
Scripts de Login: Os GPOs podem ser usados para executar scripts de login, que são conjuntos de instruções que rodam quando um usuário faz login em seu computador. Scripts de login podem realizar várias ações, como mapear unidades de rede, conectar-se a recursos de rede, executar comandos ou configurar configurações específicas do usuário. Isso permite que os administradores automatizem tarefas e configurações específicas do usuário durante o processo de login.
A versatilidade e o poder dos GPOs os tornam uma ferramenta vital para uma gestão eficiente da rede, aplicação consistente de políticas e administração simplificada. Para explorar mais sobre GPOs e aprender a usá-los efetivamente, você pode consultar a documentação oficial da Microsoft sobre Política de Grupo .
Benefícios do Uso de GPOs
Objetos de Política de Grupo (GPOs) oferecem inúmeras vantagens quando se trata de gerenciar e configurar configurações dentro da sua rede. Veja alguns dos principais benefícios:
Gestão e Configuração Centralizadas: Os GPOs permitem que você gerencie e configure centralmente as configurações para grupos de computadores ou usuários na sua rede. Essa abordagem centralizada simplifica a administração e economiza tempo e esforço, especialmente em redes maiores. Em vez de configurar manualmente as configurações em cada computador ou conta de usuário, você pode definir políticas uma vez e elas serão aplicadas automaticamente aos alvos relevantes.
Aplicação Consistente de Políticas: Com os GPOs, você pode aplicar políticas e configurações de forma consistente em toda a sua rede. Ao definir políticas no nível do domínio ou da unidade organizacional (OU), você garante que todos os computadores e usuários sigam as configurações especificadas. Essa consistência aumenta a segurança e reduz o risco de vulnerabilidades ou configurações incorretas que podem levar a falhas de segurança ou problemas operacionais.
Automação de Tarefas de Gerenciamento de Rede: Os GPOs permitem a automação de várias tarefas de gerenciamento de rede, simplificando as operações e garantindo consistência. Por exemplo, você pode usar os GPOs para automatizar a instalação e configuração de software, permitindo implantar pacotes de software nos computadores-alvo sem intervenção manual. Além disso, você pode aplicar configurações de área de trabalho como papel de parede, protetor de tela e opções de segurança em toda a rede. Os GPOs também possibilitam a execução de scripts de logon que realizam ações específicas quando os usuários fazem login, como mapear unidades de rede ou executar comandos personalizados.
Ao usar o poder dos GPOs, você pode alcançar um gerenciamento eficiente, aplicação consistente de políticas e automação simplificada das tarefas de gerenciamento de rede. Isso, em última análise, leva a maior produtividade, segurança e estabilidade dentro do seu ambiente de rede.
Para saber mais sobre os GPOs e suas capacidades, você pode consultar a documentação oficial da Microsoft sobre Política de Grupo .
Hierarquia e Herança dos GPOs
Nos Objetos de Política de Grupo (GPOs), entender os conceitos de hierarquia dos GPOs e herança é crucial para o gerenciamento eficaz e configuração das definições dentro de um domínio do Active Directory. Vamos explorar esses conceitos e como eles impactam sua rede.
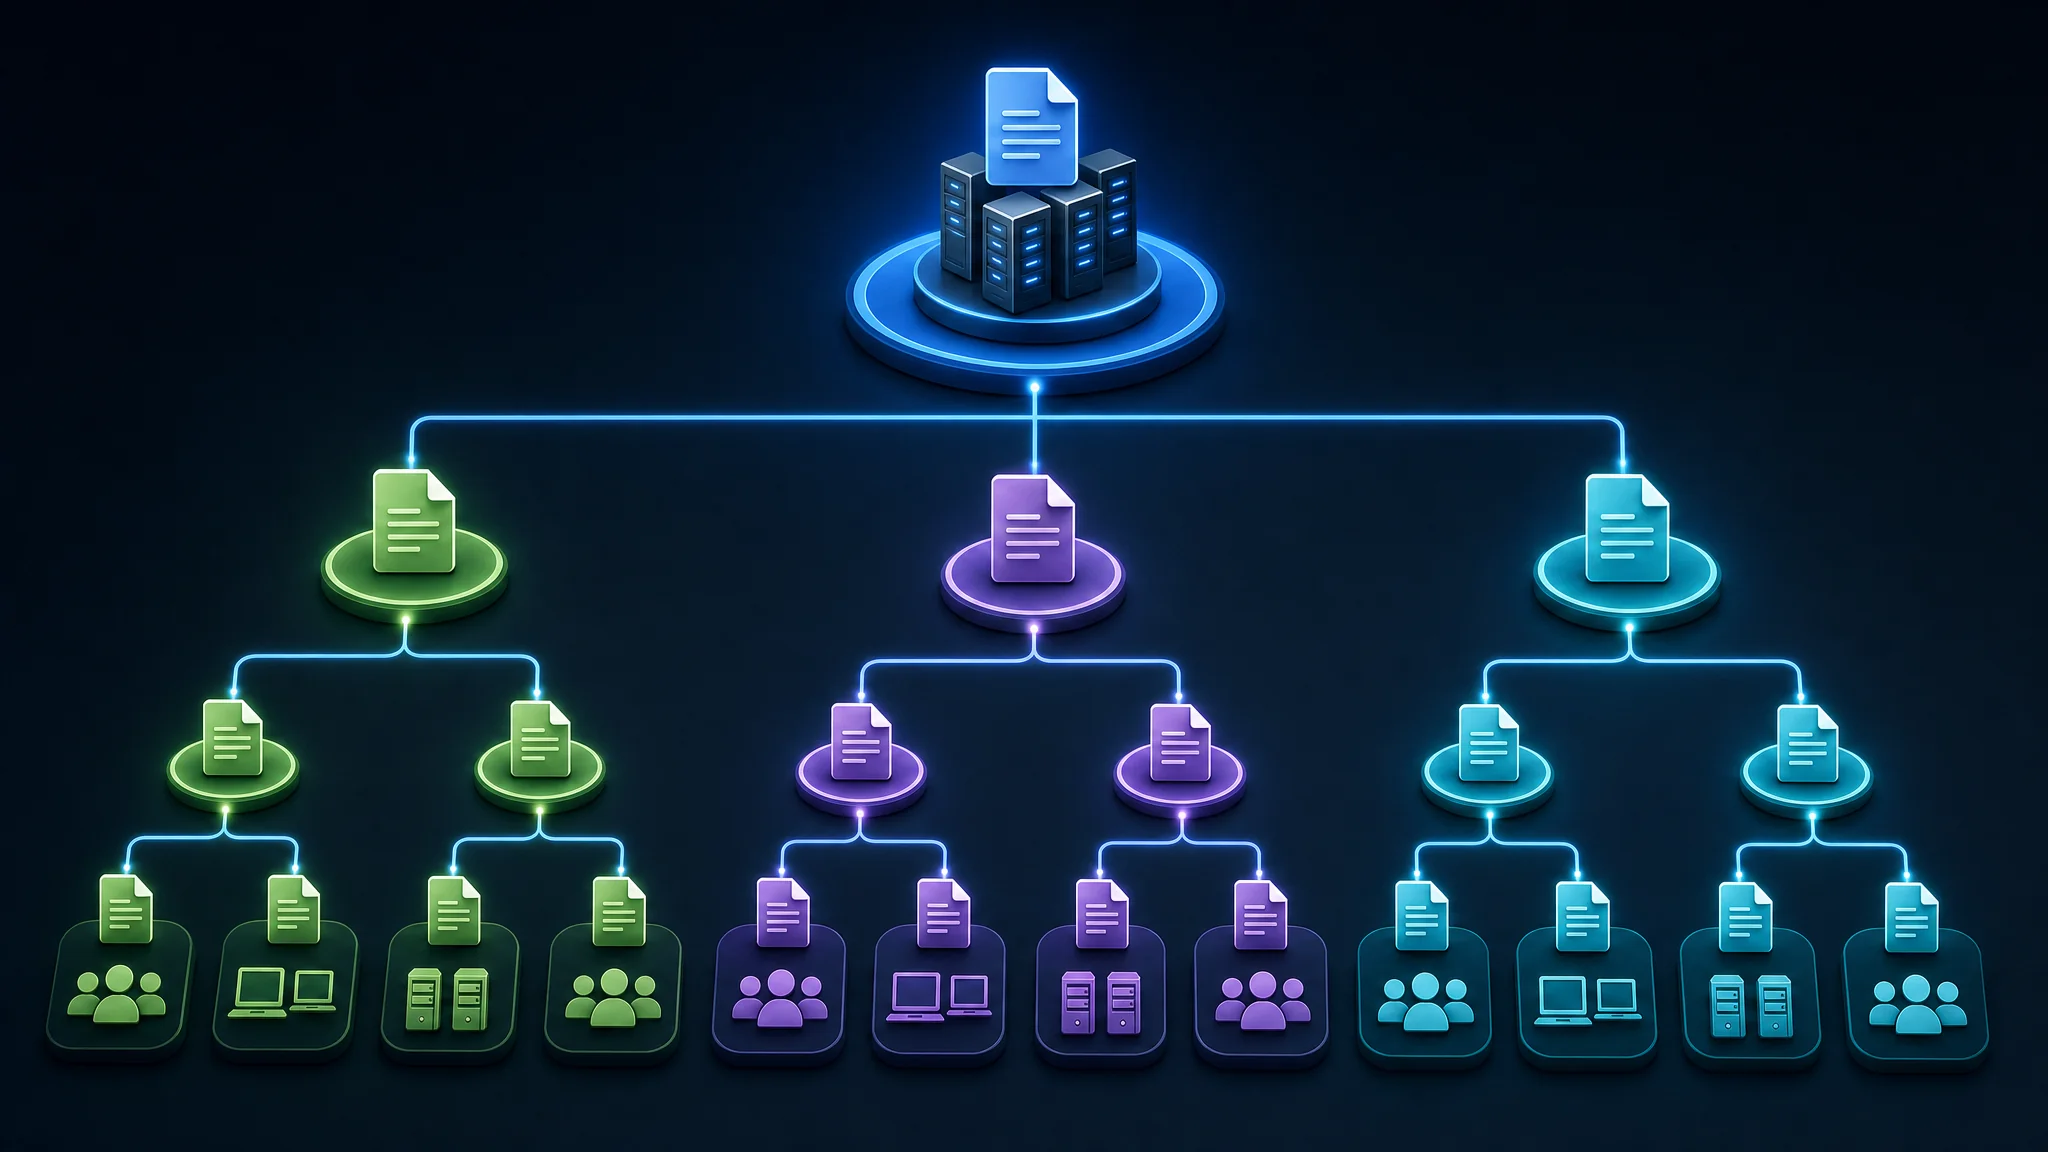
Hierarquia dos GPOs: Os GPOs são organizados em uma estrutura hierárquica, começando pelo GPO do domínio no nível superior. Este GPO do domínio engloba configurações aplicáveis a todos os computadores e usuários dentro do domínio. Abaixo do GPO do domínio, existem os GPOs das Unidades Organizacionais (OUs) que contêm configurações específicas para os computadores e usuários dentro de cada OU. Essa estrutura hierárquica permite aplicar configurações em diferentes níveis, atendendo a vários grupos ou departamentos dentro da sua organização.
Por exemplo, suponha que você tenha um domínio do Active Directory chamado “example.com.” Dentro desse domínio, você tem várias OUs, como “Vendas,” “Marketing” e “Financeiro.” Cada uma dessas OUs pode ter seus próprios GPOs que aplicam configurações específicas aos computadores e usuários nelas contidos. Essa organização hierárquica facilita a aplicação direcionada de políticas e configurações.
Herança dos GPOs: Quando um GPO está vinculado a uma OU, as configurações definidas nesse GPO são herdadas por todas as OUs filhas e objetos dentro da OU pai. Essa herança permite a aplicação consistente de políticas ao longo da hierarquia. No entanto, lembre-se de que as configurações nas OUs filhas podem substituir as herdadas das OUs pai, proporcionando flexibilidade e controle detalhado sobre as configurações.
Vamos considerar um exemplo. Suponha que você tenha uma OU pai chamada “Marketing” e uma OU filha dentro dela chamada “Design Gráfico.” Se você vincular um GPO à OU pai “Marketing”, as configurações do GPO serão aplicadas a todos os objetos dentro das OUs “Marketing” e “Design Gráfico.” Porém, se você vincular um GPO separado especificamente à OU “Design Gráfico”, as configurações desse GPO terão precedência sobre as configurações herdadas do GPO pai.
Entender a hierarquia e a herança dos GPOs é fundamental porque determina o escopo e a precedência das configurações aplicadas aos computadores e usuários dentro da sua rede. Ao organizar e configurar estrategicamente os GPOs, você pode garantir a aplicação consistente das políticas enquanto acomoda requisitos específicos em diferentes níveis da sua estrutura organizacional.
Para mais informações e exemplos detalhados, você pode consultar a documentação oficial da Microsoft sobre processamento e precedência dos GPOs .
Console de Gerenciamento de Política de Grupo (GPMC)
O Console de Gerenciamento de Política de Grupo (GPMC) é uma ferramenta poderosa que facilita o gerenciamento dos Objetos de Política de Grupo (GPOs) na sua rede. Ele oferece uma interface gráfica amigável para criar, editar e gerenciar GPOs de forma eficiente.
Com o GPMC, você pode realizar várias tarefas relacionadas ao gerenciamento de GPOs, incluindo:
- Visualizar e gerenciar a hierarquia dos GPOs: O GPMC permite visualizar e navegar pela hierarquia dos GPOs na sua rede. Você pode entender facilmente a relação entre diferentes GPOs e seus vínculos com as Unidades Organizacionais (OUs).
- Criar e editar GPOs: O GPMC oferece opções intuitivas para criar novos GPOs. Por exemplo, você pode clicar com o botão direito em uma OU e selecionar “Criar um GPO neste domínio e vinculá-lo aqui.” Isso permite associar facilmente GPOs a OUs específicas. Depois de criado, você pode editar os GPOs selecionando-os no GPMC e clicando no botão “Editar”.
- Vincular GPOs às OUs: O GPMC possibilita vincular GPOs a OUs específicas, garantindo que as políticas e configurações definidas nos GPOs sejam aplicadas aos computadores e usuários correspondentes dentro dessas OUs. Esse mecanismo de vínculo ajuda a implementar configurações direcionadas para diferentes grupos na sua rede.
- Visualizar status e configurações dos GPOs: O GPMC fornece informações abrangentes sobre o status e as configurações dos seus GPOs. Você pode verificar facilmente as políticas aplicadas, configurações e detalhes de herança para cada GPO. Essa visibilidade permite validar e solucionar problemas de implantação dos GPOs de forma eficaz.
- Delegar tarefas de gerenciamento de GPOs: O GPMC suporta a delegação de tarefas de gerenciamento de GPOs para outros administradores. Esse recurso permite distribuir responsabilidades e simplificar os processos de gerenciamento de GPOs dentro da sua organização.
O GPMC é uma ferramenta indispensável para gerenciar GPOs e está incluído no Windows Server 2008 e versões posteriores. Para saber mais sobre o GPMC e suas funcionalidades, você pode consultar a documentação oficial da Microsoft .
Criando e editando GPOs
Criar e editar Objetos de Política de Grupo (GPOs) é um processo relativamente simples usando o Console de Gerenciamento de Política de Grupo (GPMC). Para criar um novo GPO, basta clicar com o botão direito na OU onde deseja vincular o GPO e selecionar “Criar um GPO neste domínio e vinculá-lo aqui.” Você pode então dar um nome ao GPO e configurar suas definições. Por exemplo, digamos que você queira criar um GPO para aplicar uma política de segurança específica para um grupo de computadores. Você navegaria até a OU apropriada no GPMC, clicaria com o botão direito e selecionaria “Criar um GPO neste domínio e vinculá-lo aqui.” Depois, poderia nomear o GPO, como “GPO de Política de Segurança,” e configurar as definições de segurança desejadas dentro do GPO, como requisitos de complexidade de senha ou regras de firewall.
Para editar um GPO, basta selecionar o GPO no GPMC e clicar no botão “Editar”. Isso abrirá o Editor de Política de Grupo, que permite configurar as configurações no GPO. Dentro do Editor de Política de Grupo, você pode navegar por diferentes categorias de políticas e modificar suas configurações conforme suas necessidades. Por exemplo, digamos que você tenha um GPO existente que define configurações de área de trabalho para um grupo de usuários. Você pode selecionar o GPO no GPMC, clicar no botão “Editar” e então navegar até a seção “Configuração do Usuário” no Editor de Política de Grupo. A partir daí, você pode modificar várias configurações relacionadas ao ambiente da área de trabalho, como papel de parede, protetor de tela ou redirecionamento de pastas.
Ao criar e editar GPOs, é importante seguir as melhores práticas para garantir que seus GPOs sejam eficazes e eficientes. Isso inclui testar os GPOs em um ambiente não produtivo antes de implantá-los na sua rede, e documentar suas configurações de GPO para referência futura. Seguir essas práticas ajuda a minimizar o risco de consequências indesejadas e garante que seus GPOs estejam alinhados com os requisitos da sua rede.
Para informações mais detalhadas sobre criação e edição de GPOs, você pode consultar a documentação oficial da Microsoft .
Configurações e configurações comuns de GPO
Quando se trata de Objetos de Política de Grupo (GPOs), existem muitas configurações e opções que podem ser usadas para gerenciar e controlar sua rede. Aqui estão algumas das configurações e opções mais comuns:
Políticas de segurança: Os GPOs permitem que você imponha políticas de segurança em toda a sua rede. Isso inclui configurações como políticas de senha, atribuições de direitos de usuário e opções de segurança. Ao definir e aplicar essas políticas por meio dos GPOs, você pode melhorar a postura geral de segurança da sua organização.
Instalação e configuração de software: Os GPOs fornecem um mecanismo poderoso para implantar aplicativos e configurar as configurações de aplicativos em computadores da rede. Você pode usar os GPOs para instalar automaticamente pacotes de software, personalizar configurações de aplicativos e garantir configurações consistentes de software em toda a sua rede. Por exemplo, você pode implantar ferramentas de produtividade como o Microsoft Office ou aplicativos específicos para o seu negócio.
Configurações da área de trabalho: Com os GPOs, você pode definir e impor configurações da área de trabalho em computadores da rede. Isso inclui configurar o plano de fundo da área de trabalho, protetor de tela, preferências da barra de tarefas e mais. Ao impor configurações padronizadas da área de trabalho, você garante uma experiência de usuário consistente e mantém a coesão visual em toda a organização.
Scripts de logon: Os GPOs permitem a execução de scripts de logon quando os usuários fazem login em seus computadores. Esses scripts podem realizar várias ações, como mapear unidades de rede, conectar-se a recursos, executar comandos ou configurar configurações específicas do usuário. Scripts de logon automatizam tarefas repetitivas e permitem personalizar o ambiente do usuário durante o logon.
Configurações do Internet Explorer: Os GPOs fornecem controle granular sobre as configurações do Internet Explorer em computadores da rede. Você pode configurar opções como configurações de proxy, páginas iniciais, zonas de segurança e mais. Isso garante uma experiência de navegação padronizada e permite a aplicação de medidas de segurança em toda a organização.
Configurações do Windows Update: Os GPOs permitem configurar as configurações do Windows Update em computadores da rede. Você pode especificar políticas de atualização automática, agendar instalações de atualizações e controlar o comportamento das atualizações. Isso garante que os computadores da sua rede permaneçam atualizados com os patches de segurança e atualizações de recursos mais recentes.
As configurações e opções específicas que você implementa usando GPOs dependerão das necessidades e requisitos únicos da sua organização. Para explorar a ampla gama de configurações de GPO disponíveis, você pode consultar a documentação oficial da Microsoft sobre configurações de Política de Grupo .
Ao usar o poder dos GPOs e personalizar essas configurações para atender aos objetivos da sua organização, você pode estabelecer um ambiente de rede bem gerenciado e controlado, adaptado às suas necessidades específicas.
Solução de problemas com GPOs
Embora os Objetos de Política de Grupo (GPOs) sejam ferramentas poderosas para gerenciar configurações de rede, eles podem ocasionalmente apresentar problemas que exigem solução de problemas. Aqui estão alguns problemas comuns que você pode encontrar com GPOs:
GPOs não sendo aplicados: Às vezes, os GPOs podem falhar ao serem aplicados a computadores ou usuários-alvo. Isso pode ocorrer por vários motivos, como configuração incorreta do GPO, conflitos com outros GPOs ou problemas na ordem de aplicação. Para diagnosticar esse problema, você pode usar a ferramenta Resultados da Política de Grupo (GPResult). O GPResult permite visualizar as configurações de GPO aplicadas em um computador ou usuário específico, ajudando a identificar discrepâncias ou erros.
Configurações incorretas sendo aplicadas: Em alguns casos, os GPOs podem aplicar configurações incorretas a computadores ou usuários, levando a comportamentos indesejados. Isso pode ocorrer devido a configurações erradas no próprio GPO ou conflitos com outros GPOs. Para solucionar esse problema, você pode usar a ferramenta de Modelagem de Política de Grupo. Essa ferramenta permite simular a aplicação dos GPOs em um computador ou usuário específico, fornecendo insights sobre as configurações que serão aplicadas e ajudando a identificar discrepâncias ou conflitos.
Problemas de replicação de GPO: Em um ambiente com vários controladores de domínio, os GPOs precisam ser replicados corretamente para garantir aplicação consistente na rede. Se a replicação dos GPOs falhar ou apresentar erros, isso pode levar a uma aplicação inconsistente das políticas. Para solucionar problemas de replicação de GPO, você pode consultar as ferramentas de monitoramento de replicação fornecidas pelo seu serviço de diretório, como a Ferramenta de Status de Replicação do Active Directory (ADREPLSTATUS). Essas ferramentas permitem monitorar o status da replicação dos GPOs entre controladores de domínio e identificar falhas ou atrasos na replicação.
Ao solucionar problemas com GPOs, é importante ter um entendimento completo da configuração do GPO, bem como das ferramentas disponíveis para diagnosticar e resolver problemas. Além disso, manter-se atualizado com a mais recente documentação da Microsoft sobre solução de problemas de GPOs pode fornecer insights valiosos e soluções para problemas comuns relacionados a GPOs.
Ao solucionar efetivamente problemas de GPO, você pode garantir a operação suave e a aplicação consistente de políticas e configurações em toda a sua rede.
Melhores práticas para gerenciamento de GPO
Para maximizar a eficácia e eficiência dos seus Objetos de Política de Grupo (GPOs), você precisa seguir as melhores práticas para gerenciamento de GPO. Ao aderir a essas práticas, você pode garantir o funcionamento tranquilo das suas tarefas de gerenciamento de rede. Aqui estão algumas melhores práticas recomendadas:
Teste os GPOs em um ambiente não produtivo: Antes de implantar os GPOs na sua rede de produção, você deve testá-los em um ambiente não produtivo. Isso permite identificar e corrigir quaisquer problemas ou conflitos potenciais antes de impactar sua rede ao vivo.
Documente as configurações dos GPOs: Documentar as configurações dos seus GPOs é essencial para referência futura e solução de problemas. Essa documentação deve incluir detalhes como o propósito do GPO, suas configurações e quaisquer dependências ou requisitos.
Use nomes descritivos: Atribua nomes descritivos e significativos aos seus GPOs. Nomes claros e intuitivos facilitam a identificação do propósito ou função de cada GPO, especialmente ao gerenciar muitos GPOs na sua rede.
Implemente filtragem de segurança: Para garantir que os GPOs sejam aplicados apenas aos usuários e computadores apropriados, use filtragem de segurança. Isso envolve aplicar GPOs com base na membro de grupos de segurança ou outros critérios. Ao usar filtragem de segurança, você pode garantir que os GPOs sejam direcionados aos destinatários pretendidos, aumentando a segurança e a eficiência.
Evite a complexidade excessiva dos GPOs: Embora os GPOs ofereçam grande flexibilidade, é importante evitar torná-los excessivamente complexos. Incluir muitas configurações ou configurações em um único GPO pode dificultar o gerenciamento e a solução de problemas. Em vez disso, considere criar GPOs separados para diferentes propósitos ou configurações, mantendo cada GPO focado em um conjunto específico de configurações.
Ao implementar essas melhores práticas, você pode otimizar o gerenciamento dos seus GPOs, simplificar as tarefas de configuração da rede e garantir a operação consistente e eficiente da sua rede.
Para orientações adicionais sobre melhores práticas de gerenciamento de GPO, você pode consultar a documentação oficial da Microsoft sobre gerenciamento de Política de Grupo. Este recurso fornece informações detalhadas e recomendações para ajudá-lo a gerenciar efetivamente os GPOs na sua rede.
Conclusão
Concluindo, os Objetos de Política de Grupo (GPOs) oferecem benefícios significativos no gerenciamento e configuração de definições dentro de uma rede Windows. Usando a hierarquia e herança de GPO, o Console de Gerenciamento de Política de Grupo (GPMC) e aderindo às melhores práticas, você pode gerenciar efetivamente os GPOs e manter a consistência em toda a sua rede.
Os GPOs fornecem controle centralizado sobre aspectos críticos como políticas de segurança, instalações de software e configurações de área de trabalho. Esse nível de controle ajuda a impor configurações padronizadas, aumentar a segurança e simplificar as tarefas de gerenciamento de rede.
Compreender a hierarquia dos GPOs é crucial para garantir que as configurações sejam aplicadas corretamente. Os GPOs são organizados em uma estrutura hierárquica dentro do domínio do Active Directory, começando pelo GPO do domínio e estendendo-se aos GPOs das unidades organizacionais (OUs). Essa estrutura permite herança, onde as OUs filhas herdam configurações das OUs pai, mas também podem sobrescrevê-las se necessário.
O Console de Gerenciamento de Política de Grupo (GPMC) é uma ferramenta poderosa que facilita o gerenciamento e a administração dos GPOs. Ele fornece uma interface abrangente para criar, editar e vincular GPOs aos contêineres apropriados na sua rede. Além disso, o GPMC permite realizar tarefas avançadas como backup e restauração, geração de relatórios e delegação de permissões administrativas.
Ao solucionar problemas de GPO, ferramentas como GPResult e Modelagem de Política de Grupo podem ajudar no diagnóstico e resolução de problemas. O GPResult permite visualizar as configurações de GPO aplicadas a um computador ou usuário específico, enquanto a Modelagem de Política de Grupo permite simular a aplicação dos GPOs para identificar quaisquer conflitos ou discrepâncias.
Seguindo as melhores práticas para gerenciamento de GPO, incluindo testar os GPOs em um ambiente não produtivo, documentar configurações, usar nomes descritivos, implementar filtragem de segurança e evitar complexidade excessiva, você pode otimizar a eficácia e eficiência dos seus GPOs.
No geral, os GPOs ajudam os administradores de TI a simplificar as tarefas de gerenciamento de rede, impor configurações consistentes e aumentar a segurança em suas redes Windows. Adotar os GPOs e suas ferramentas e melhores práticas associadas pode melhorar significativamente sua administração de TI e contribuir para um ambiente de rede bem gerenciado.
Para mais informações e orientações detalhadas sobre o gerenciamento de GPOs, você pode consultar a documentação oficial da Microsoft sobre Política de Grupo. Este recurso fornece informações abrangentes, exemplos e melhores práticas para auxiliá-lo a usar os GPOs efetivamente na sua rede.
Referências
- Visão Geral da Política de Grupo - Documentação Microsoft
- Console de Gerenciamento de Política de Grupo (GPMC) - Centro de Download Microsoft
- Solução de Problemas de Política de Grupo - Documentação Microsoft
- Melhores Práticas para Política de Grupo - Documentação Microsoft
Related Posts